
 #1
用于拦截、分析和修改Web流量以进行安全测试的工具。
Kitploit 推荐

 trhhubsd/artex
Multi-agent LLM system for autonomous penetration testing in isolated labs: planner/worker agents share asset and exploration graphs, with MITM…

 kavryxdev-group/enterprise-abac-gateway
Go 语言实现的零信任反向代理与 ABAC 授权网关,内置 OPA 策略评估与分布式令牌吊销功能。
 gvcoder09/nodpi4android
一款 Android 代理应用,通过分片 TLS ClientHello 数据包并重写 TLS 版本,绕过深度包检测(Deep Packet Inspection)审查,从而恢复对受封锁 HTTPS 站点的访问。
 pennacle-security/summit
开源 Web 安全测试平台:集代理、扫描器和模糊测试器于一体的 CLI 工具。由 Pennacle Security 开发。
 yukibtc/redknife
A Swiss Army knife for offensive security.
 zentinelproxy/zentinel
安全优先的反向代理,旨在守护自由网络。

 vmoranv/jshookmcp
面向 AI 代理的搜索优先、配置文件感知逆向工程工作区——一个 MCP 服务器中涵盖 36 个领域的 735 款工具。
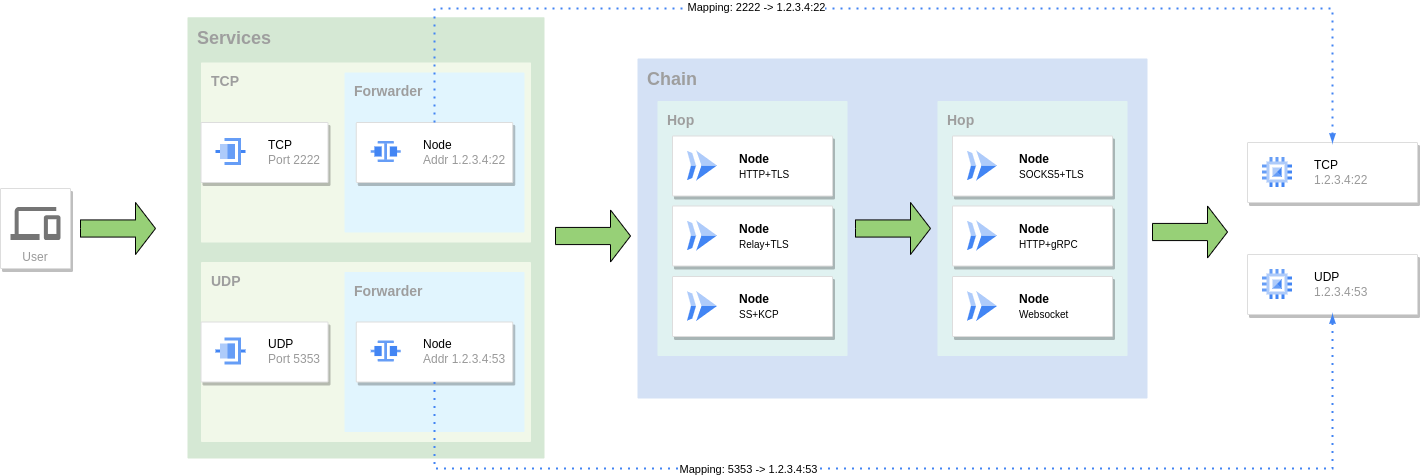 go-gost/gost
GO Simple Tunnel - a simple tunnel written in golang
 apify/crawlee
Node.js 网页抓取和浏览器自动化库,用于构建可靠的爬虫,支持 HTTP 和无头浏览器、代理轮换以及类人指纹。
 modzero/burp-responseclusterer
Burp 插件,用于对响应进行聚类,以展示已接收响应的概览
 hoodoer/colonelclustered
一个Java Burp插件,对响应进行文本聚类,根据服务器响应的实际内容识别异常值/分组,例如来自Intruder运行的结果。
 pentagridsec/pentagridresponseoverview
BurpSuite 响应概览扩展 - 通过对响应正文进行分组来发现异常响应
 hackvertor/repeat-strike
Burp Suite 扩展,使用 AI 生成的正则表达式攻击规则来检测 IDOR 和访问控制缺陷,然后扫描代理历史记录以大规模发现类似问题。
 hackvertor/shadow-repeater
Burp Suite Repeater 扩展,可自动变异 payload 并分析响应,以发现路径遍历、SQL 注入、XSS 及其他 Web 漏洞。
 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。
 confused-binary/waf-fu
用于浏览和重放来自 CloudWatch、S3 和采样 API 的 AWS WAF v2 日志的终端 UI,支持 YAML 过滤、认证检测以及 curl/浏览器重放。
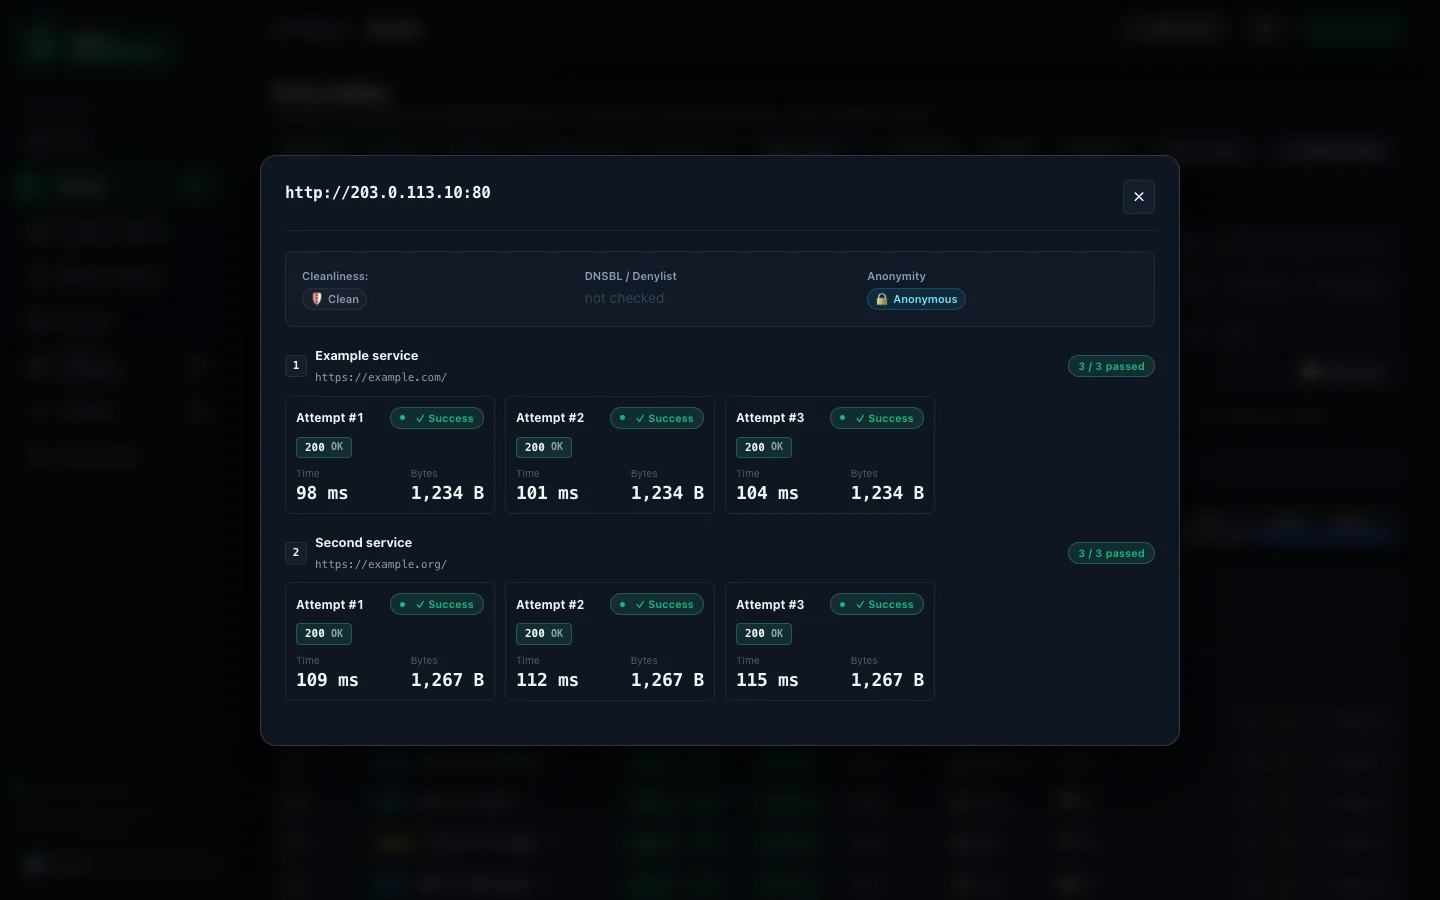 davidvoitenko/proxy-workbench
收集、检查公共 HTTP/SOCKS 代理并针对你自己的目标进行排名,然后通过排名导出、代理池、轮换网关和本地 API 提供服务。








