#1

 pyn3rd/cve-2019-2618
Weblogic 任意文件上传
 doretox/atomicvulns
原子 Web 漏洞实验环境。每个应用对应一个 OWASP 漏洞——极简 Flask + Docker,故意留有缺陷,供使用 Burp Suite 进行动手学习。
 iss4cf0ng/nebulapulsar
NebulaPulsar 是一个概念验证的内存植入框架,用于 Java (JSP) 和 ASP.NET (ASPX/ASHX/ASMX) 网页后门,最初作为 Alien 项目的一部分开发。
 sinsinology/cve-2024-6670
Progress WhatsUp Gold SQL注入认证绕过(CVE-2024-6670)的概念验证漏洞利用。包含根本原因分析,并自动重置密码以获取管理员访问权限。
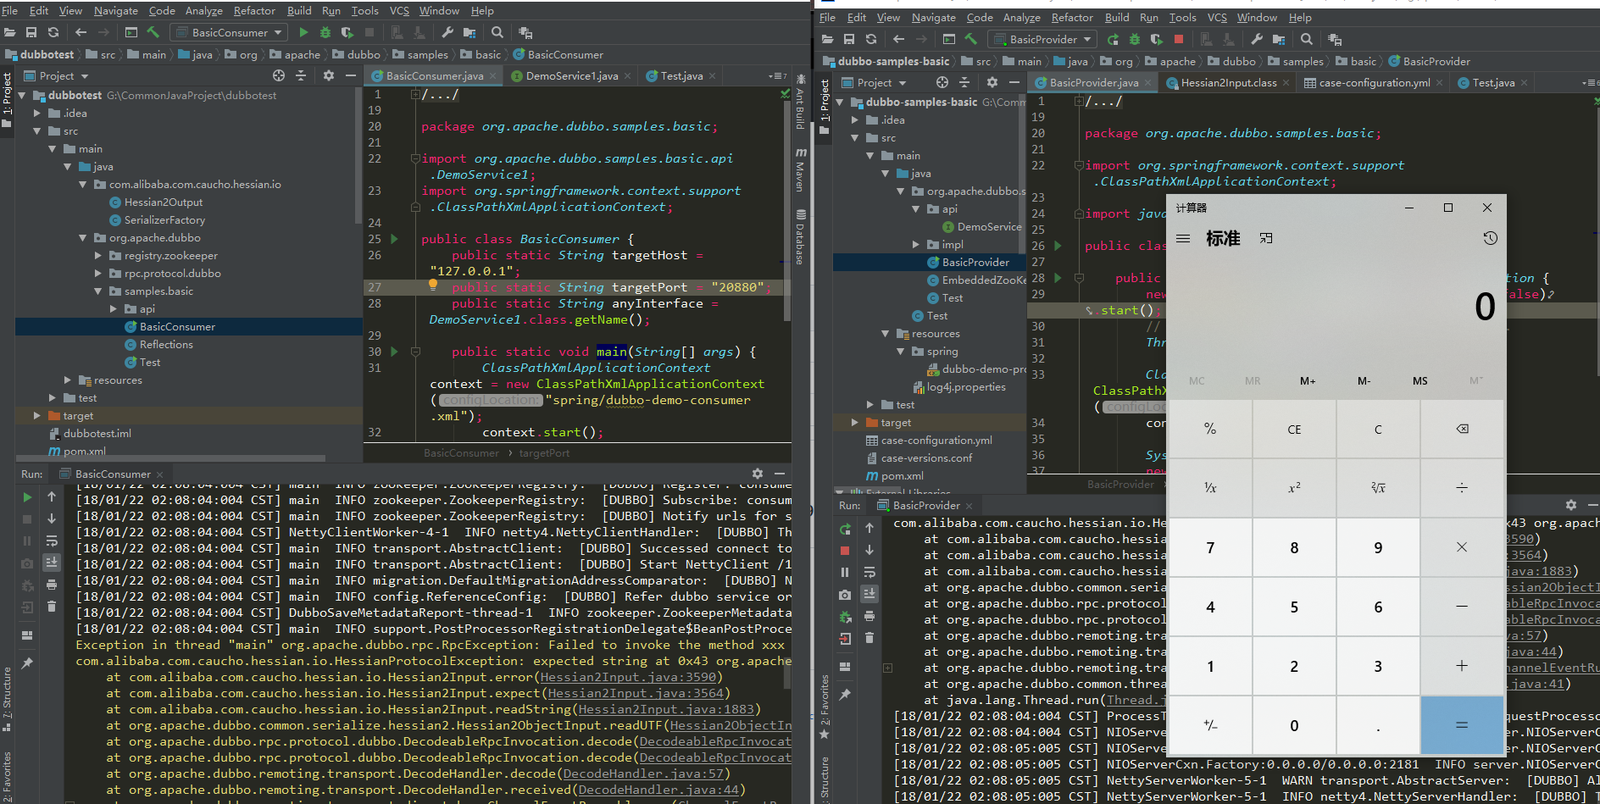 longofo/apache-dubbo-hessian2-cve-2021-43297
演示了针对 CVE-2021-43297 的概念验证漏洞利用,这是 Apache Dubbo 的 Hessian2 协议中的一个反序列化漏洞,包含提供者和消费者攻击端点。
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49、2.4.50 - 路径遍历与RCE
 future-client/cve-2021-44228
滥用 Log4J CVE-2021-44228 来修补易受攻击的 Minecraft 游戏会话中的 CVE-2021-44228,以防止会话被利用 :)
 nccgroup/wcfdser-ngng
一个 Burp Extender 插件,用于让二进制 SOAP 对象可读且可修改。
 benjaminhays/cve-2023-28771-poc
基于Rapid7出色分析报告的CVE-2023-28771 PoC
 yoryio/cve-2024-27198
CVE-2024-27198 - TeamCity Server 的漏洞利用程序
 momika233/loxs-optimized
专注于自动化 XSS/CSP 绕过载荷测试和批量 SQL 注入检测的 Web 漏洞扫描器,使用 SQLMap 并仅报告可被利用的 URL。
 p0dalirius/joomla-webshell-plugin
一个用于对 Joomla 网站进行渗透测试的 webshell 插件和交互式 shell。
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage 是 iOS 18.2.1 中一条零点击、基于 PNG 的 RCE 攻击链,通过利用 ImageIO(CVE-2025-43300)绕过 LockDown 模式保护,随后利用 WebKit(CVE-2025-24201)和 Core…
 sourceincite/hekate
针对 VMware Workspace ONE Access 的漏洞利用程序,通过 JDBC 注入和权限提升链式利用五个 CVE,实现未经身份验证的远程代码执行。
 bigb0x/cve-2024-40348
CVE-2024-40348 的 POC。将尝试从目标读取 /etc/passwd
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
Git-lfs RCE漏洞利用CVE-2020-27955 - 在Windows上测试:git、gh cli、GitHub Desktop、Visual Studio、SourceTree等。
 umair-aziz025/dahua-cve-research
大华IP摄像头CVE研究工具包(CVE-2021-33044/33045、CVE-2025-31700/31701)