
 #1
 zz-socmap/cve-2021-35587
CVE-2021-35587 的概念验证漏洞利用程序,该漏洞是 Oracle Access Manager 中的一个未认证远程代码执行漏洞,可允许完全接管受影响的系统。
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Microsoft Exchange Server 中的身份验证绕过漏洞 POC 利用程序
 akamai/cve-2025-27636-apache-camel-poc
概念验证,演示如何通过利用标头和参数过滤绕过(CVE-2025-27636、CVE-2025-29891)在 Apache Camel 中经 Exec 组件实现远程代码执行。
 aiex-3/confluence-hack
CVE-2023-22515 在 Atlassian Confluence 中的漏洞利用程序,可创建新的管理员用户并部署基于 Web 的 Shell 插件,以便在服务器上执行命令。
 roo7break/serialator
Python 脚本,用于利用 CVE-2015-4852。
 immersive-labs-sec/cve-2025-31161
CVE-2025-31161 / CVE-2025-2825的概念验证
 en0f/cve-2017-7529_poc
CVE-2017-7529的概念验证漏洞利用程序,针对Nginx HTTP服务器中的整数溢出漏洞,可实现远程拒绝服务或潜在代码执行。
 cyberheartmi9/cve-2017-8295
针对CVE-2017-8295的概念验证利用工具,该漏洞是WordPress密码重置漏洞,允许攻击者在无需身份验证的情况下获取重置链接,进而导致未授权账户访问。
 blackmathit/2017-11882_generator
CVE-2017-11882 文件生成器 PoC
 tin-z/cve-2025-27363
FreeType 软件中的整数溢出,同时影响 Chrome
 muhammadwaseem29/cve-2025-53770
未认证的远程代码执行,通过 Microsoft SharePoint Server 中的不安全反序列化实现(CVE-2025-53770)
 redrays-io/ws_racecondition_poc
用于演示Websocket上竞态条件的简单PoC
 p0dalirius/cve-2022-45771-pwndoc-lfi-to-rce
Pwndoc 本地文件包含到服务器上 Node.js 代码的远程代码执行
 crowsec-edtech/cve-2022-22947
Spring Cloud Gateway < 3.0.7 & < 3.1.1 代码注入(RCE)
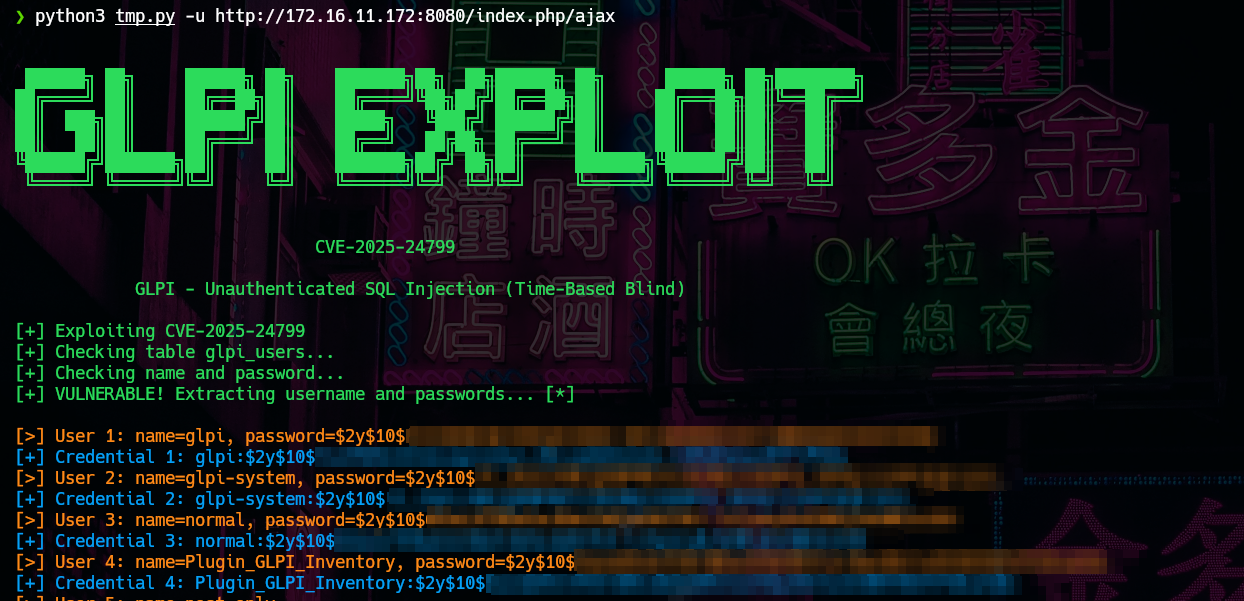 matheuzsecurity/exploit-cve-2025-24799
CVE-2025-24799 漏洞利用:GLPI - 未认证的SQL注入
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…
 horizon3ai/cve-2023-34992
CVE-2023-34992的概念验证利用,在易受攻击的Fortinet FortiSIEM设备上实现未认证的root权限盲命令注入。









