
 #1

 brompwnie/cve-2019-5418-scanner
一个多线程的 Golang 扫描器,用于识别存在 CVE-2019-5418 漏洞的 Ruby 端点。
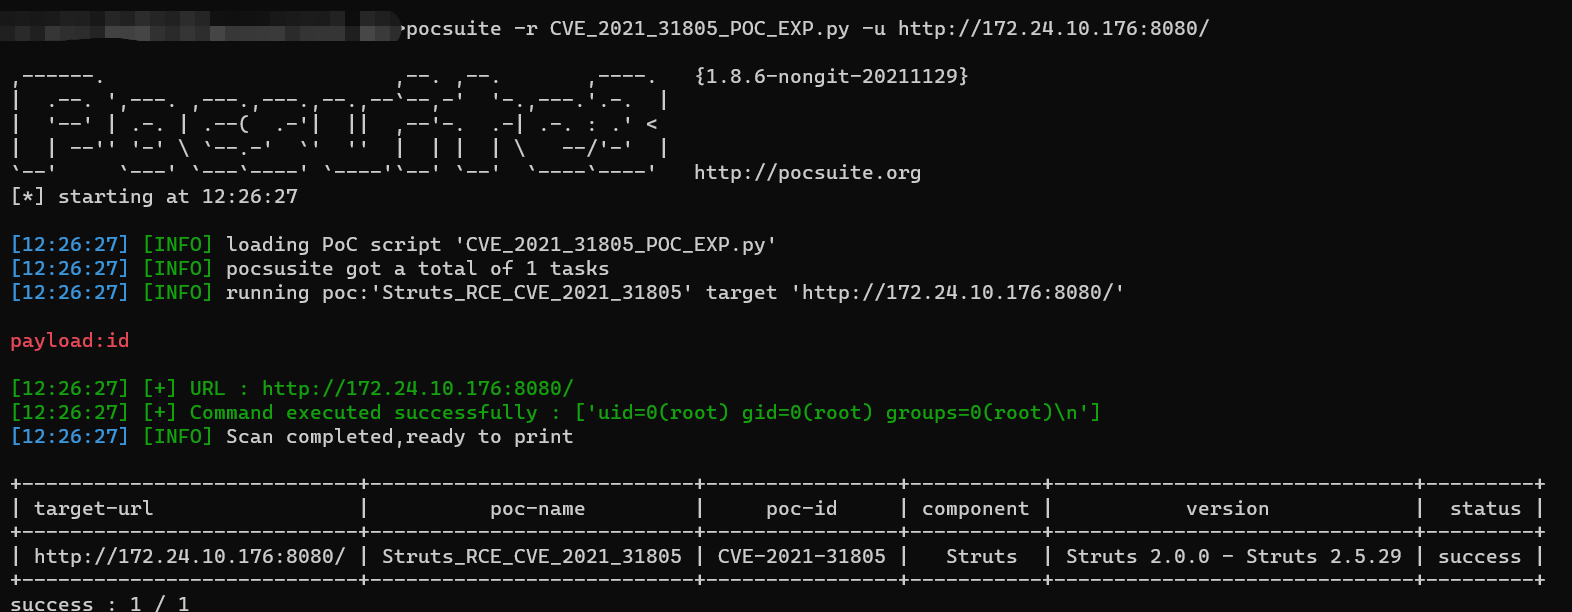 wrin9/cve-2021-31805
基于 Python 的概念验证与漏洞利用工具,针对 Apache Struts2 远程代码执行漏洞(CVE-2021-31805),可通过 OGNL 注入实现命令执行。包含 POC 与 EXP 两种模式,用于安全测试。
 rwincey/cve-2021-22005
针对VMware vCenter Server的CVE-2021-22005概念验证利用工具。通过Analytics服务中的文件上传漏洞实现远程代码执行。
 luemmelsec/cve-2023-29357
C# 概念验证利用(针对CVE-2023-29357,目标SharePoint),包含YARA检测规则和用于安全测试的详细使用说明。
 altelus1/cve-2022-24734
CVE-2022-24734 概念验证
 fourcorelabs/spring4shell-exploit-poc
利用Spring4Shell (CVE-2022-22965) 漏洞攻击存在漏洞的Spring应用程序。
 stuub/cve-2024-28995
CVE-2024-28955 利用 PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487。TP-Link WDR5620系列至版本3的命令注入漏洞。
 piratesshield/apiharvester
一次性 API 攻击工具 - 从给定的根 URL 中发现 API 地址并模拟自动化攻击
 revoltsecurities/cve-2023-22518
一个利用工具,用于攻击存在CVE-2023-22518授权不当漏洞的Confluence服务器
 ramoncjs3/cve-2019-0230
CVE-2019-0230 & s2-059 poc.
 gbrsh/cve-2023-28121
WooCommerce 支付插件:未授权管理员访问漏洞利用

 x1r0z/dubbo-rce
Apache Dubbo CVE-2023-23638 的 PoC
 sybil-scan/imagemagick-lfi-poc
ImageMagick 本地文件包含 (LFI) 漏洞 PoC [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
针对 Microsoft Exchange 服务器的 CVE-2021-26855 (SSRF) 和 CVE-2021-27065 (RCE) 漏洞利用链,可通过 ProxyLogon 漏洞实现远程代码执行。









