#1
 ignis-sec/cve-2023-38831-rarce
一个易于安装和易于运行的工具,用于生成针对CVE-2023-38831(WinRAR 6.23之前版本的远程代码执行漏洞)的漏洞利用载荷。
 mikispag/rosettaflash
一个用于操纵 SWF 文件的工具,利用 zlib 制作仅含字母数字的有效 SWF 文件,以便通过滥用 JSONP 实现绕过 SOP 的 CSRF。
 sinsinology/cve-2024-4358
Progress Telerik Report Server 预认证 RCE 漏洞链(CVE-2024-4358/CVE-2024-1800)
 bigsizeme/log4j-check
log4J burp被扫插件、CVE-2021-44228、支持dnclog.cn和burp内置DNS、可配合JNDIExploit生成payload
 c53elyas/cve-2023-33733
CVE-2023-33733 的详细技术分析与概念验证(PoC)漏洞利用代码,该漏洞是 Reportlab Python 库在 HTML 转 PDF 处理过程中因沙箱绕过而导致的远程代码执行漏洞。
 bewhale/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access freemarker SSTI 漏洞 命令执行、批量检测脚本、文件写入
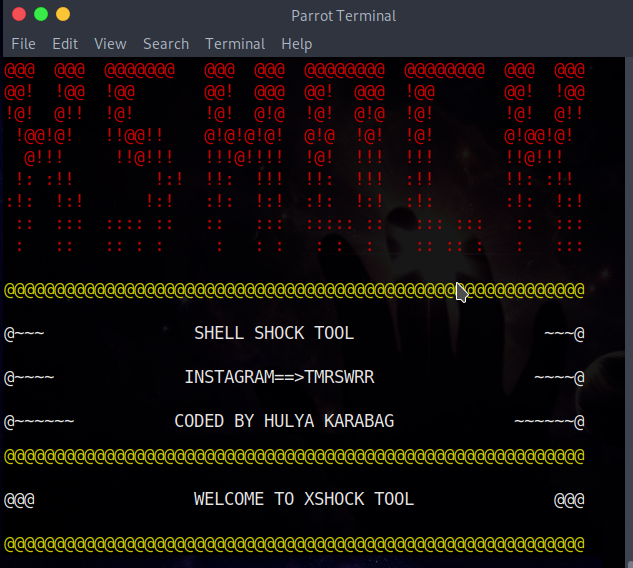 capture0x/xshock
XSHOCK Shellshock 漏洞利用
 jakabakos/cve-2023-50164-apache-struts-rce
在 Apache Struts 中发现了一个严重的安全漏洞,编号为 CVE-2023-50164(CVE: 9.8),该漏洞允许攻击者操纵文件上传参数,从而可能导致未经授权的路径遍历和远程代码执行(RCE)。
 aydinnyunus/cve-2025-29927
CVE-2025-29927 概念验证
 forrest-orr/doublestar
对 Darkhotel“Double Star”APT 漏洞利用链的个性化/增强重制,重点针对 Windows 8.1,并融入了一些我自己的技术手法。
 redtimmy/richsploit
RichFaces 漏洞利用工具包
 moeinfatehi/xss_vulnerability_challenges
Docker化的PHP应用程序,提供动手实践的XSS漏洞挑战与绕过示例,包括WAF、黑名单和JavaScript验证绕过场景,用于安全培训。
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE 按版本检测与利用
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Lua沙盒绕过 命令执行
 pimps/cve-2017-1000486
Primefaces <= 5.2.21, 5.3.8 或 6.0 - 远程代码执行漏洞利用
 puzzlepeaches/log4jhorizon
利用 CVE-2021-44228 在 VMWare Horizon 中实现远程代码执行及更多操作。
 shengqi158/cve-2018-2628
CVE-2018-2628 & CVE-2018-2893