
 #1

 burpheart/cve-2022-39197
cve-2022-39197 poc
 pimps/cve-2017-5645
CVE-2017-5645 - Apache Log4j 因不安全反序列化导致的远程代码执行(RCE)
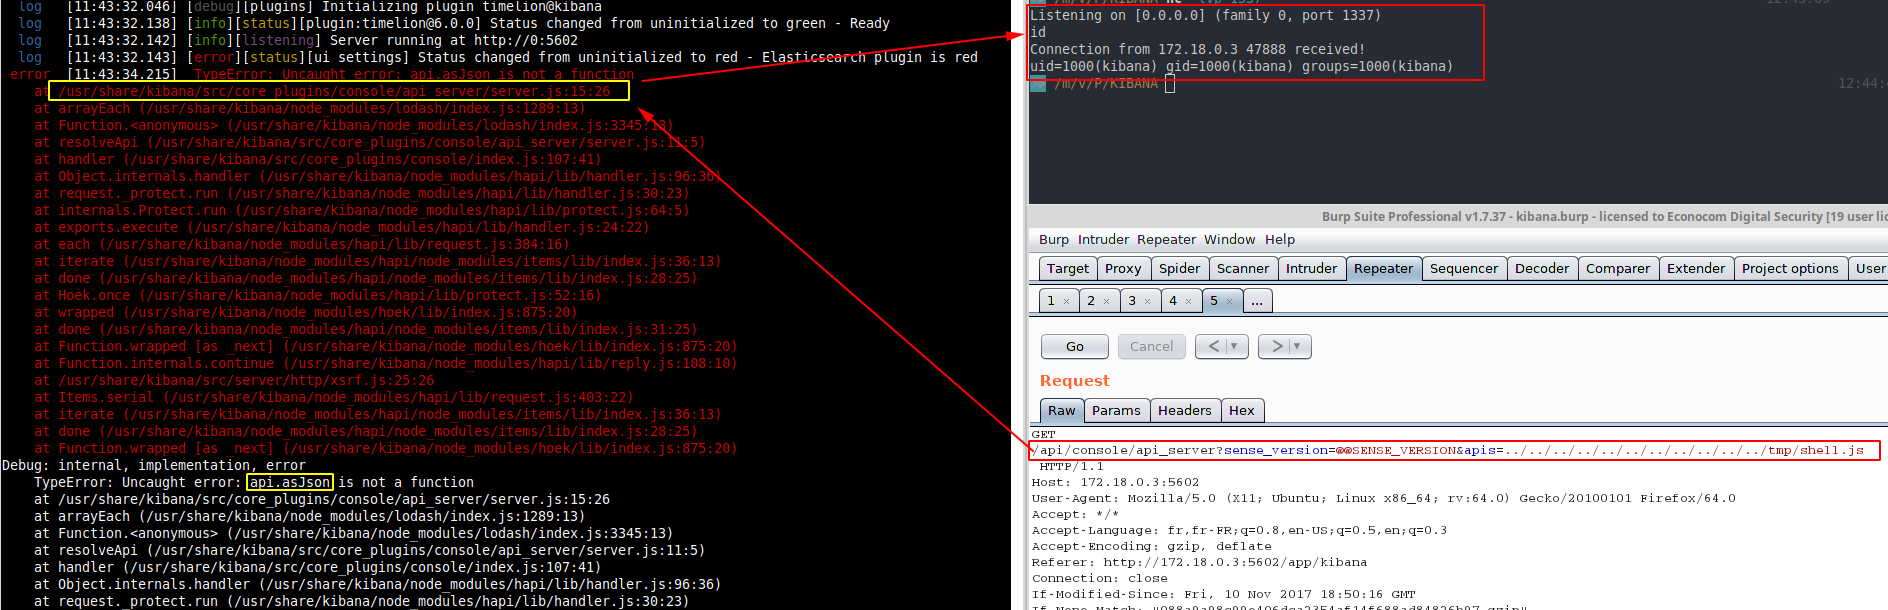 mpgn/cve-2018-17246
CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13
 k8gege/zimbraexploit
Zimbra邮件系统漏洞 XXE/RCE/SSRF/Upload GetShell Exploit 1. (CVE-2019-9621 Zimbra<8.8.11 XXE GetShell Exploit)
 ynsmroztas/nextssrf
CVE-2026-44578 扫描与利用工具,针对 Next.js WebSocket 升级处理程序中的 SSRF 漏洞。可检测易受攻击的版本,提取云元数据,并通过交互式 Shell 窃取 IAM 凭据。
 safebuffer/cve-2018-6389
CVE-2018-6389 WordPress DoS 漏洞利用
 owasp/webgoat
这是一个已废弃的代码库。项目位于:https://github.com/WebGoat
 r3dxpl0it/apache-superset-remote-code-execution-poc-cve-2018-8021
CVE-2018-8021 概念验证与漏洞利用
 zcgonvh/cve-2017-7269-tool
CVE-2017-7269 到 webshell 或 shellcode 加载器
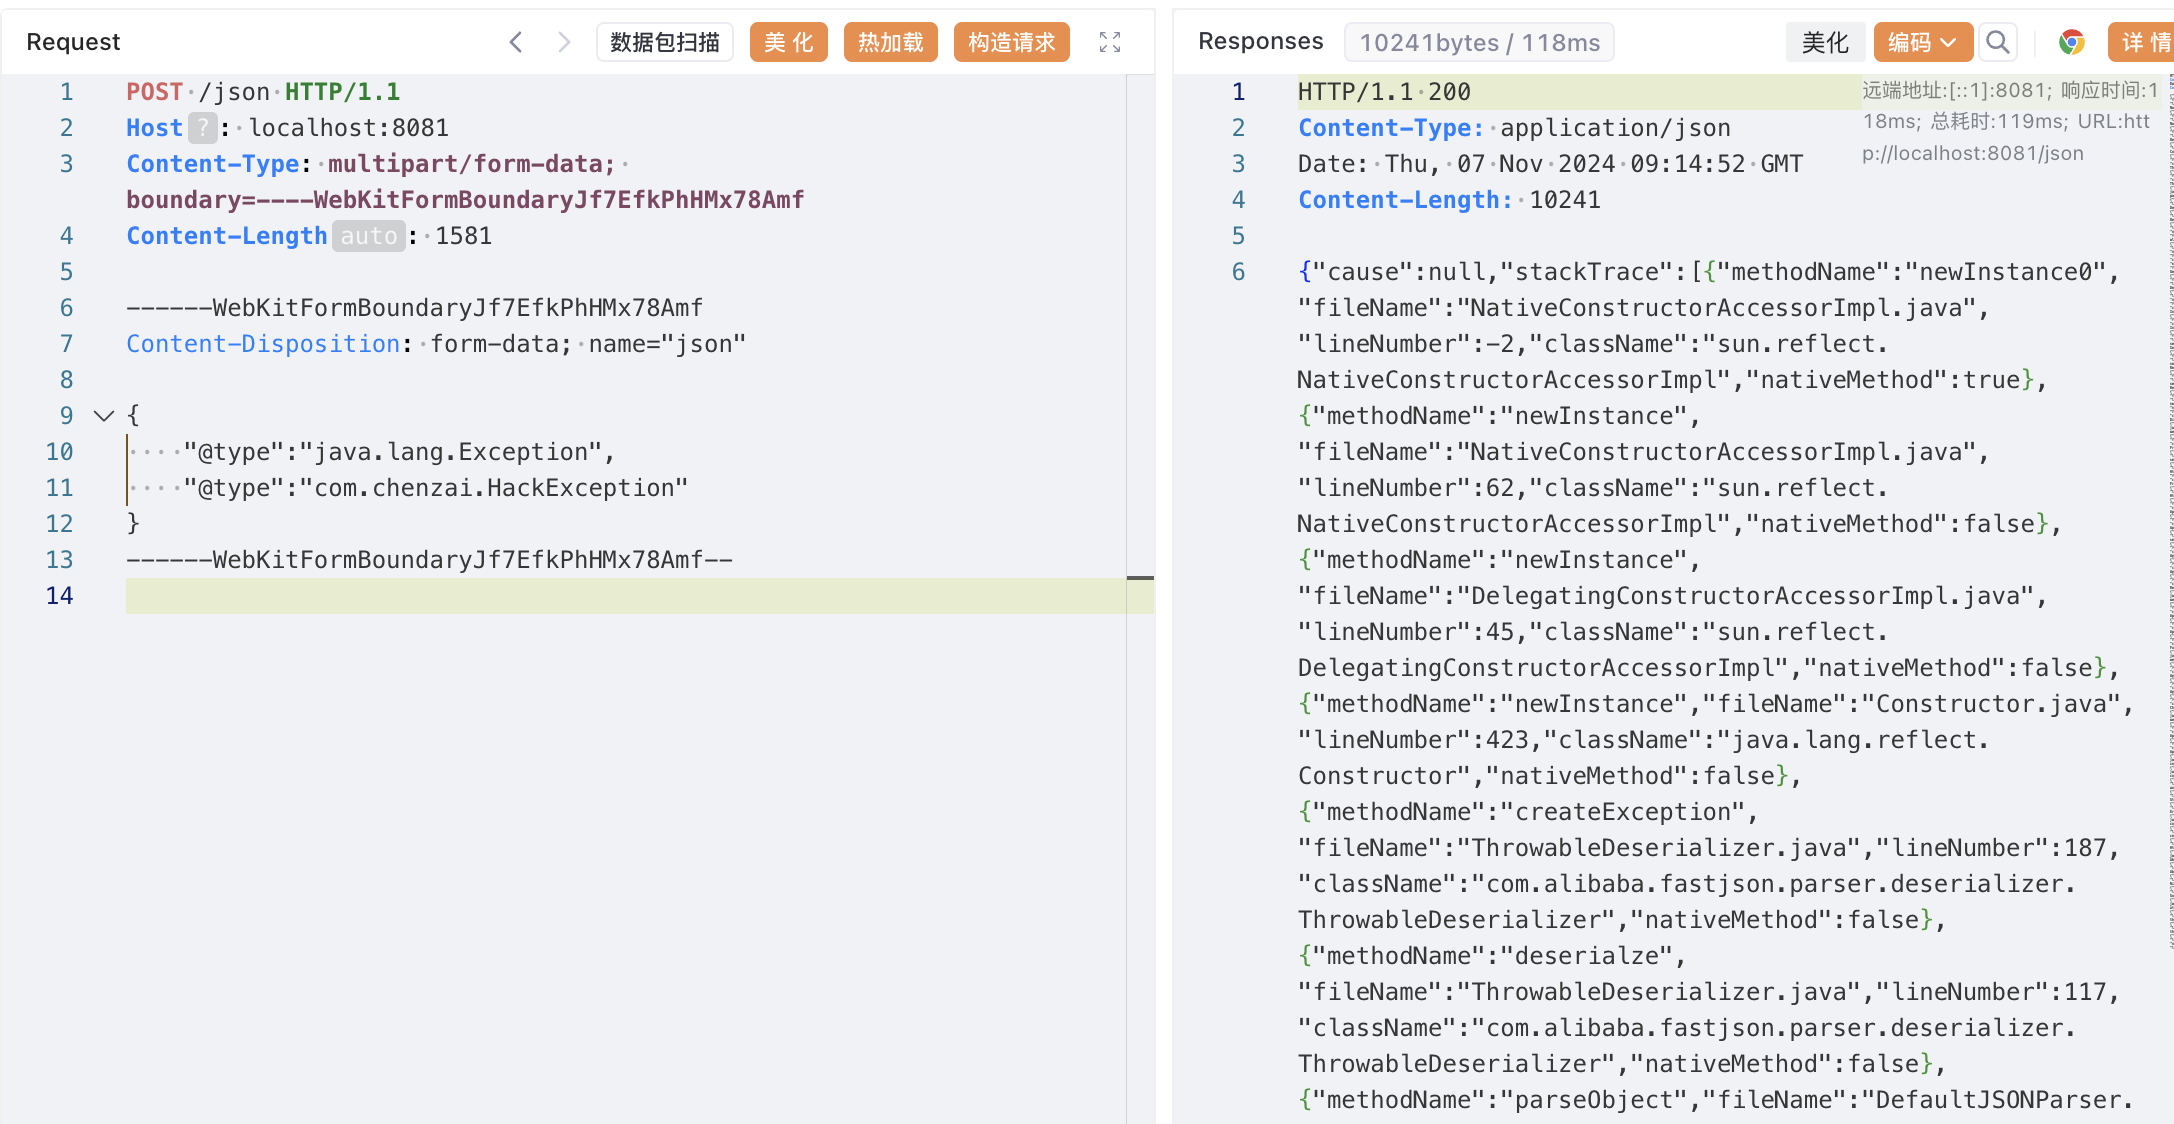 luelueking/cve-2022-25845-in-spring
CVE-2022-25845(fastjson 1.2.80)针对Spring环境的exploit,包含逐步PoC、文件读取,以及通过Jackson/commons-io反序列化链实现任意文件写入。
 dinosn/wp2shell-lab
非破坏性检测器 + Docker 实验室,用于 wp2shell(CVE-2026-63030 REST /batch/v1 路由混淆 + CVE-2026-60137 author__not_in SQLi)在 WordPress 核心 6.9.0-6.9.4 / 7.0.0-7.0.1 中
 david-alvarez-rosa/php-rce
针对 CVE-2026-109618 / CVE-2026-109619 的漏洞利用,用于在 PHP 目标上实现 RCE
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 aqhmal/cve-2020-5902-scanner
自动化脚本用于 F5 BIG-IP 扫描器 (CVE-2020-5902),使用从 Shodan API 获取的主机。
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - 未认证权限提升
 ohnonoyesyes/cve-2023-25194
CVE-2023-25194 的概念验证漏洞利用,这是 Apache Kafka Connect 中的 JNDI 注入漏洞,可通过特制的连接器配置实现远程代码执行。
 eqstlab/cve-2026-94545
针对 CVE-2026-94545 的概念验证漏洞利用,该漏洞是 Next.js next/og 中通过 SVG 注入和针对原生 sharp 光栅化器的 ROP 链实现的未认证 RCE。









