
 #1

 linhlhq/cve-2019-0604
针对CVE-2019-0604的概念验证漏洞利用代码,该漏洞是Microsoft SharePoint中的一个远程代码执行漏洞。提供了一个用于安全测试和验证的有效实现。
 c0mmand3ropsec/cve-2017-10271
未认证的远程代码执行漏洞利用工具,针对 Oracle WebLogic CVE-2017-10271。提供 XML 载荷和端点列表,用于对易受攻击的服务器进行渗透测试。
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
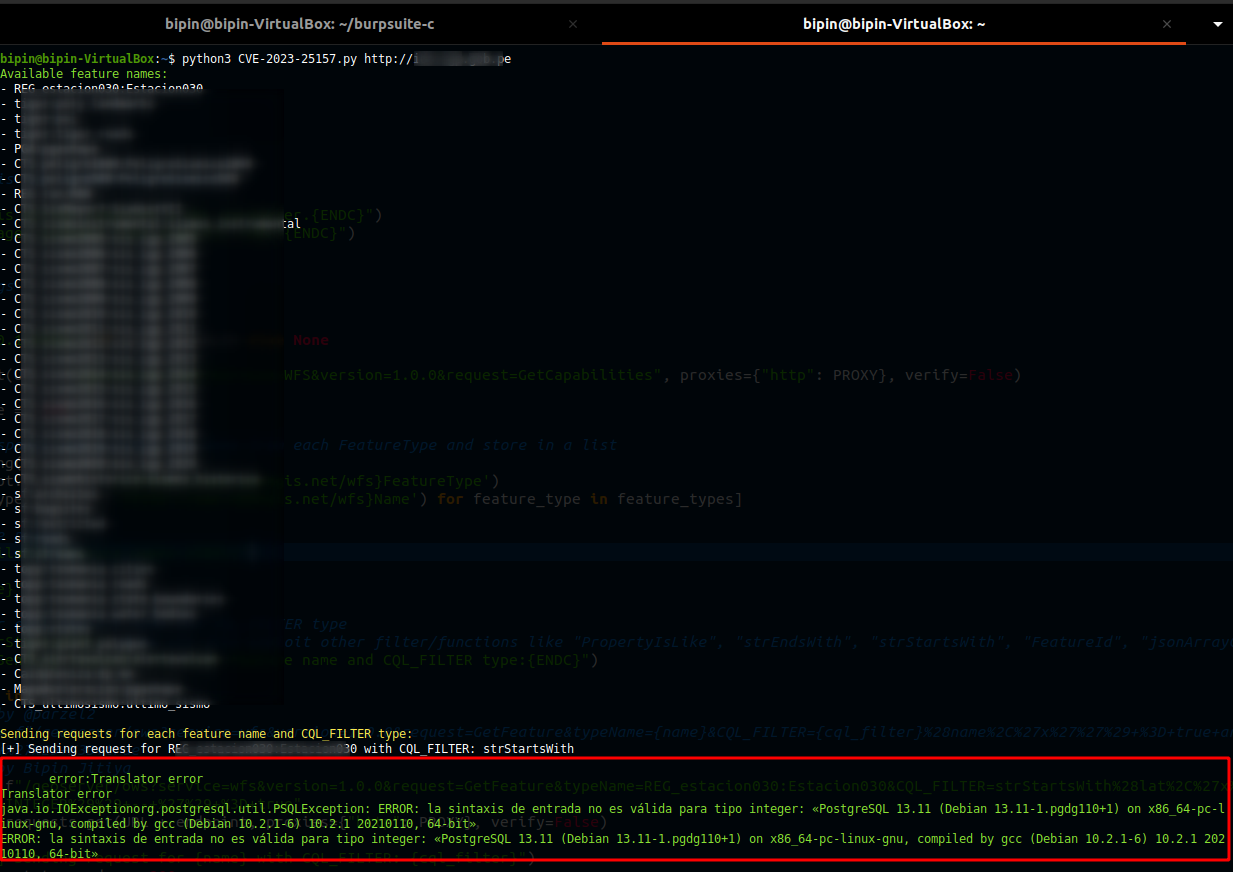 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL注入 - PoC
 zcgonvh/cve-2017-7269
修复了cve-2017-7269的msf模块
 d00movenok/htmlsmuggler
✉️ 用于红队操作的HTML走私生成器和混淆器
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
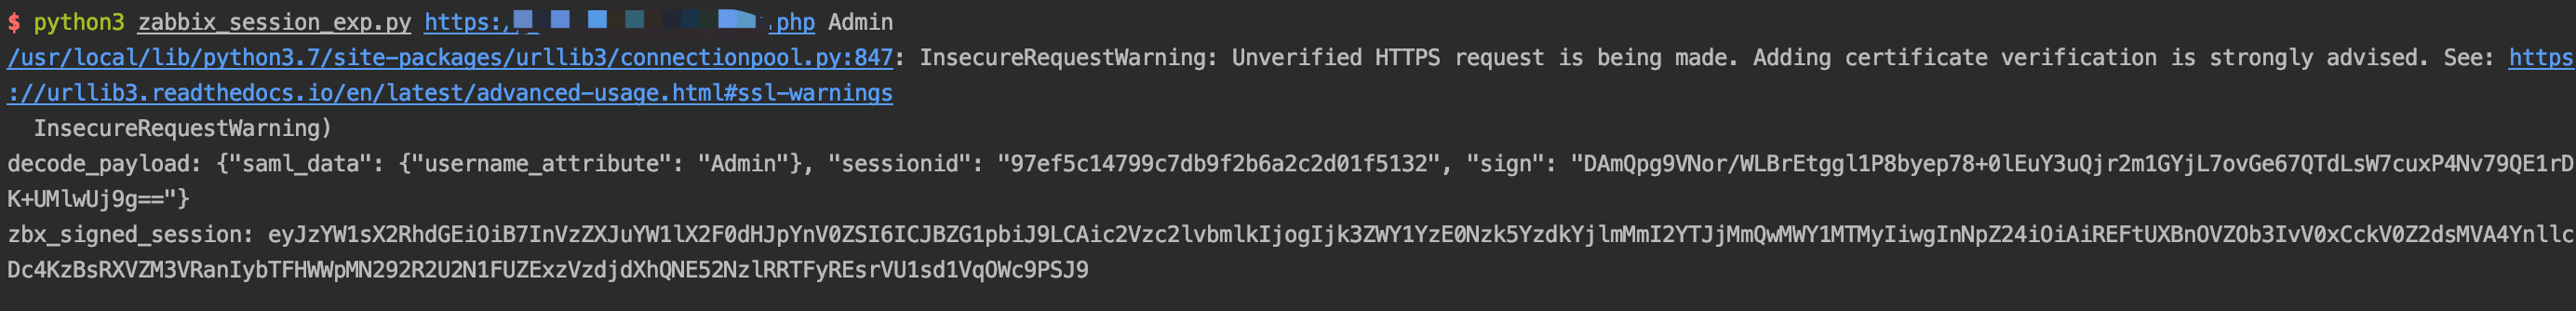 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic无限制文件上传导致RCE检查脚本
 a-d-team/grafanaexp
Grafana 未授权任意文件读取漏洞(CVE-2021-43798)的利用工具,可自动爆破插件/提取 secret_key/解密数据源信息。
 pyroxenites/nextjs_rce_exploit_tool
CVE-2025-55182 和 CVE-2025-66478 的漏洞利用
 spiderlabs/airachnid-burp-extension
一个Burp扩展,用于测试应用程序对Web缓存欺骗攻击的漏洞
 cuerz/cve-2021-36260
海康威视RCE漏洞 批量检测和利用工具
 bishopfox/imperva_gzip_waf_bypass
Imperva Cloud WAF 绕过漏洞利用程序,通过 gzip Content-Encoding 标头规避 HTTP POST 请求上的 WAF 规则。包含检测脚本和手动测试步骤。
 aaronsvk/cve-2020-3956
VMware Cloud Director RCE(CVE-2020-3956)的PoC利用
 tarihub/blackjump
JumpServer 堡垒机未授权综合漏洞利用, Exploit for CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 kkirsche/cve-2017-10271
用于 Oracle WebLogic WLS-WSAT 反序列化漏洞(CVE-2017-10271)的 Python 和 Metasploit 漏洞利用工具,具备检测扫描与远程代码执行能力。









