#1
 mgeeky/tomcatwardeployer
Apache Tomcat 自动 WAR 部署与利用渗透测试工具。
 mazen160/struts-pwn_cve-2018-11776
针对 Apache Struts CVE-2018-11776 的漏洞利用
 ivan-sincek/php-reverse-shell
可在 Linux、macOS 和 Windows 操作系统上运行的 PHP 后门脚本。
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 wofeiwo/webcgi-exploits
多语言 Web CGI 接口漏洞利用。
 dzonerzy/gowapt
Go Web应用程序渗透测试
 its-arun/cve-2022-39197
针对 CVE-2022-39197 的概念验证漏洞利用,可通过经 HTTP 分发的恶意 SVG 载荷对 CobaltStrike <= 4.7.1 实现远程代码执行。
 mwielgoszewski/python-paddingoracle
一个可移植的填充预言机(Padding Oracle)漏洞利用API
 teycir/burpapisecuritysuite
用于API安全测试的Burp Suite扩展,支持15种攻击类型、108+种payload、智能模糊测试、BOLA/IDOR检测、AI集成和自动化侦察。支持REST/GraphQL/SOAP API,可集成Nuclei、Turbo Intruder和外部工具。覆盖OWASP API Top 10。
 dev-angelist/ejptv2-notes
eLearnSecurity 初级渗透测试员(eJPT)v2 笔记
 opaxial/cve-2026-9830
CVE-2026-9830 概念验证
 dmontgomery40/pentest-mcp
NOT for educational purposes: An MCP server for professional penetration testers including STDIO/HTTP/SSE support, nmap, go/dirbuster, nikto, JtR,…
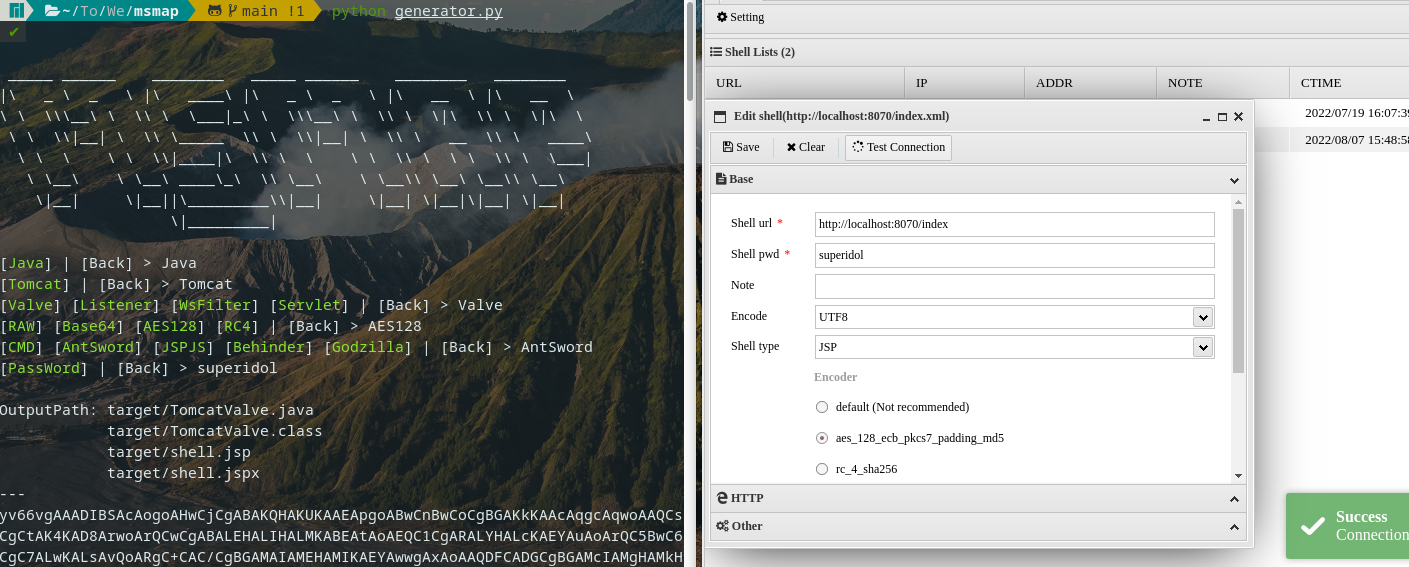 hosch3n/msmap
模块化内存Webshell生成器,支持Java容器(Tomcat、Spring、WebLogic),包含多种Shell类型、编码器和自动编译,用于后漏洞利用渗透测试。
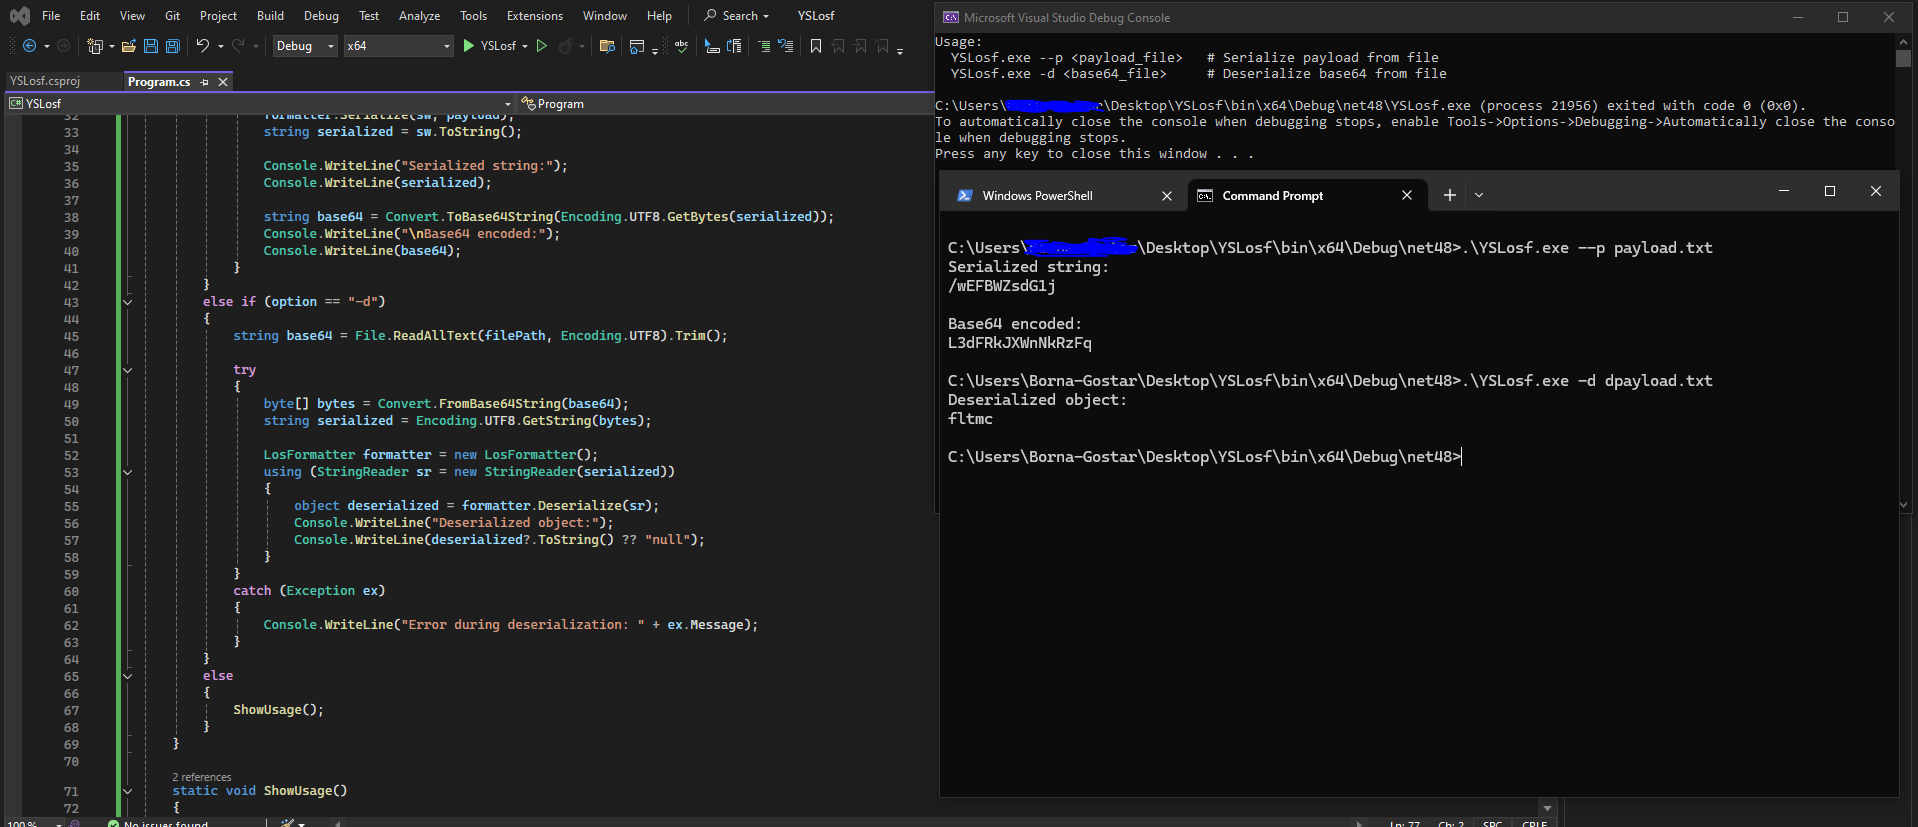 soltanali0/cve-2025-53770-exploit
SharePoint WebPart 注入漏洞利用工具
 tarlogicsecurity/chankro
用于绕过 disable_functions 和 open_basedir 的工具
 zierax/grafana-final-scanner
包含我收集的所有公开CVE的Grafana扫描器,整合在一个脚本中,使Grafana测试更简单。
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 满足您所有fake-AP需求!