#1

 lfillaz/cve-2024-2997
该工具通过检查网站上全面的潜在路径列表,帮助快速识别漏洞,适用于安全评估。
 fantaghost/fgscanner
FGscanner 是一款先进的开源 URL 扫描器。
 watchtowrlabs/watchtowr-vs-barracuda-rce-cve-2026-116606-cve-2026-111560
用于检测 Barracuda Email Security Gateway 中预认证认证绕过与命令注入链式漏洞(CVE-2026-116606、CVE-2026-111560)的 Python 检测工件生成器。
 mindpatch/vulfy
🐺 Vulfy – 基于 Rust 的快速包版本扫描器
 0xyur1/cve-2026-41940
cPanel/WHM 身份验证绕过(零日漏洞)
 zeop-cybersec/apache_normalize_path
Metasploit-Framework 模块(扫描器和漏洞利用),用于 CVE-2021-41773 和 CVE-2021-42013(Apache 2.4.49/2.4.50 中的路径遍历)
 fracturelabs/go-scan-spring
Spring4Shell (CVE-2022-22965) 的漏洞扫描器
 aigptcode/ssh_exploiter_cve-2024-6387
CVE-2024-6387,具备自动IP扫描器和自动利用功能
 projectdiscovery/tunnelx
TunnelX 是一款轻量级入口隧道工具,旨在创建安全的 SOCKS5 代理服务器,用于路由网络流量。
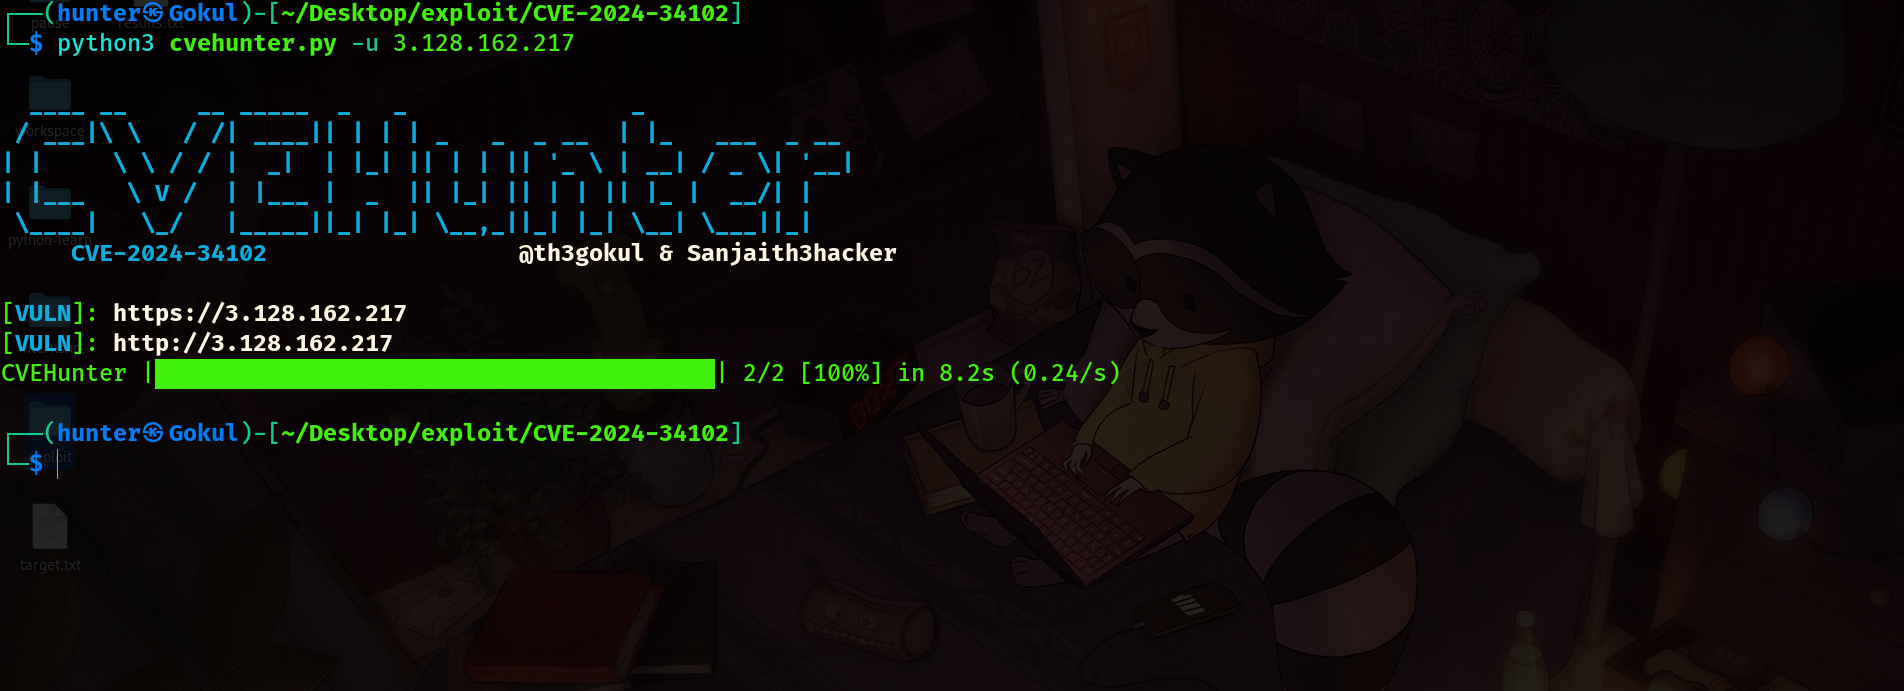 th3gokul/cve-2024-34102
CVE-2024-34102:未认证的 Magento XXE
 redhuntlabs/confluentpwn
Atlassian Confluence 未认证的 ONGL 注入远程代码执行扫描器 (CVE-2022-26134).
 nsflabs/cve-2020-5902
Python 扫描器,用于检测 F5 BIG-IP TMUI 中的 CVE-2020-5902 RCE 漏洞。通过管理端口或自身 IP 对未认证的远程系统进行任意命令执行测试。
 onapsis/onapsis_cve-2025-31324_scanner_tools
基于Python的扫描器,针对CVE-2025-31324,用于识别存在漏洞的SAP NetWeaver Visual Composer实例,并检测来自主动利用的入侵指标。
 0xajstrike/emsign-trust-scan
针对 2026 年 10 月 eMudhra/emSign CA 密钥泄露事件的离线扫描器,可在操作系统信任存储、CA 证书包、Java cacerts、NSS 和容器镜像中查找受影响的证书。

 rxerium/cisa-kev
聚合并交叉引用 CISA 已知被利用漏洞(KEV)、VulnCheck KEV 和 Nuclei 扫描模板,以进行覆盖率分析。