TunnelX 是一款轻量级入口隧道工具,旨在创建安全的 SOCKS5 代理服务器以路由网络流量。TunnelX 用于支持从 ProjectDiscovery 平台 发起内网扫描,确保连接无缝且隔离。
TunnelX 使用你的 ProjectDiscovery API 密钥创建安全入口隧道,从而通过 SOCKS5 代理实现隔离的内网扫描。
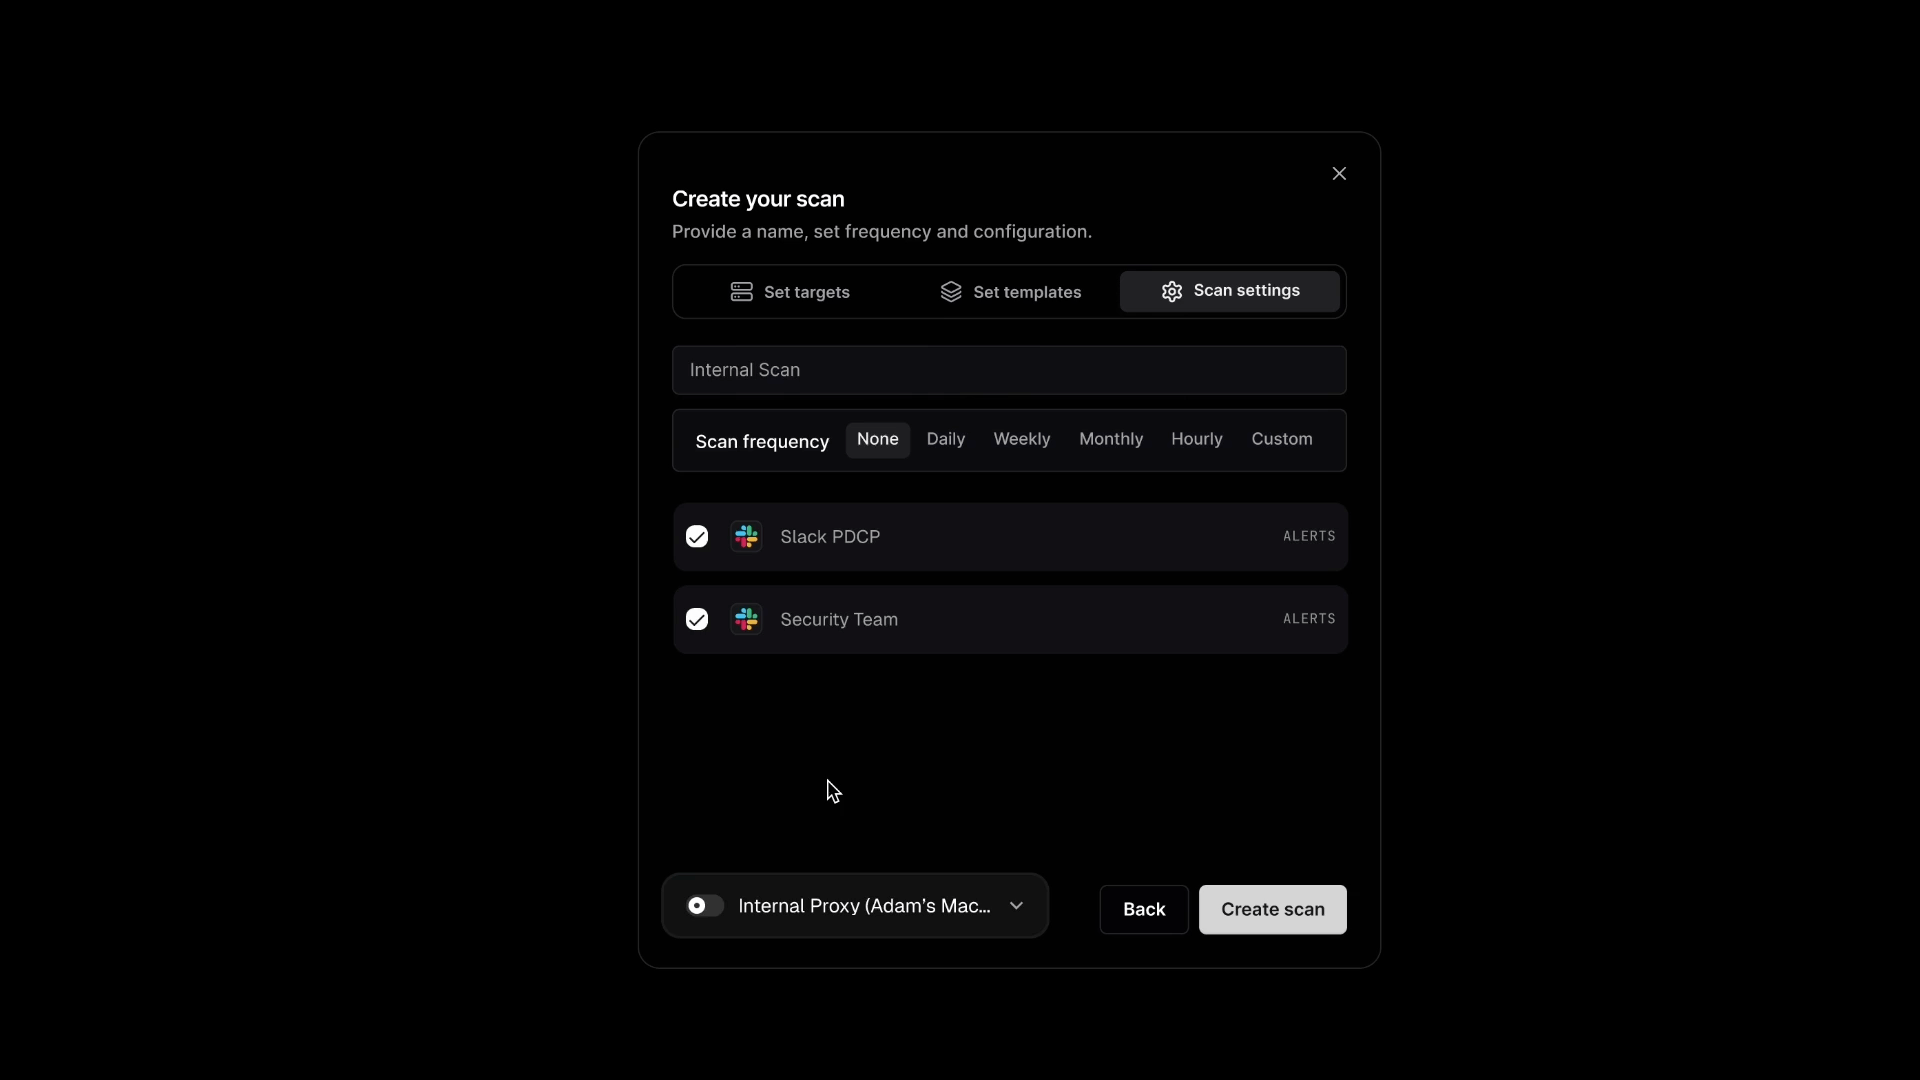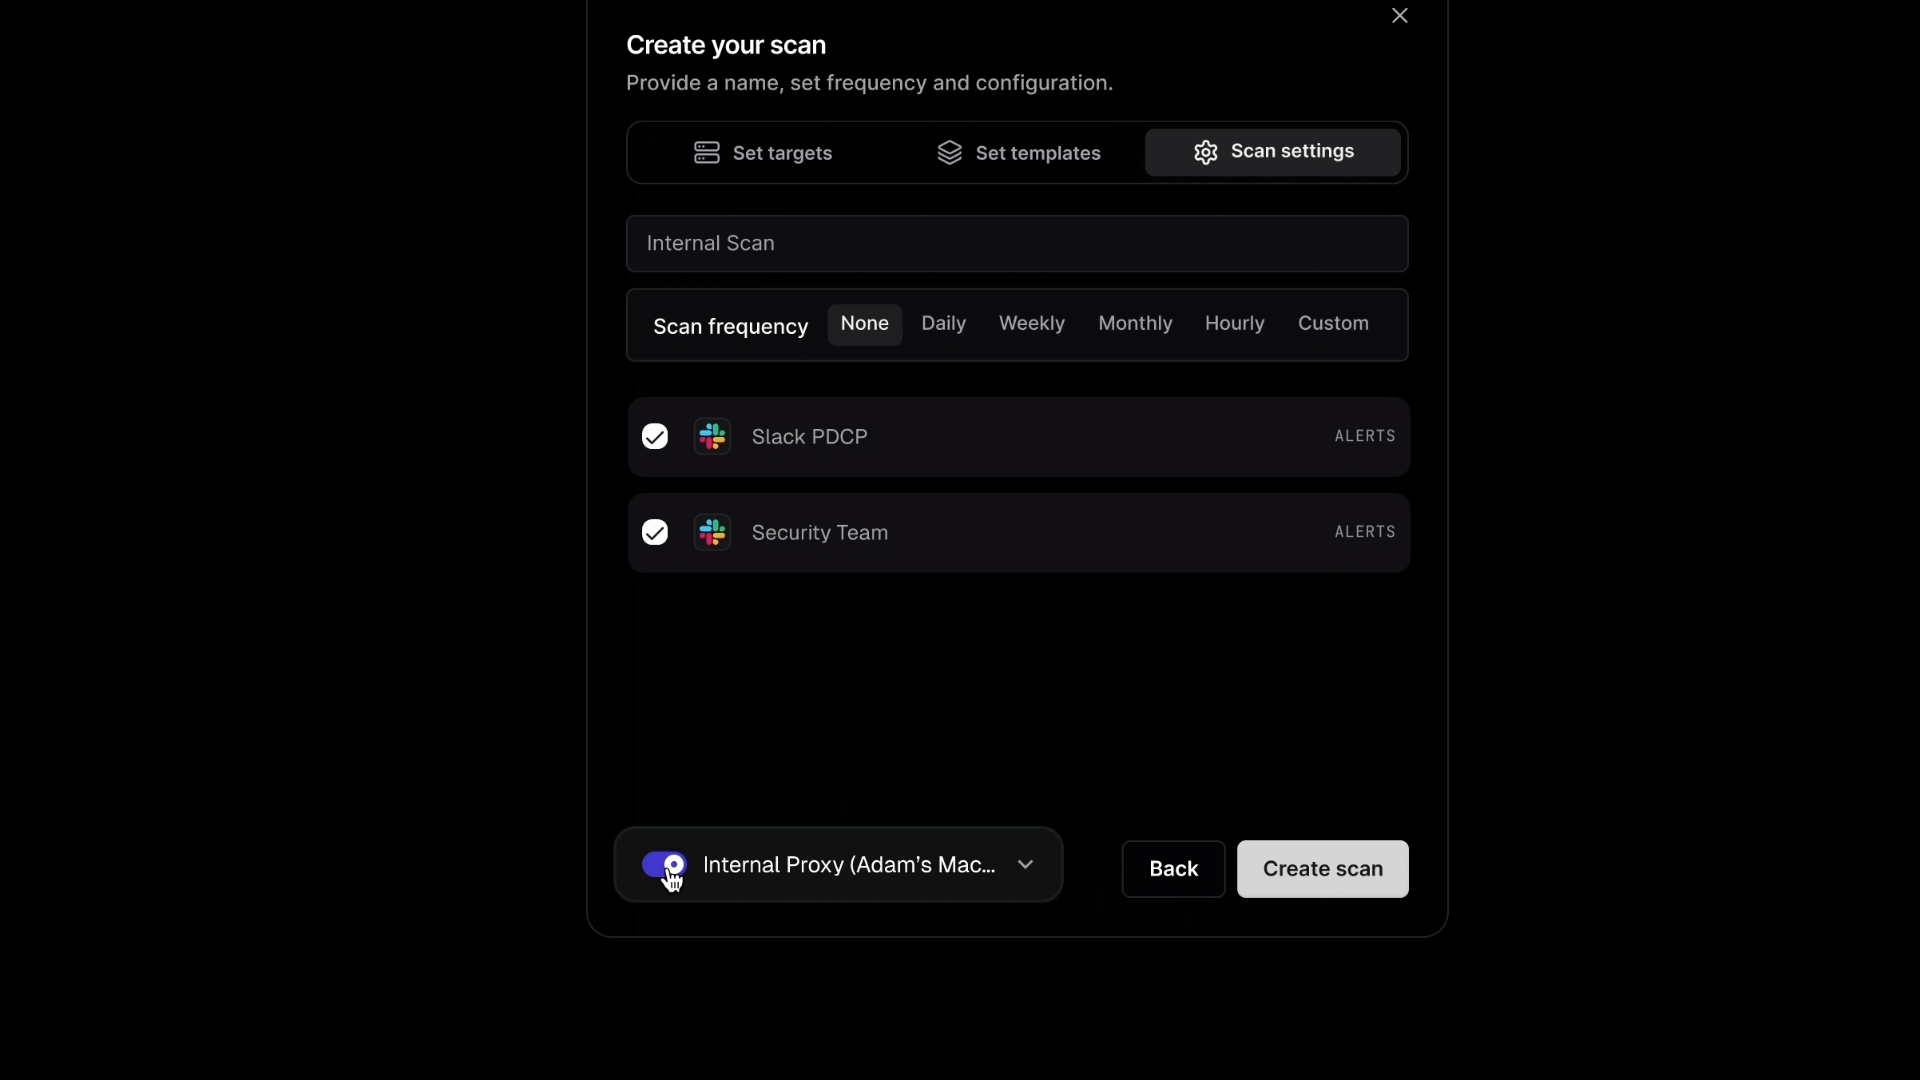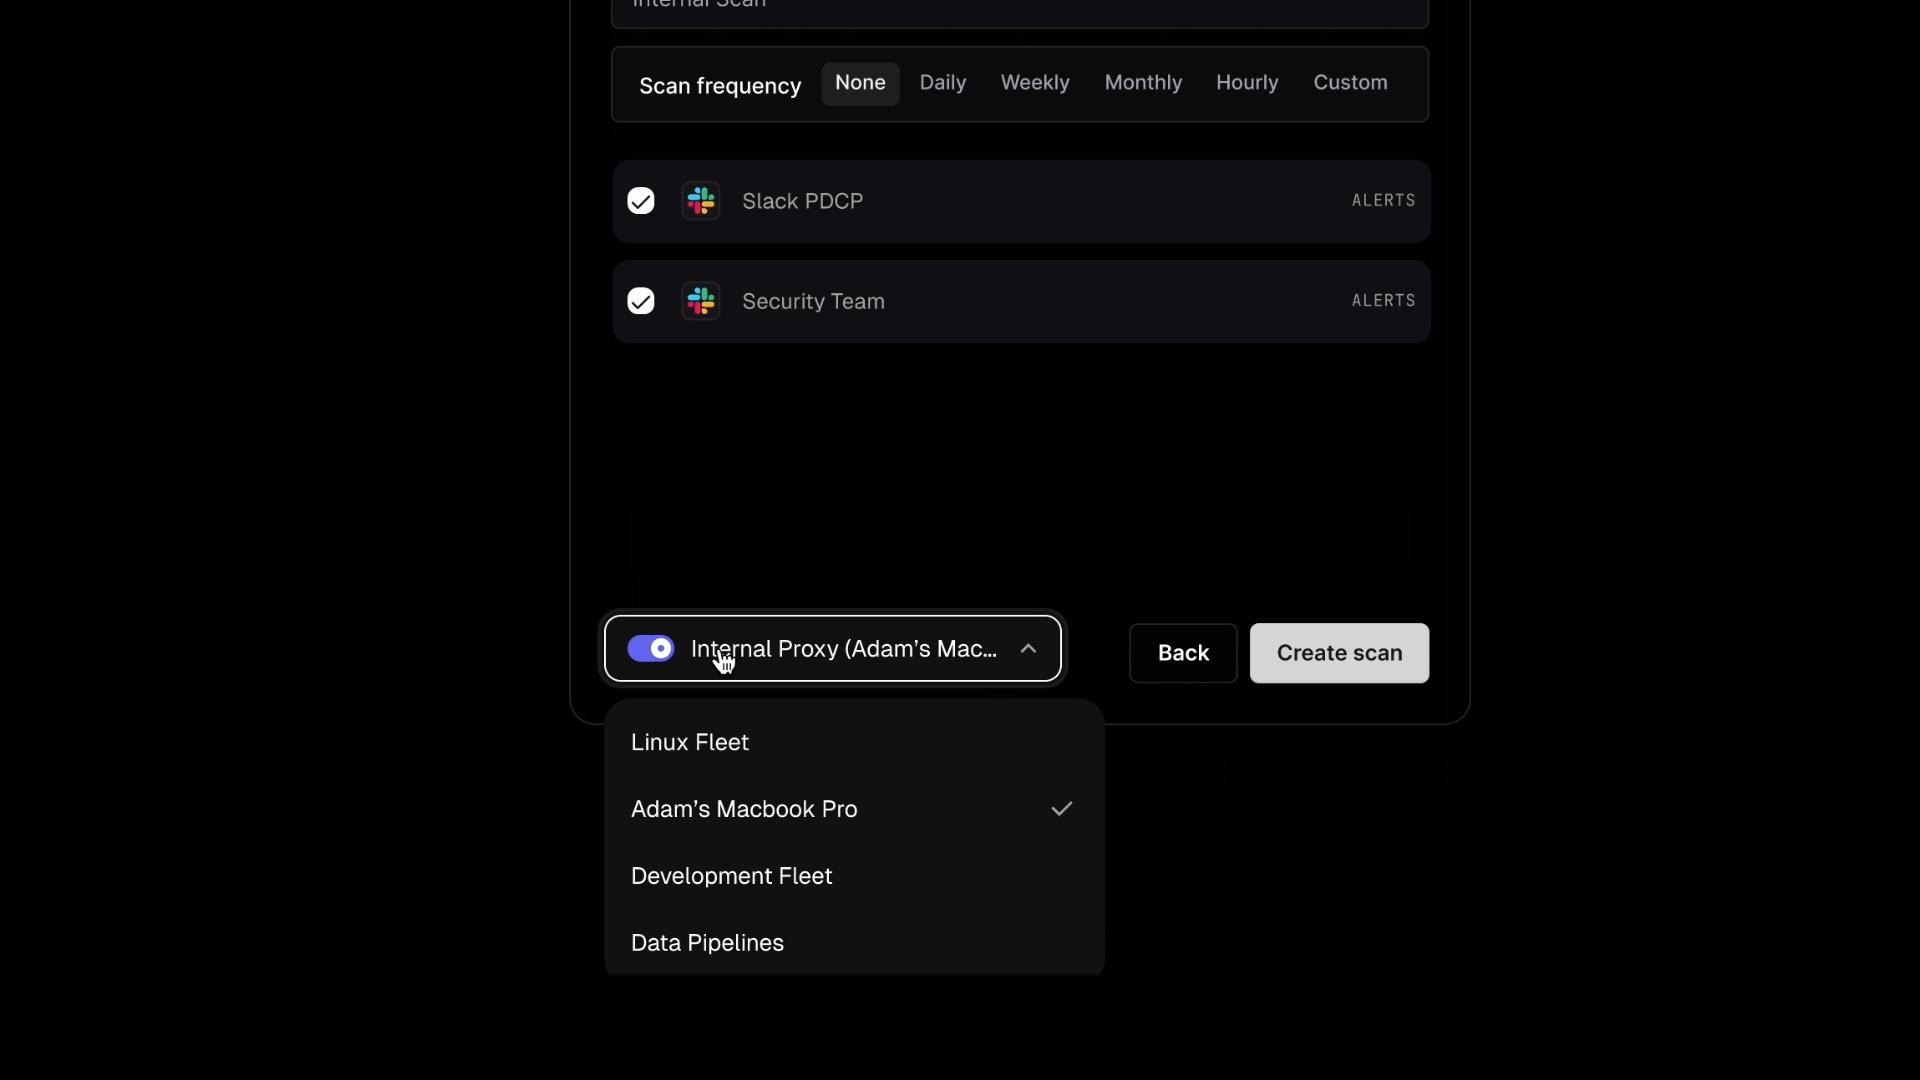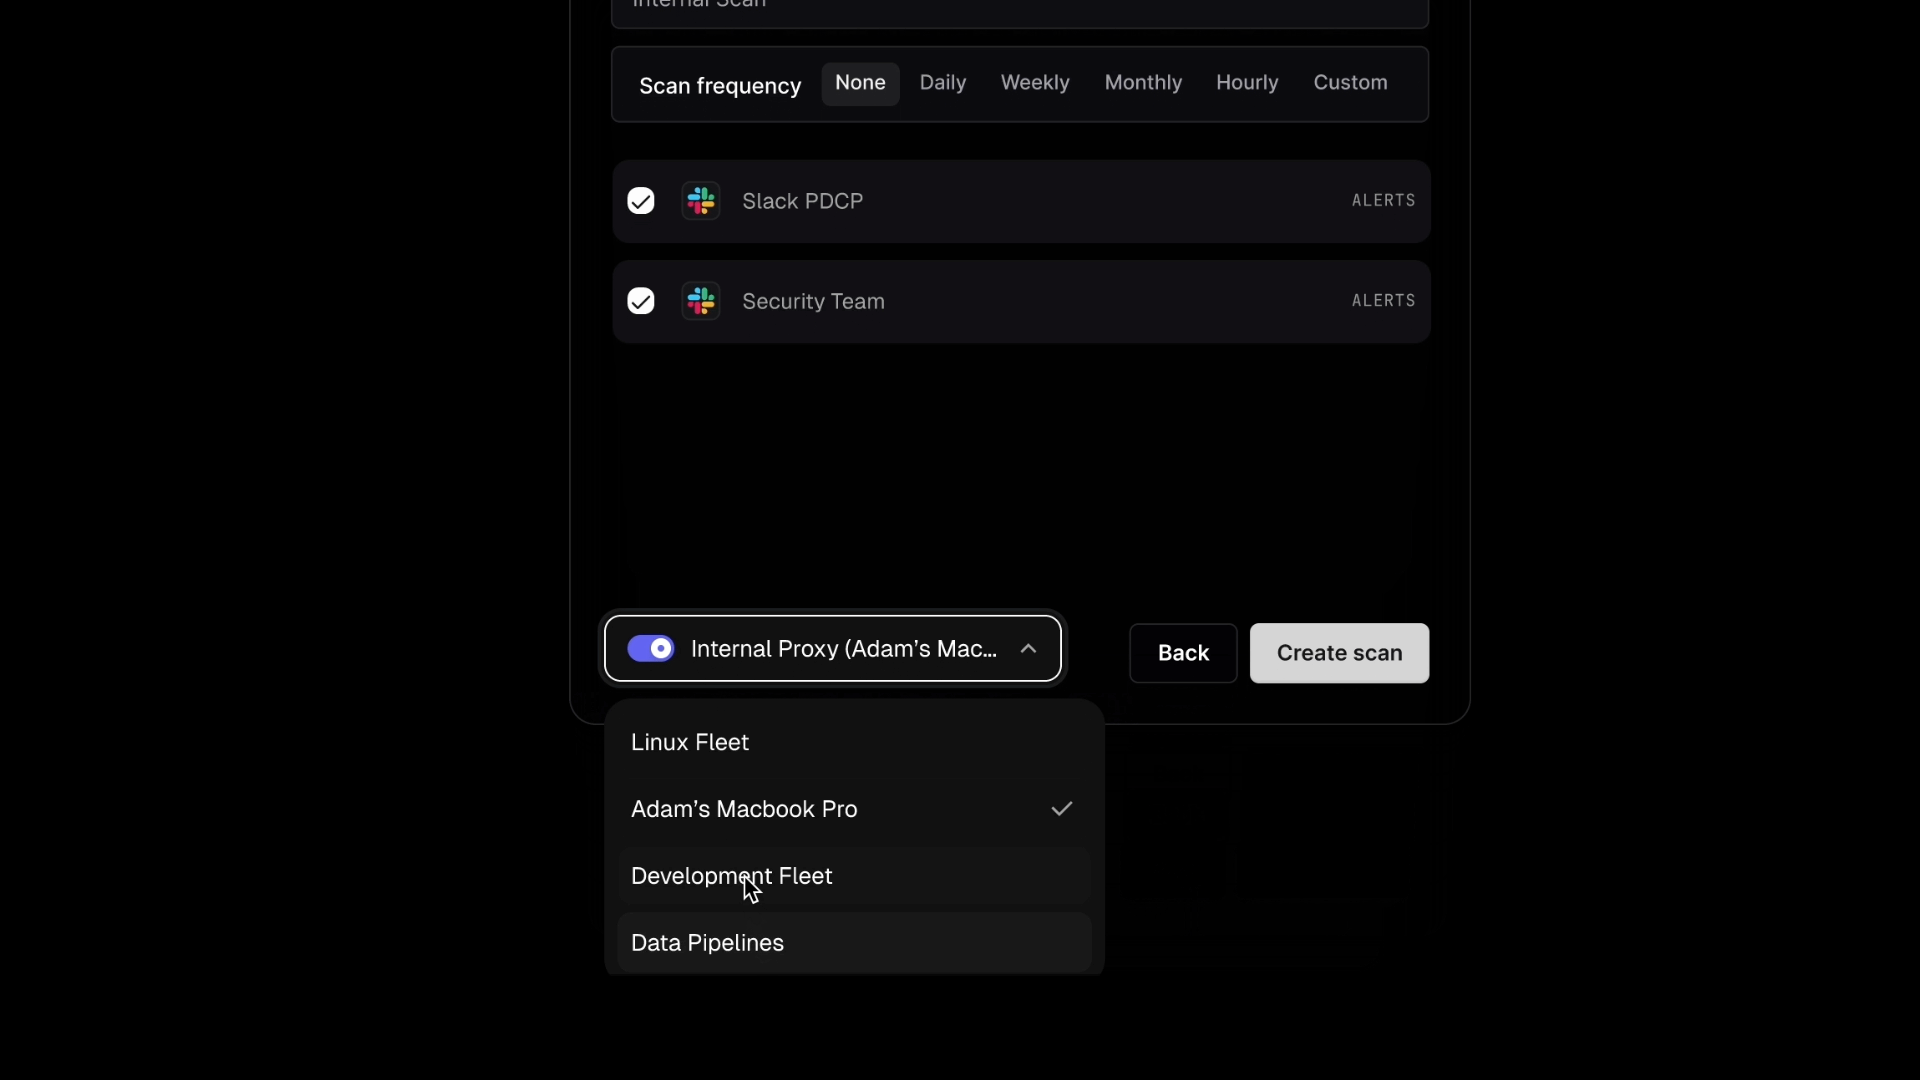
你可以通过指定唯一的网络名称,在不同网络上运行 TunnelX。这样就能独立扫描多个网络,每个连接都会作为可选项出现在 ProjectDiscovery Scans 页面的网络下拉菜单中。
运行 Docker 镜像:
docker run --network host -d -e PDCP_API_KEY="your_api_key" projectdiscovery/tunnelx:latest
将 your_api_key 替换为你的 ProjectDiscovery API 密钥。
或者,在本地构建并运行:
docker build . -t tunnelx
docker run --network host -d -e PDCP_API_KEY="your_api_key" tunnelx
安装并运行:
go install github.com/projectdiscovery/tunnelx@latest
export PDCP_API_KEY="your_api_key"
tunnelx
直接从源码运行:
git clone https://github.com/projectdiscovery/tunnelx.git
cd tunnelx
export PDCP_API_KEY="your_api_key"
go run .
作为 systemd 服务运行:如果你希望在 systemd 下运行 TunnelX:
 sudo cp deployment/systemd/tunnelx.service /etc/systemd/system/tunnelx.service
 sudo systemctl daemon-reload
 sudo systemctl enable tunnelx
 sudo systemctl start tunnelx
 sudo systemctl status tunnelx
连接成功后,导航至 ProjectDiscovery Scans,使用已建立的连接创建和管理扫描。
| 标志 | 描述 |
|---|---|
-auth | 你的 ProjectDiscovery API 密钥(必填)。 |
-name | (可选)指定自定义网络名称。默认为你机器的主机名。 |
-allow | (可选)仅允许连接到这些 IP/CIDR(文件或逗号分隔)。 |
-deny | (可选)拒绝连接到这些 IP/CIDR(文件或逗号分隔)。 |
该代理仅接受 CONNECT 请求,且从不连接到隧道主机本身(回环地址)或链路本地地址,例如云元数据服务(169.254.169.254)。私有网络范围保持可达。
示例:
tunnelx -auth <your_api_key> -name <custom_network_name>
输出示例:
tunnelx -auth <your_api_key>

[INF] Session established. Leave this terminal open to enable continuous discovery and scanning.
[INF] Your network is protected—connection isolated and not exposed to the internet.
[INF] To create a scan, visit: https://cloud.projectdiscovery.io/scans

[HELP] To terminate, press Ctrl+C.
在后台运行
要让 tunnelx 在后台持续运行,请根据你的操作系统按照以下说明操作:
# Linux & MacOS
nohup tunnelx -auth <your_api_key>

# Windows
start /B tunnelx -auth <your_api_key>









