
 #1

 password123456/ssl-certificate-expiry-date-checker
扫描SSL/TLS证书的到期日期、颁发者详情和OCSP状态。通过Webhook、Telegram或Slack发送通知。支持每个域名使用代理,并生成详细日志。
 snow0715/log4j-scan-burpsuite
Log4j漏洞(CVE-2021-44228)的Burpsuite检测插件
 1820112015/cve-2023-29923
CVE-2023-29922 批量检测脚本
 tc4dy/cve-2026-67279-86060-toolkit
用于 MikroTrick MikroTik RouterOS SSH 预认证接管链的 Python 工具包:exploit.py 执行 rekey 绕过和 fd-2 策略交换以获取管理员 shell,另有 safedetect.py 进行 banner 审计。
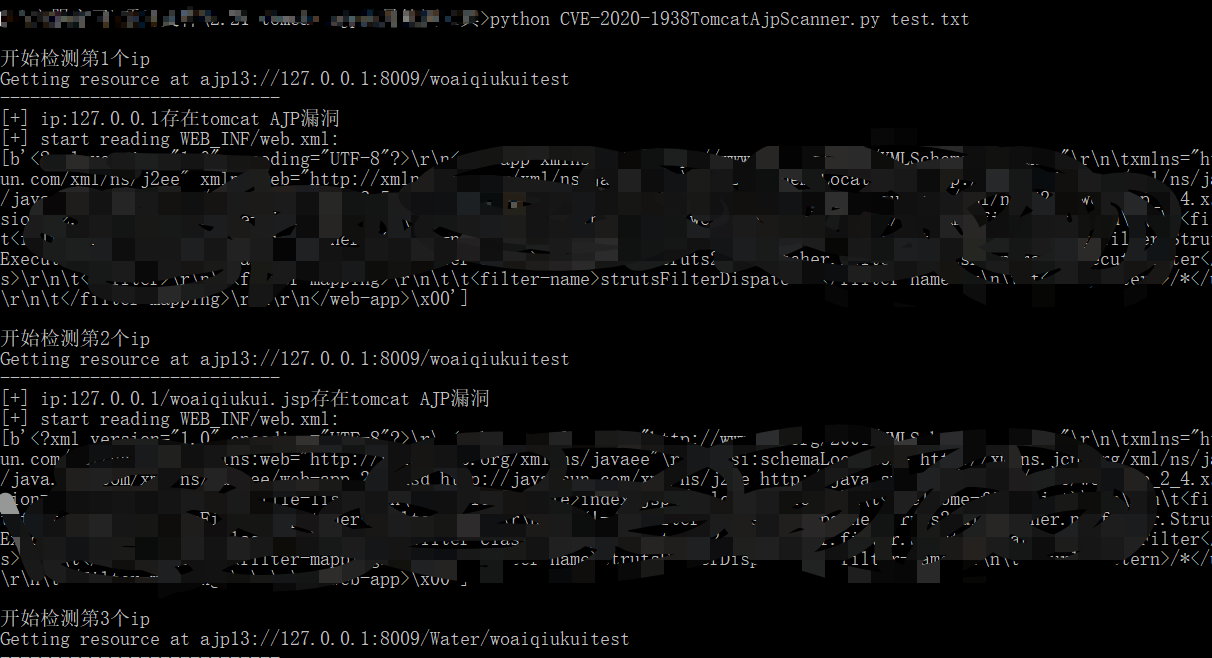 woaiqiukui/cve-2020-1938tomcatajpscanner
批量扫描TomcatAJP漏洞
 sachinart/cve-2025-61882
多线程扫描器,用于检测 Oracle E-Business Suite 中的 CVE-2025-61882,利用 HTTP 请求走私实现未认证远程代码执行,并通过命令输出来验证。
 doggycheng/cnvd-2020-10487
CVE-2020-1938 / CNVD-2020-1048 检测工具
 geniuszly/cve-2024-5522
PoC 漏洞扫描器,用于检测 WordPress 中的 CVE-2024-5522。通过自定义载荷扫描目标URL,识别存在漏洞的站点,并以颜色编码输出结果,用于道德安全测试。
 4minx/cve-2026-72898
CVE-2026-72898 PoC:Metabase 未认证 SQL 注入
 affolter-engineering/xssearch
基于 Rust 的 XSS 扫描器,具备上下文感知的 payload 选择、WAF 检测与绕过、爬取、盲 XSS 回调以及静态 DOM 汇聚点分析功能。
 ooafa/bucketbuster
扫描 Yandex、VK、Selectel、Sber、Alibaba、Tencent、Huawei 和 Baidu 的公共云对象存储端点,以查找可列出存储桶和暴露的对象。
 eugexo/security-baseline-ubuntu
面向生产环境的 Ubuntu 24.04/26.04 LTS 安全基线加固指南。内核隔离、紧急恐慌按钮、自定义 AppArmor/Firejail 0.9.80 与 Bubblewrap、无根 Docker、AIDE 完整性检查、Lynis 审计,以及安全硬件(YubiKey/Ledger)。支持…
 io1337/icg-autoexploiterbot
自动化利用工具,针对 Joomla、WordPress、Drupal、PrestaShop 和 OsCommerce 等 CMS 漏洞,内置暴力破解和 Shell 上传功能。
 0-d3y/cve-2023-29489
Cpanel中的大规模扫描漏洞 [XSS]
 pennacle-security/summit
开源 Web 安全测试平台:集代理、扫描器和模糊测试器于一体的 CLI 工具。由 Pennacle Security 开发。
 p33d/cve-2024-23113
用于检测CVE-2024-23113的Python脚本,该漏洞是FortiGate FGFM服务在TCP/541上的格式化字符串漏洞,利用SSL连接和精心构造的有效载荷触发内存损坏。









