#1

 mr-r3b00t/cve-2021-44228
基于 PowerShell 的后门检测工具,适用于 VMware Horizon 连接服务器,针对 CVE-2021-44228。包含蜜罐功能,可选提交以用于威胁情报。
 cyberjez/pqc-scanner
PQC 网络扫描器是一款专注于量子安全的网络评估工具,可扫描企业环境中的 TLS/SSL 证书,以识别易受未来量子攻击影响的系统。它提供 Windows 可执行文件和 Python 脚本两种形式,便于在各种网络中轻松部署。
 theori-io/reactguard
ReactGuard 为 CVE-2025-55182 (React2Shell) 提供框架与漏洞检测工具。
 ruppde/scan_cve-2020-29583
Zyxel 产品扫描器,用于扫描因存在未记录用户帐户而可能易受攻击的设备(CVE-2020-29583)
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
快速检查 CVE-2025-55182 (React) 和 CVE-2025-66478 (Next.js) 的脚本 - React Server Components (RSC) “Flight” 协议中的关键未认证远程代码执行漏洞。
 blacktechx011/react2shell
React2Shell:针对 CVE-2025-55182(Next.js/React RCE)的利用框架。
 im-hanzou/msaper
用于检测和利用CVE-2023-3076漏洞的自动批量工具 - MStore API < 3.9.9 - 未授权权限提升(批量添加管理员 + PHP文件上传)
 b1anda0/cve-2021-21972
VMware vCenter Server远程代码执行漏洞 (CVE-2021-21972)批量检测脚本
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 rvsh3ll/nxc-vulnscan
NetExec 模块:一次性运行所有内置 Windows 漏洞检查(仅检查,不利用)
 aureels/cve-2026-86596
针对 CVE-2026-86596 的单文件漏洞利用与批量扫描器,该漏洞是通过 PayPal IPN 的 item_name 参数触发的 s2Member 模板注入 RCE,包含绕过变体与 webshell 部署功能。
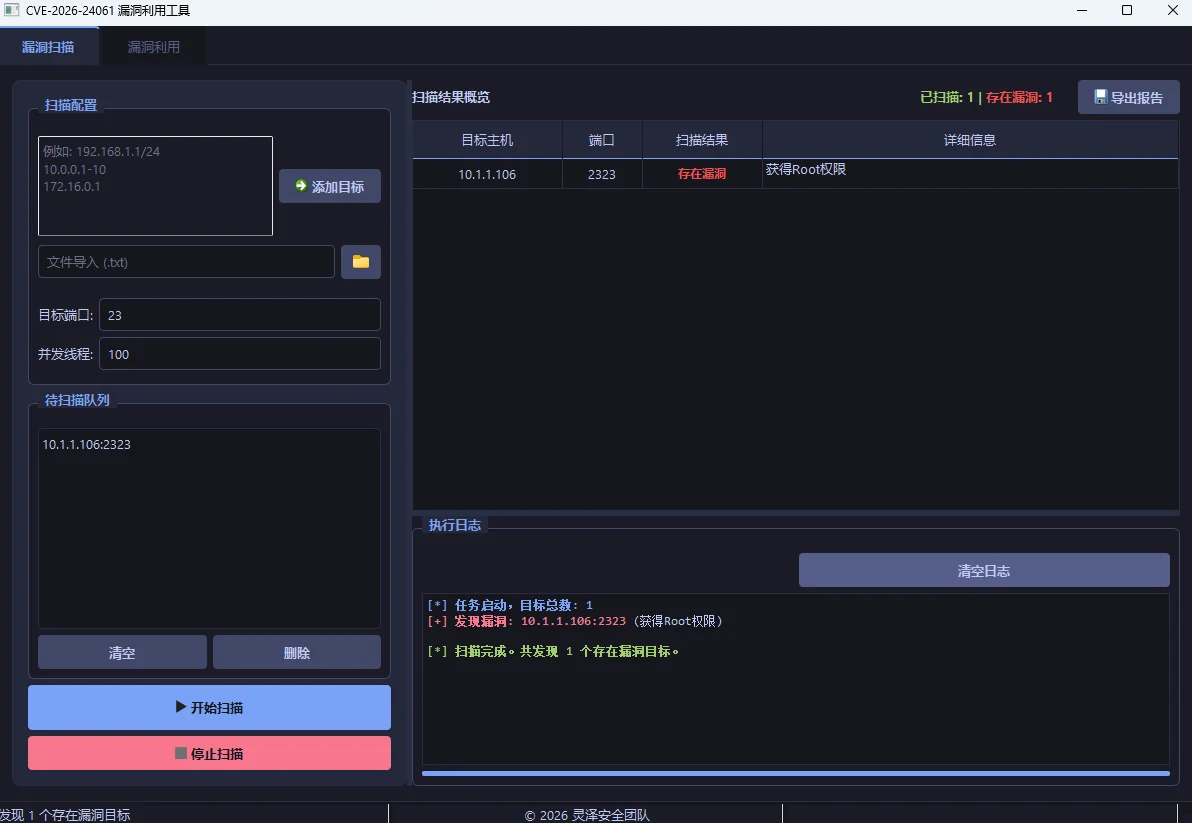 lingzesec/cve-2026-24061-gui
CVE-2026-24061 GNU Inetutils telnetd 身份验证绕过漏洞检测与利用 GUI 工具
 taptap/cve-2025-59489
自动化扫描器,通过提取 Unity 版本并与已修补版本进行比对,检测 Android APK 中的 Unity 运行时注入漏洞 CVE-2025-59489,支持批处理和 CI/CD 集成。
 im-ezboy/cve-2025-55182-zoomeye
🔍 Next.js RCE Scanner (CVE-2025-55182) - 使用 Zoomeye 搜索引擎的自动化漏洞扫描器。通过 dorks 发现目标并测试 CVE-2025-55182,支持并行扫描。
 f0ng/text4shellburpscanner
Burp Suite 扩展,用于通过被动扫描 HTTP 请求和响应来检测 CVE-2022-42889(Text4Shell)漏洞。
 openbreach/canop
静态分析CLI,用于扫描AI生成的代码中的漏洞,如SQL注入、不安全反射和硬编码密钥,并支持SARIF导出和CI/CD门禁。
 tahmed11/strutsy
Strutsy - 大规模利用 Apache Struts (CVE-2017-5638) 漏洞