#1
 jax7sec/cve-2022-22954
提供批量扫描URL以及执行命令功能。Workspace ONE Access 模板注入漏洞,可执行任意代码
 xsultan/log4jshield
Log4j Shield - 快速⚡、可扩展且易于使用的 Log4j 漏洞 CVE-2021-44228 查找器和修补器
 mrcl0wnlab/checker-cve2020-3452
思科自适应安全设备与FTD未授权远程文件读取
 claranet/ansible-role-log4shell
Ansible 角色,通过扫描文件系统和打开的文件来检测 Log4Shell(CVE-2021-44228),查找存在漏洞的 JAR/WAR 文件,并报告版本及 JndiLookup 是否存在。
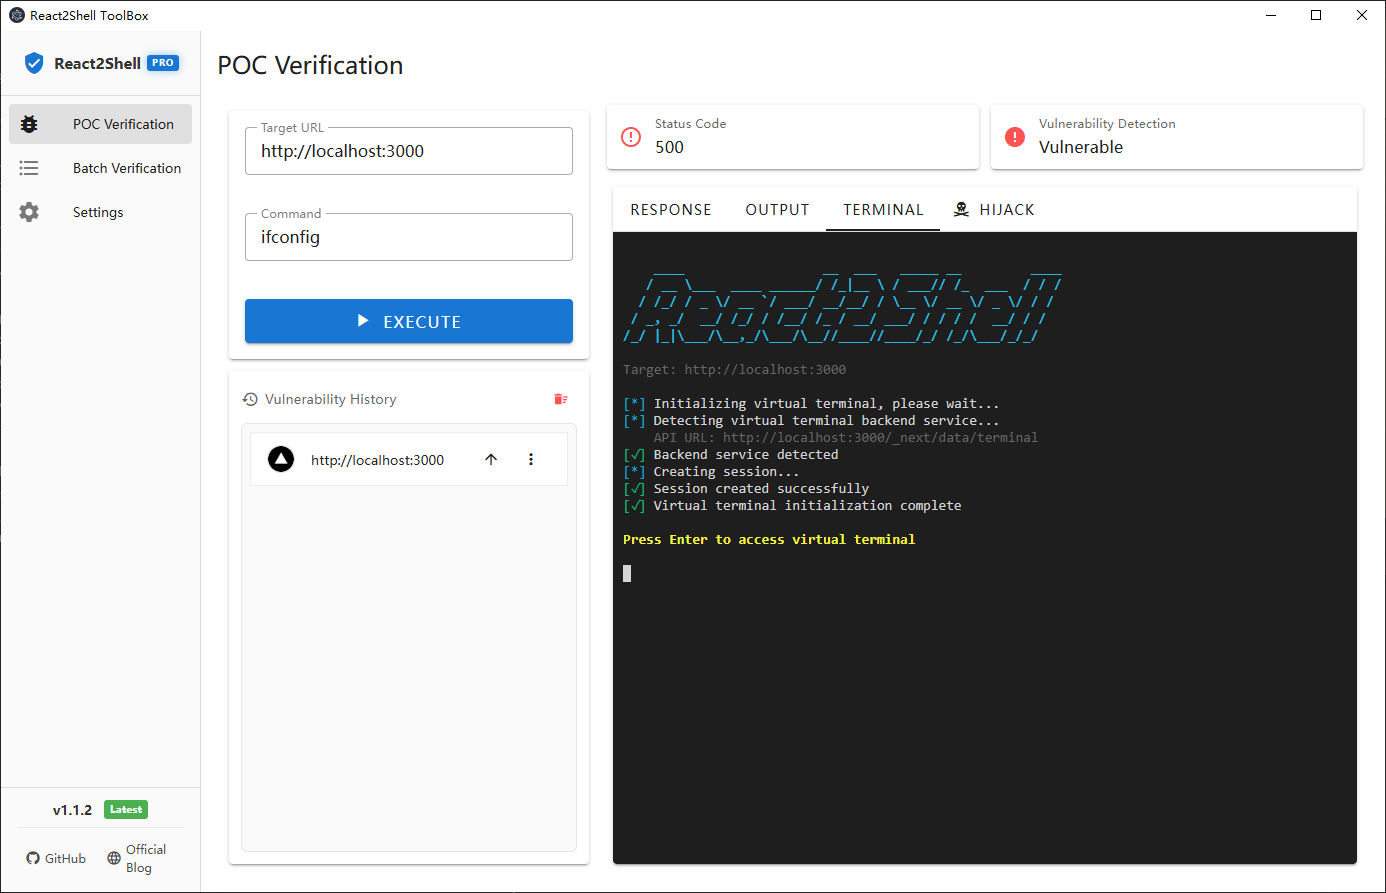 moleft/react2shell-toolbox
基于GUI的安全测试工具包,用于检测和利用React Server Actions原型污染漏洞(CVE-2025-55182),具备POC验证、虚拟终端和FOFA集成批量扫描功能。
 infobyte/pyrmax
用于 Ubiquiti AirMAX 无线协议帧的解码器/编码器;解析 pcap/实时捕获,发现设备,扫描存在漏洞的固件,构造畸形数据包,并模拟 AirMAX AC/M 目标。
 ynsmroztas/gitlabsniper
单文件 Python 扫描器和漏洞利用工具,针对 CVE-2026-85706——自管理 GitLab CE/EE 中的未认证任意文件读取漏洞,具备项目枚举、战利品路径和交互式 shell。
 aqhmal/cve-2019-19781
用于扫描 Citrix ADC(CVE-2019-19781)的自动化脚本,使用从 Shodan API 获取的主机列表。使用此脚本需要拥有 Shodan 账户。
 oseasfr/scanner_cve_2026-42945
用于检测IP、CIDR和ASN中易受CVE-2026-42945影响的Nginx实例的Python脚本。

 murrez/cve-2026-76268
针对 CVE-2026-76268 的 Python PoC:检测 Splunk SHC 成员上未认证的 Patroni REST API,并通过 archive_command 注入利用该漏洞实现 RCE。
 yutusec/activemq_crack
ActiveMQ系列漏洞探测利用工具,包括ActiveMQ 默认口令漏洞及ActiveMQ任意文件写入漏洞(CVE-2016-3088),支持批量探测利用。
 6mile/nextjs-cve-2025-29927
用于检测CVE-2025-29927(Next.js身份验证绕过漏洞)的Nuclei模板
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
用于 mongobleed 漏洞 CVE-2025-14847 的漏洞利用实验室、Docker 和代码扫描器,外加 Phoenix Security Sync 工具
 kagantua/cpanelwhm-authbypass
基于Go的CVE-2026-41940扫描与利用工具,该漏洞是cPanel/WHM中的身份验证绕过漏洞。支持批量扫描、令牌泄露以及RCE、密码修改和API调用等后渗透操作。
 zappaboy/vuln-scanner
带报告生成功能的漏洞评估扫描器
 geeknik/scada-scanner
一款高性能、异步的 SCADA/ICS 扫描器