
 #1
用于检测系统和应用程序中已知漏洞的自动化工具。
Kitploit 推荐


 cycraft-corp/cve-2019-7192-check
QNAP 预授权根远程代码执行检查器 (CVE-2019-7192 ~ CVE-2019-7195)
 z3n70/cve-2023-23752
用于 Joomla CVE-2023-23752 的简单扫描程序,用于渗透测试和教育目的
 thanhuutuan/telerik_cve-2019-18935
TelerikUI 漏洞扫描器 (CVE-2019-18935)
 huseyinstif/cve-2024-4577-nuclei-template
Nuclei 模板,用于检测 CVE-2024-4577 PHP CGI 参数注入漏洞,可通过精心构造的 HTTP 请求和响应匹配实现自动化 RCE 测试。
 sickwell/cve-2025-55182
CVE-2025-55182 - React Server Components RCE 利用与扫描器,支持外部服务器和 CLI 界面
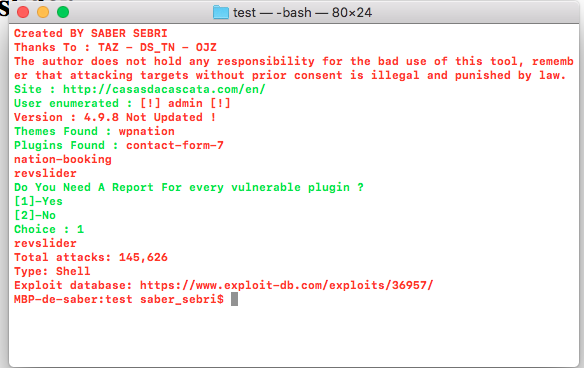 sabersebri/wpscvn
wpscvn 是一款用于渗透测试人员和网站所有者测试其网站是否存在易受攻击的插件或主题的工具。
 ssllabs/openssl-ccs-cve-2014-0224
基于Go语言的工具,利用修补后的TLS库测试服务器是否存在OpenSSL CCS注入漏洞(CVE-2014-0224),用于检测弱实现。
 wiis0n/zerologon_cve-2020-1472
用于检查多个主机是否存在Zerologon漏洞的POC
 santosomar/log4j-ioc-detector
一个简单的 Log4j 失陷指标 Linux 检测器
 koblers/np-audit
针对npm包的静态安全分析。在安装前检测混淆代码、恶意模式和已知漏洞。
 infobyte/faraday_burp
用于 Faraday 协作的 Burp 扩展
 adscanpro/cve-2026-41089-longlogon
CVE-2026-41089 检查器:针对 Netlogon CLDAP 栈缓冲区溢出(CVSS 9.8)的未认证、非破坏性检测。用于报告域控制器的域名是否足够长而可能触发崩溃,且不会发送溢出载荷。这是对公开 PoC 判断错误的二进制验证分析。
 viniciushenriqueti/letmefuckit-scanner
针对Magento 1.9的扫描器与漏洞利用工具

 thecyberneh/log4j-rce-exploiter
Log4j RCE CVE-2021-44228 扫描器
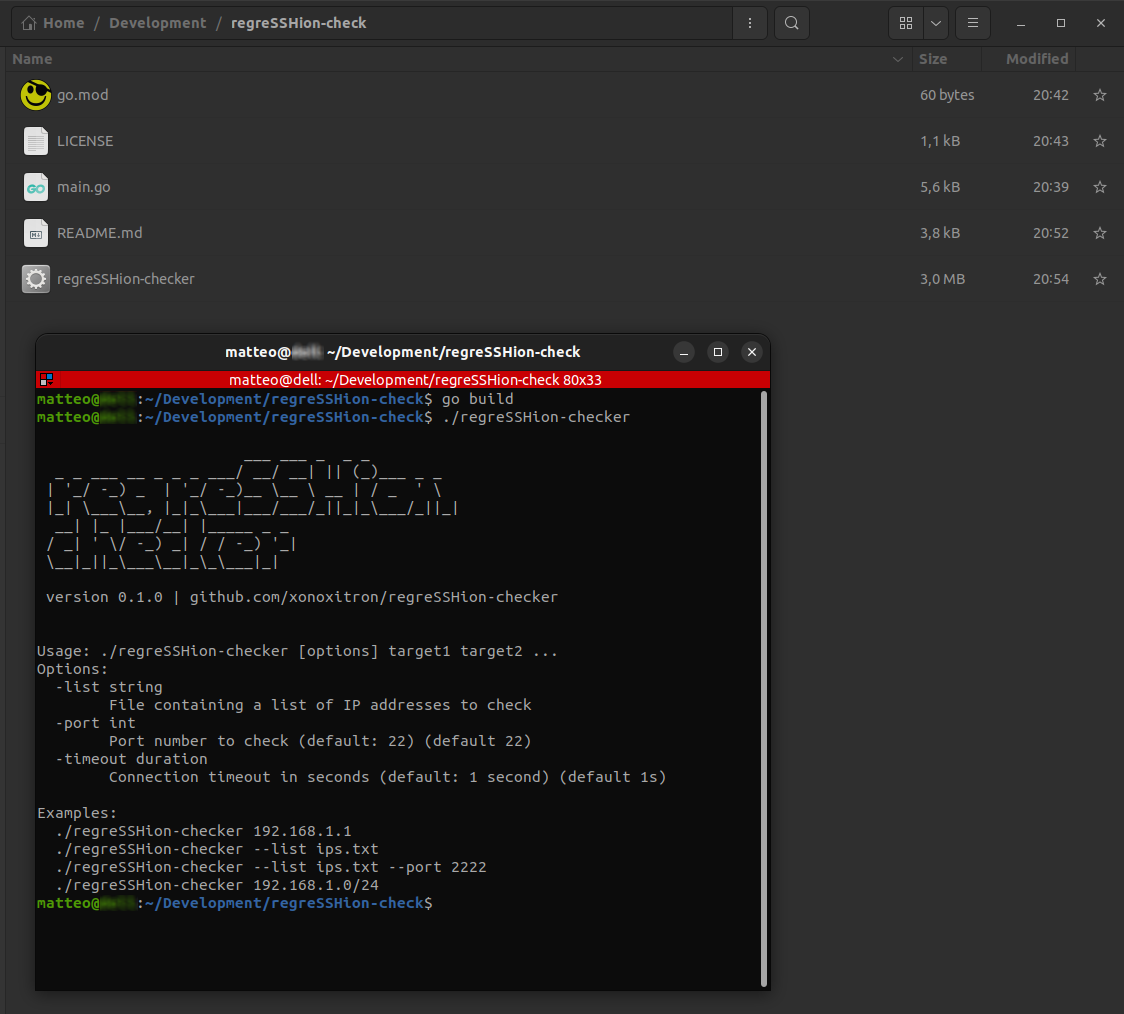 xonoxitron/regresshion-checker
快速识别容易受到OpenSSH 'regreSSHion'(CVE-2024-6387)漏洞影响的服务器。
 dickens88/cve-2020-0796-scanner
此项目用于扫描 cve-2020-0796 SMB漏洞








