#1

 agentsid-dev/agentsid-scanner
MCP 服务器安全扫描器。评估身份验证、权限、注入风险及工具安全性。代理安全的灯塔。
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
用于检测和修复xz-utils中CVE-2024-3094的Shell脚本和Ansible playbook,通过检查软件包版本、升级或降级到安全版本,并自动化跨Linux服务器的修复。
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 jax7sec/s2-062
基于Python的Apache Struts2 S2-062(CVE-2021-31805)远程代码执行扫描器和漏洞利用工具,支持批量扫描和命令执行。
 immune-gmbh/tpm-vuln-checker
检查TPM漏洞
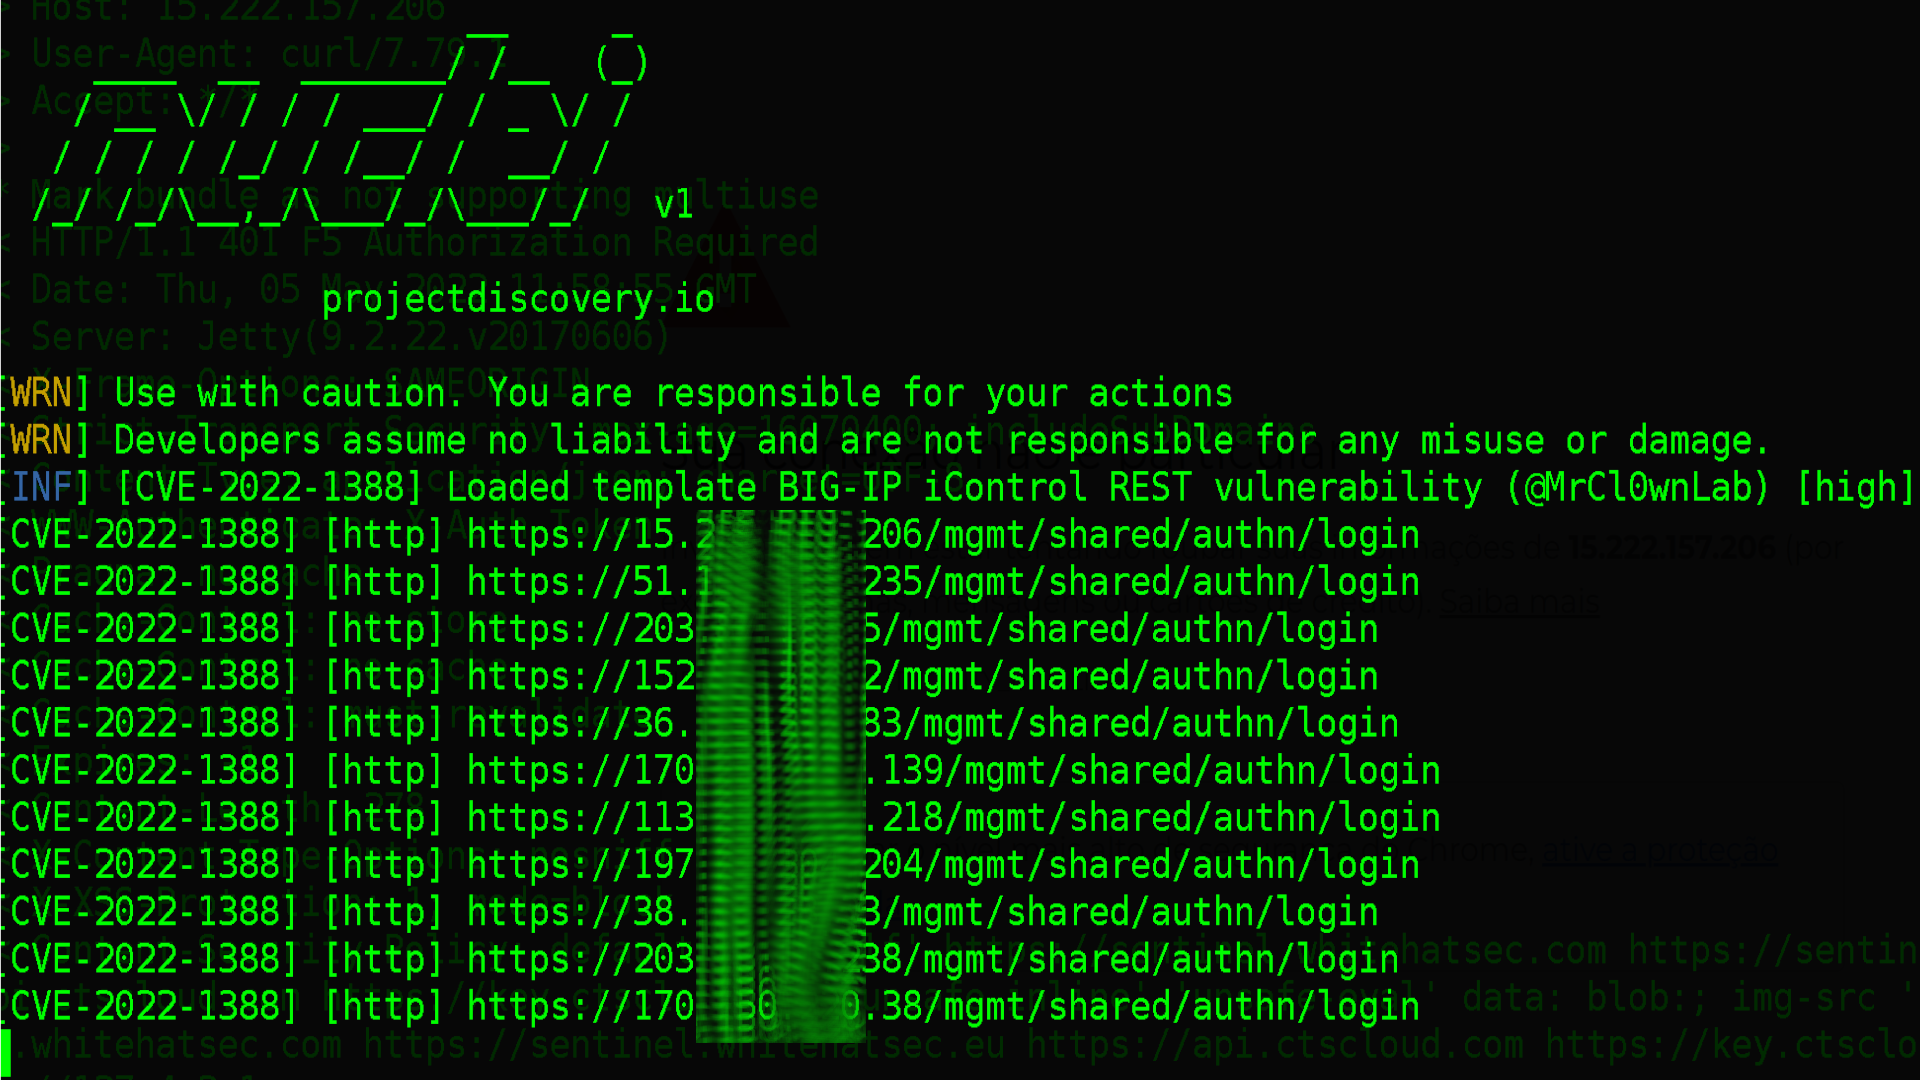 mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed
此漏洞可能允许未经身份验证的攻击者通过网络访问BIG-IP系统的管理端口和/或自身IP地址,从而执行任意系统命令、创建或删除文件,或禁用服务。不存在数据平面暴露;这仅是控制平面问题。
 onapsis/cve-2020-6287_recon-scanner
黑盒漏洞扫描器与失陷指标分析工具,针对 SAP NetWeaver Java 应用中的 CVE-2020-6287 (RECON) 漏洞,支持快速暴露面评估与基于日志的取证调查。
 owasp/abap-code-scanner
ABAP 代码分析器
 shadow0ps/cve-2023-20198-scanner
这是一个 webshell 指纹扫描器,旨在识别受 CVE-2023-20198 和 CVE-2023-20273 影响的 Cisco IOS XE WebUI 上的植入物。
 sensepost/cve-2025-64446
用于FortiNet漏洞CVE-2025-64446的扫描器
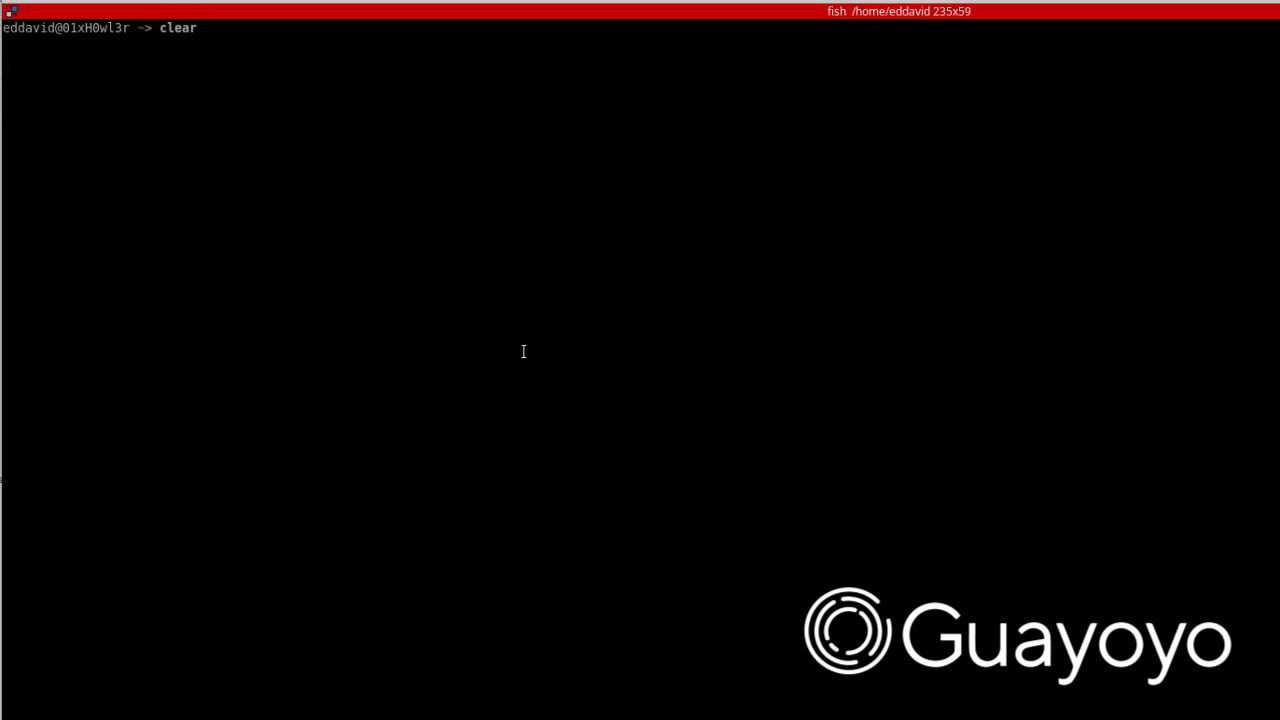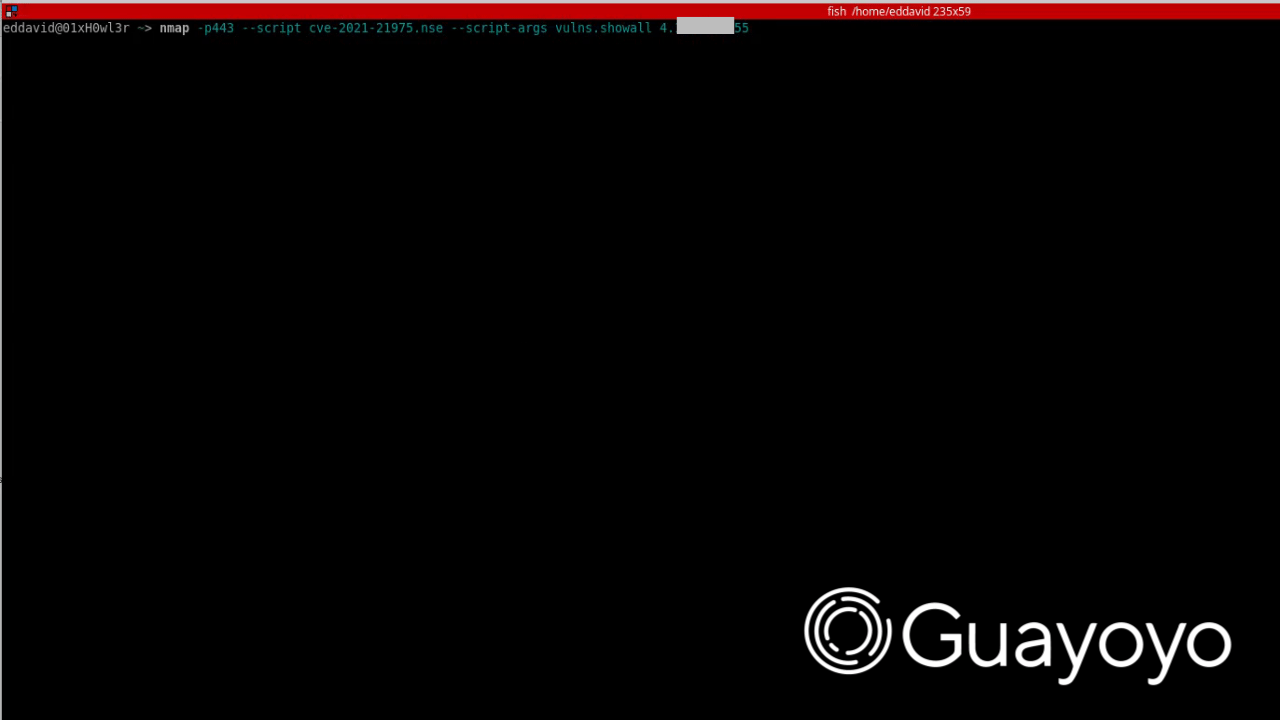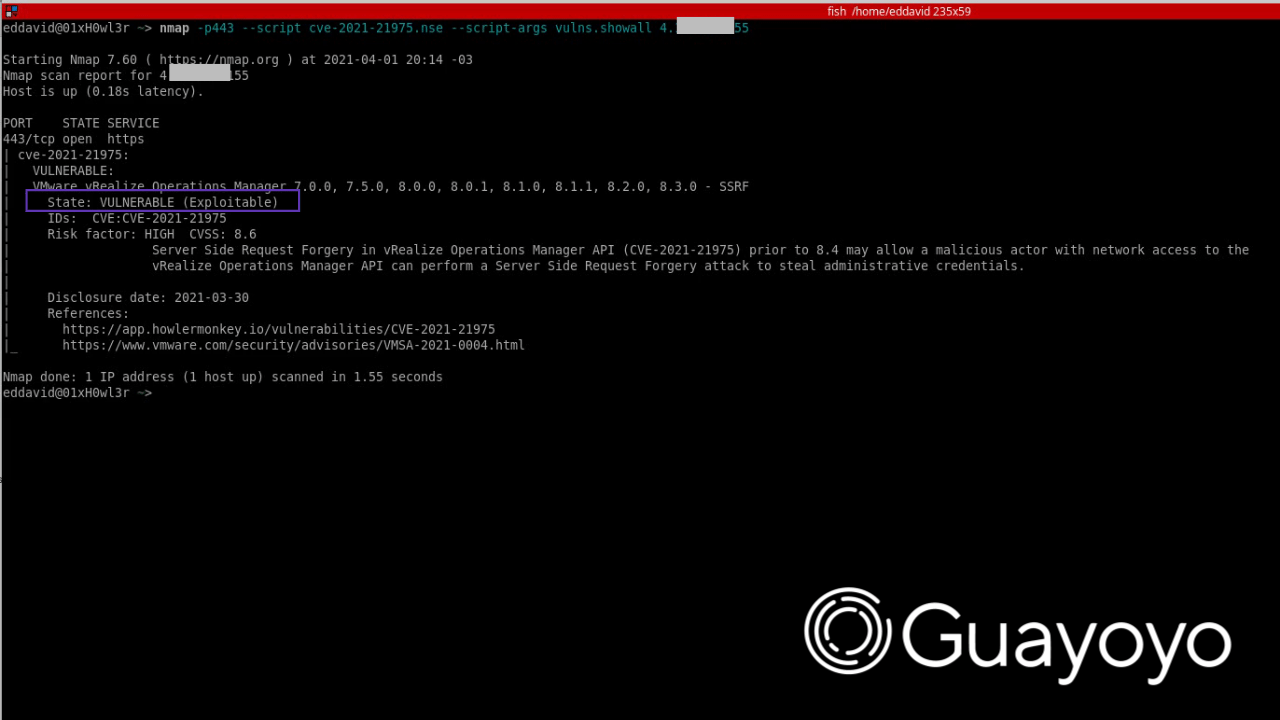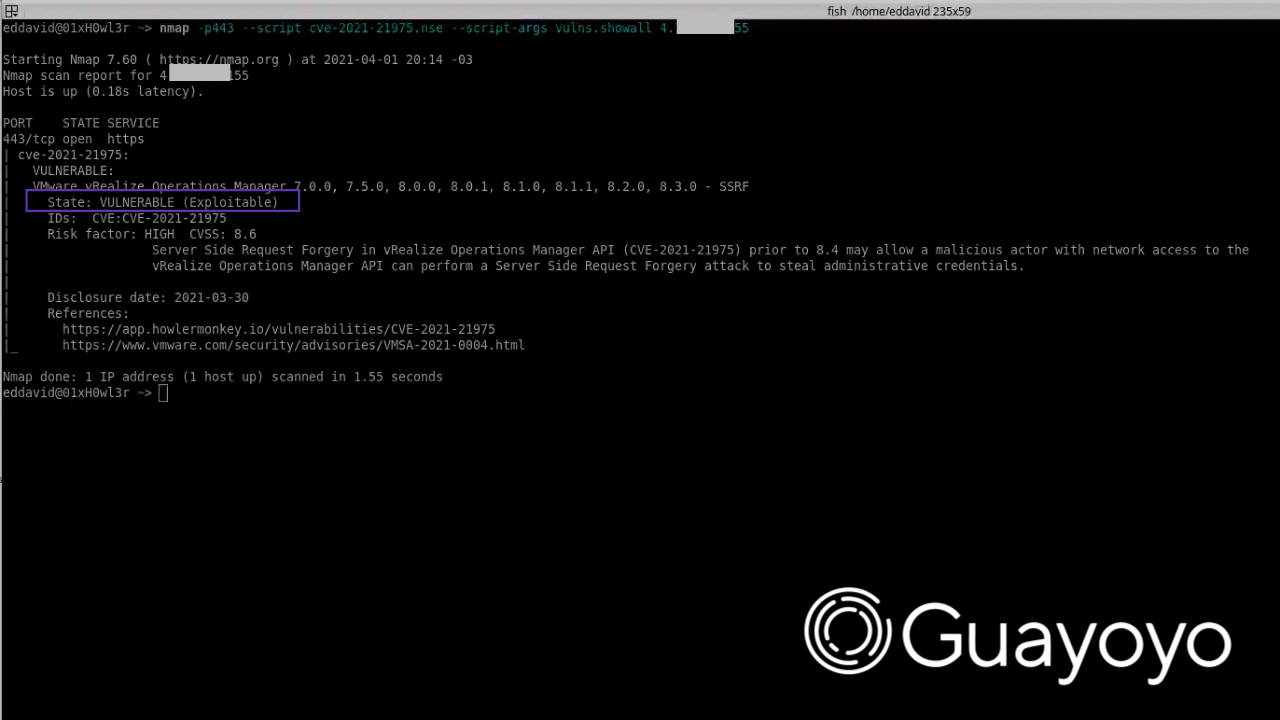 guayoyocyber/cve-2021-21975
用于检查漏洞CVE-2021-21975的Nmap脚本
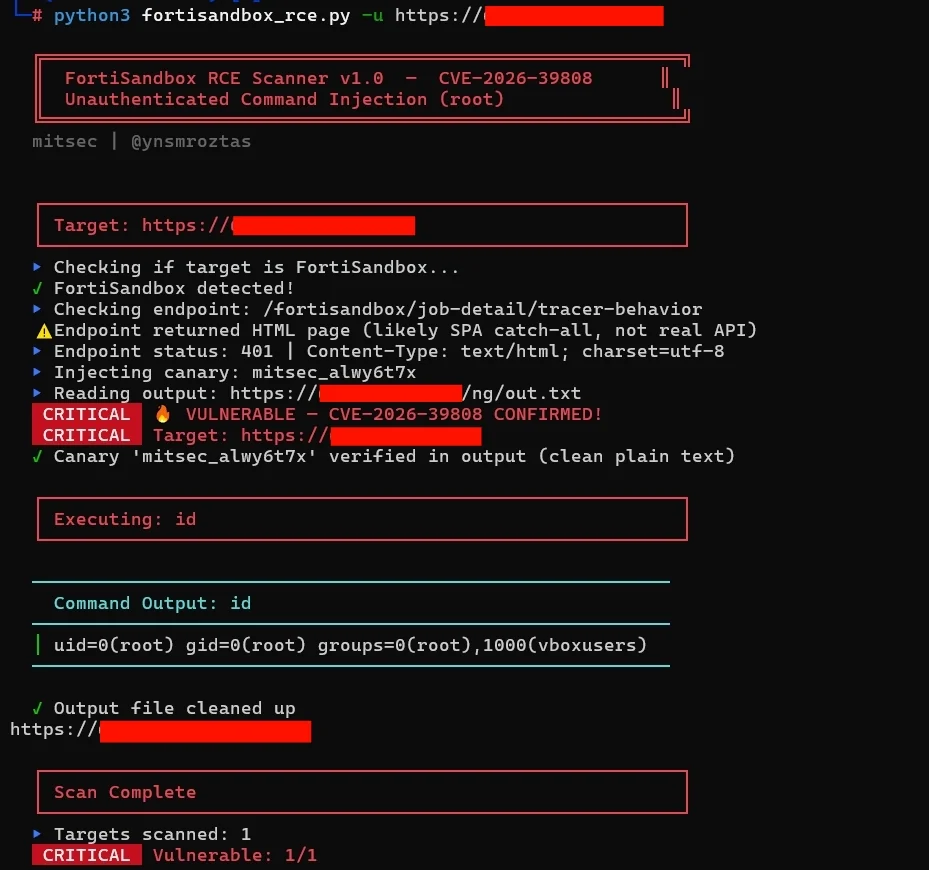 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
未认证的 FortiSandbox CVE-2026-39808 RCE 扫描器,具备基于 canary 的验证、命令执行功能,并支持管道集成以进行批量扫描。
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql 未授权SQL注入批量扫描poc Jeecg-Boot是一款基于Spring Boot和Jeecg-Boot-Plus的快速开发平台,最新的jeecg-boot 3.5.0 中被爆出多个SQL注入漏洞。
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
基于Python的检测工件生成器,针对CVE-2025-57819,利用FreePBX预认证RCE漏洞,通过SQL注入和认证绕过部署webshell或创建后门用户。
 ethicalhackingplayground/crlfmap
CRLFMap 是一个用于查找 HTTP 拆分漏洞的工具。
 murphysecurity/libwebp-checker
一个用于查找存在漏洞的libwebp(CVE-2023-4863)的工具。
 chen-keinan/mesh-kridik
自动化安全检查器,用于带有Istio服务网格的Kubernetes集群,通过OPA策略强制执行最佳实践,并生成配置错误的修复报告。