
 #1

 bigb0x/cve-2024-6387
Bulk Scanning Tool for OpenSSH CVE-2024-6387、CVE-2006-5051、CVE-2008-4109 及其他漏洞的批量扫描工具。
 hynekpetrak/detect_bluekeep.py
Python脚本,用于检测BlueKeep漏洞(CVE-2019-0708),支持TLS/SSL和x509。
 cyberark/pwnkit-hunter
PwnKit-Hunter 可帮助您检查系统是否易受 CVE-2021-4043(又名 PwnKit)攻击。
 black1hp/mongobleed-scanner
MongoDB CVE-2025-14847 堆内存泄漏扫描器 | OP_COMPRESSED zlib 漏洞 | 漏洞赏金与红队工具
 mathiasreker/blmvuln
PrestaShop 网站上的重大安全漏洞 - CVE-2022-31101
 kal1gh0st/whatsapphack-rce
针对CVE-2019-11932的利用程序,该漏洞是WhatsApp中通过恶意GIF文件导致的远程代码执行漏洞。包含概念验证代码和技术细节。
 im-hanzou/apachrot
Apache (Linux) CVE-2021-41773/2021-42013 批量漏洞检测器
 0xcyberstan/cve-2026-42533-config-scanner
静态配置扫描器,用于标记易受 complex_value 两遍捕获覆盖漏洞(正则映射 + 正则捕获 → 堆溢出 / 信息泄露)影响的 Nginx 配置。
 0dteam/cve-2024-22024
检查Ivanti Connect Secure中的CVE-2024-22024漏洞
 robert-auger/safer-dependencies
自动化依赖安全层,专为AI编码助手设计,可审计npm、PyPI、RubyGems、Maven、Go及Rust生态系统中的包,检测CVE、打字劫持、废弃、版本年龄问题及哈希完整性。
 cspf-founder/red-clippy
开源渗透测试管理工具,专为AI代理操作而设计
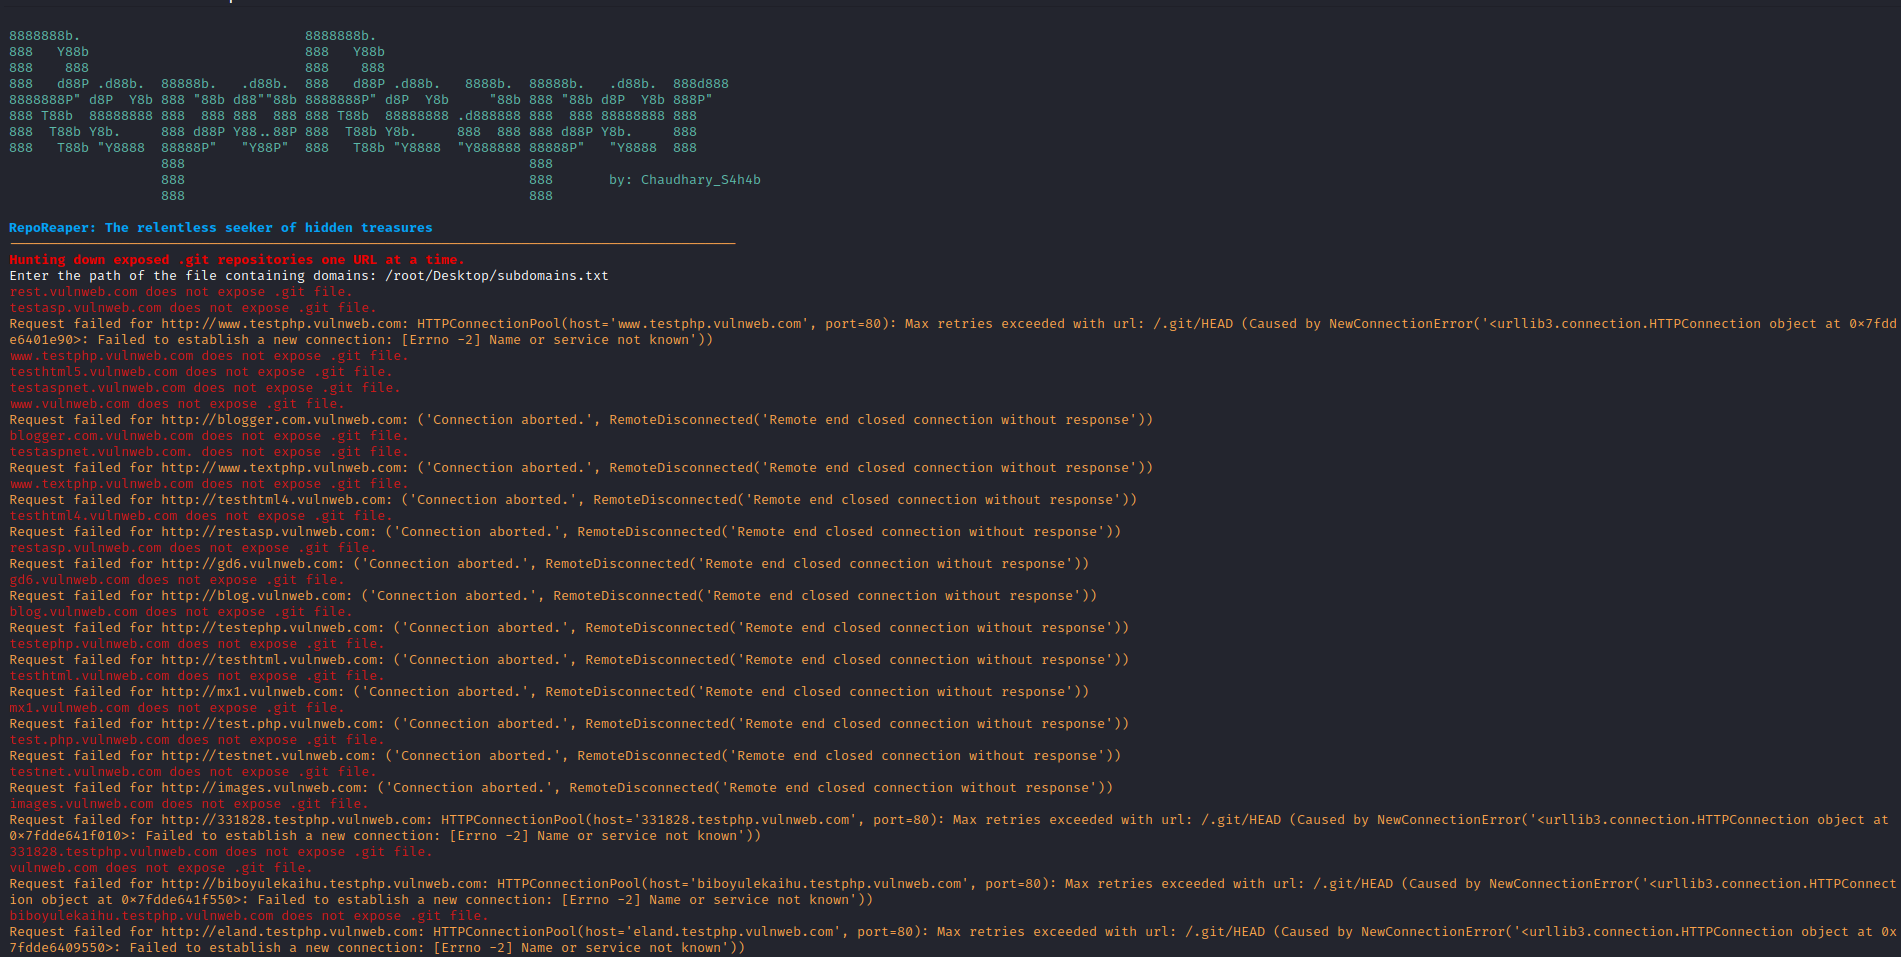 chaudharyarjun/reporeaper
自动扫描器,用于识别跨域和子域中暴露的 .git 仓库,实现快速检测敏感信息泄漏,适用于安全审计和漏洞赏金狩猎。
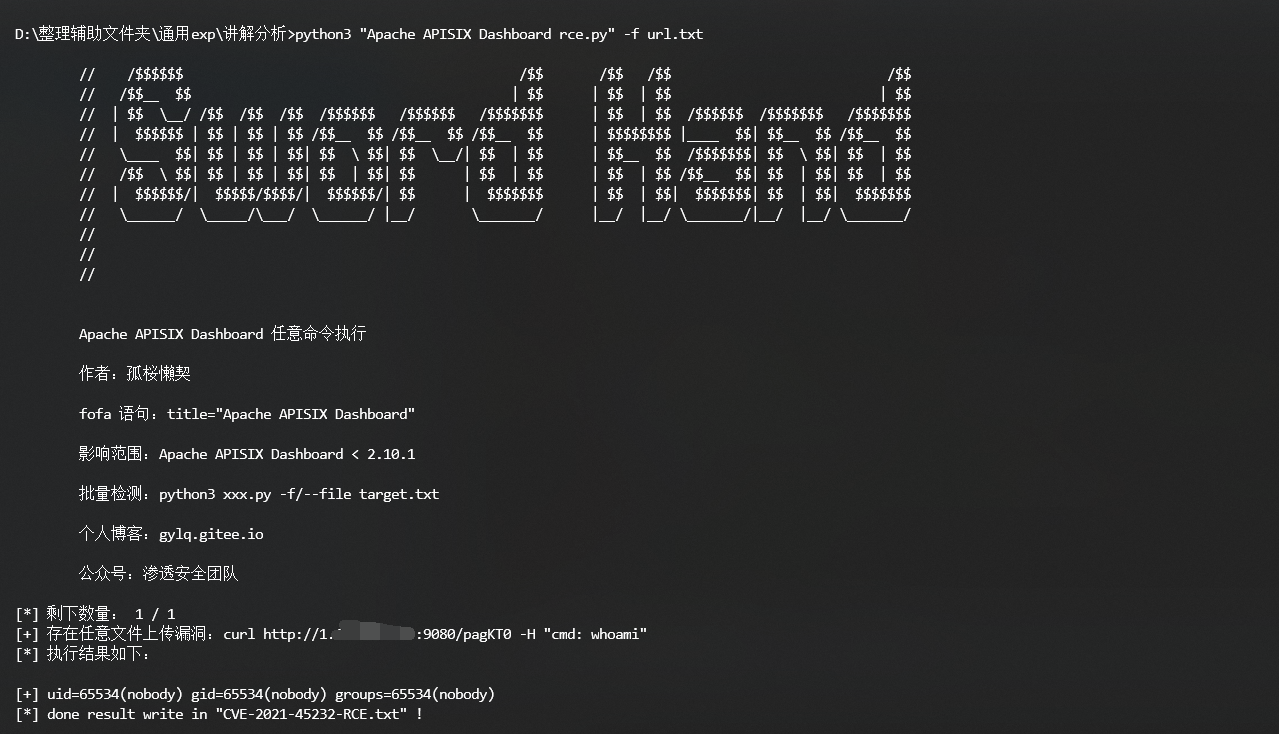 gylq/cve-2021-45232-rce
针对 CVE-2021-45232 的多线程批量漏洞扫描器,利用 FOFA 查询支持针对 Apache APISIX Dashboard 的远程代码执行(RCE)。
 ryandamour/crlfmap
CRLFMap 是一款用于发现 HTTP 拆分漏洞的工具。
 3ndg4me/cve-2020-3452-exploit
只是一个基本的扫描器,利用 CVE-2020-3452 来枚举 CISCO ASA 设备 Web 目录中可访问的标准文件。
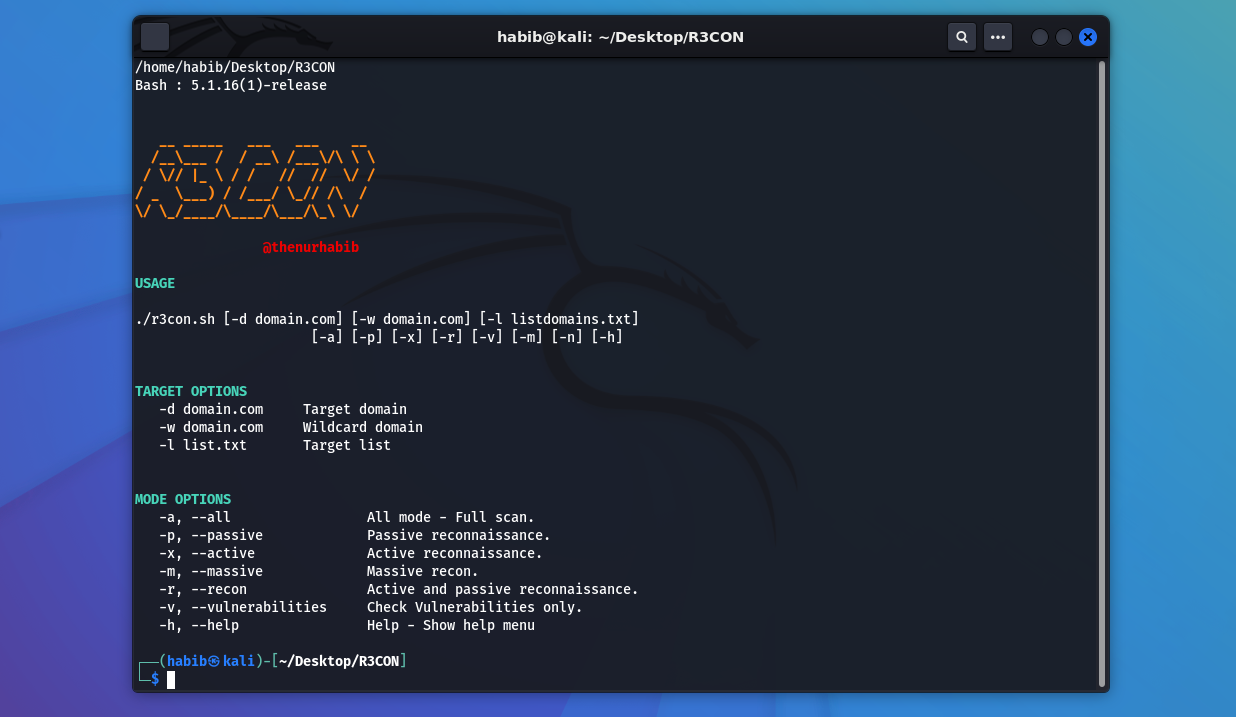 thenurhabib/r3con
多功能Web侦察与漏洞扫描工具
 logisek/huntcyberark
CyberArk 安全审计









