
 #1

 isee857/cve-2024-50379-poc
用于 Apache Tomcat CVE-2024-50379 竞态条件远程代码执行漏洞的批量检测脚本。支持通过 Python 进行单目标和批量扫描。

 wi3memake/react2shell-scanner
命令行安全评估框架,适用于 React 和 Next.js 应用程序,可分析 React Server Components 中的错误配置,支持多目标扫描、WAF 检测和代理支持。
 night-have-dreams/php-cgi-injector
一個測試CVE-2024-4577和CVE-2024-8926的安全滲透工具

 afine-com/glassworm-hunter
通过扫描 VS Code 扩展、npm/PyPI 包和 Git 仓库中的不可见 Unicode 载荷、解码器模式、C2 标记以及已知恶意 IOC,检测 GlassWorm 供应链攻击载荷。
 kapejod/rtpnatscan
极简 CLI 扫描器,用于探测 RTP 代理和 NAT 辅助设备中的 NAT 窃取漏洞,帮助 VoIP 管理员验证并加固媒体路径安全性。
 adityaks/melee
基于Python的工具,用于检测MySQL实例中的勒索软件感染和恶意代码。执行侦察、用户枚举和对受损数据库的深度扫描。
 murrez/cve-2026-88772
针对 CVE-2026-88772 的 Python PoC,可对 Citrix NetScaler ADC/Gateway 进行指纹识别,将构建版本与已修复版本进行比较,并探测 UDP/443 DTLS 暴露情况。
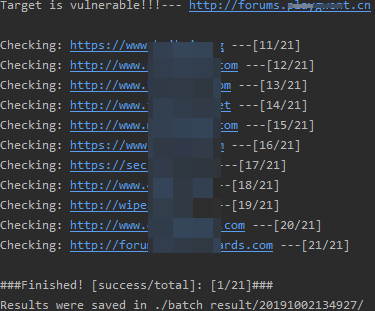 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 至 5.5.4 预认证远程代码执行
 mr-r3b00t/notproxyshellhunter
检查 NotProxyShell CVE-2022-40140 和 CVE-2022-41082
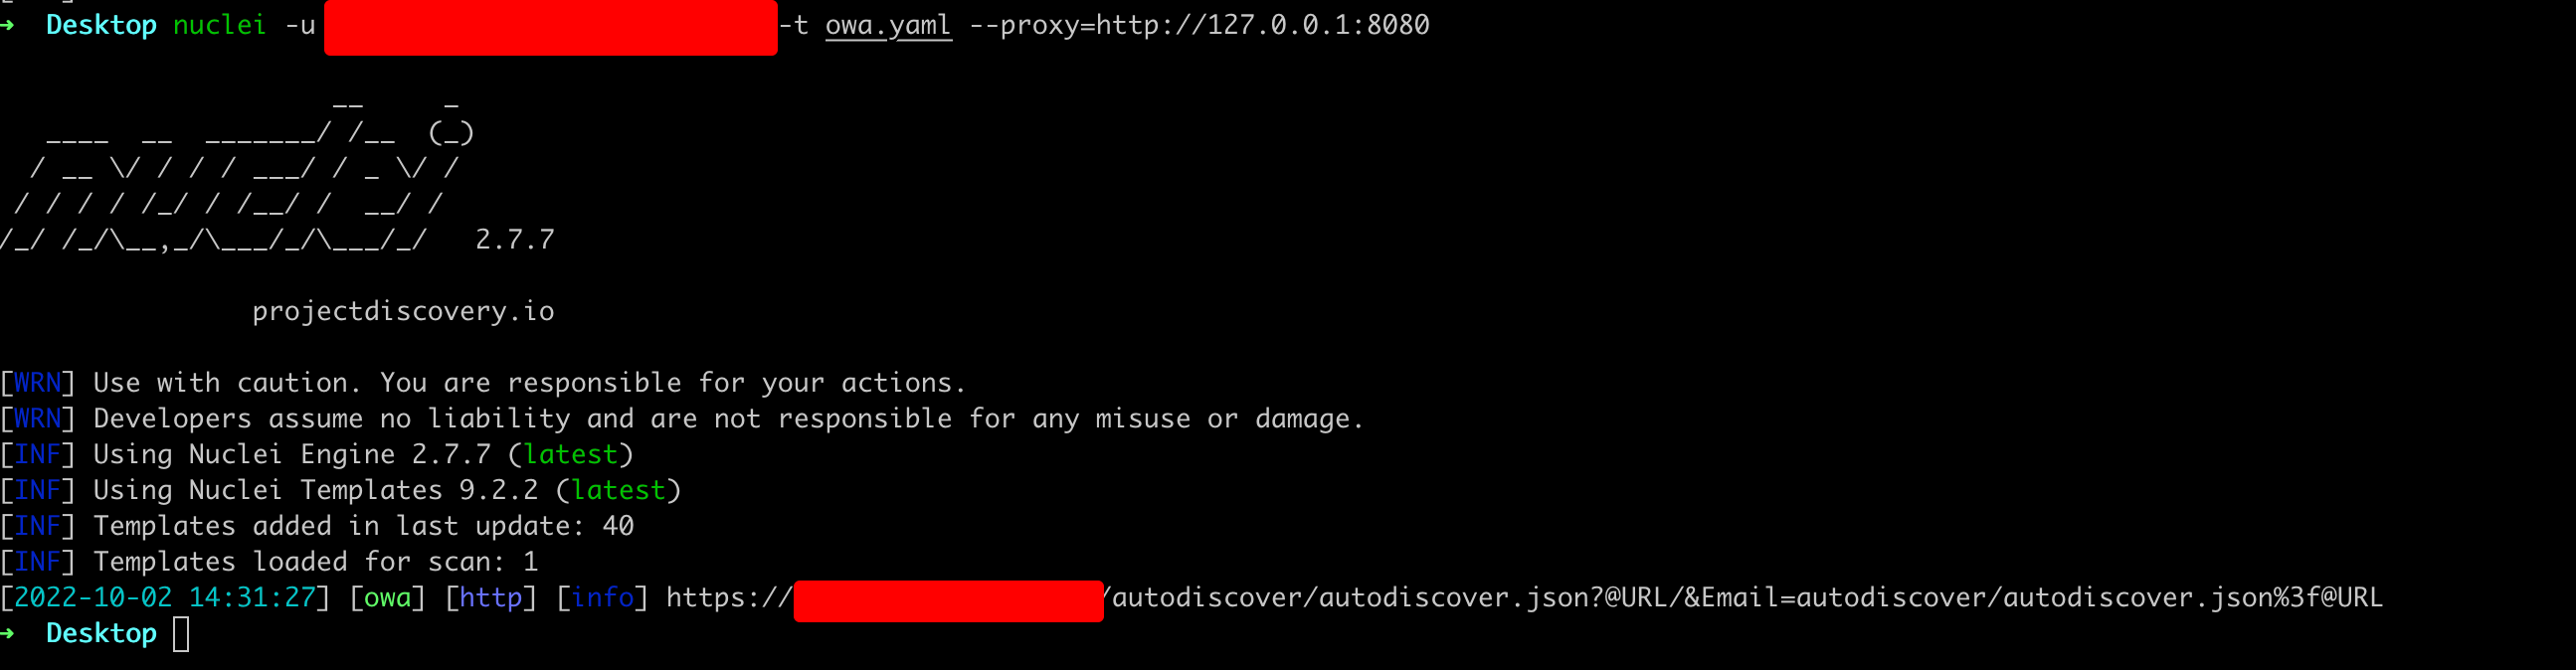 numanturle/cve-2022-41040
CVE-2022-41040 nuclei 模板
 machine1337/hackguard
用Python3编写的快速Web应用程序漏洞扫描器
 dani87/ntpscanner
扫描 NTP 服务器以查找 CVE-2013-5211 NTP DDOS 放大漏洞。
 maverickaayush/onus
本地托管、物理隔离的VAPT平台,运行8个并行扫描模块,使用CVSS v3.1对发现项进行确定性评分,并生成PDF报告,可选地通过本地LLM提供AI生成的修复建议。
 aishee/scan-dirtycow
扫描 vuls 内核 CVE-2016-5195 - DirtyCow
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.









