
 #1

 jeromeyoung/log4j2burpscanner
CVE-2021-44228,log4j2 burp插件 Java版本,dnslog选取了非dnslog.cn域名
 sinkmanu/cookiescanner
用于检查多个网站中Cookie标志的工具
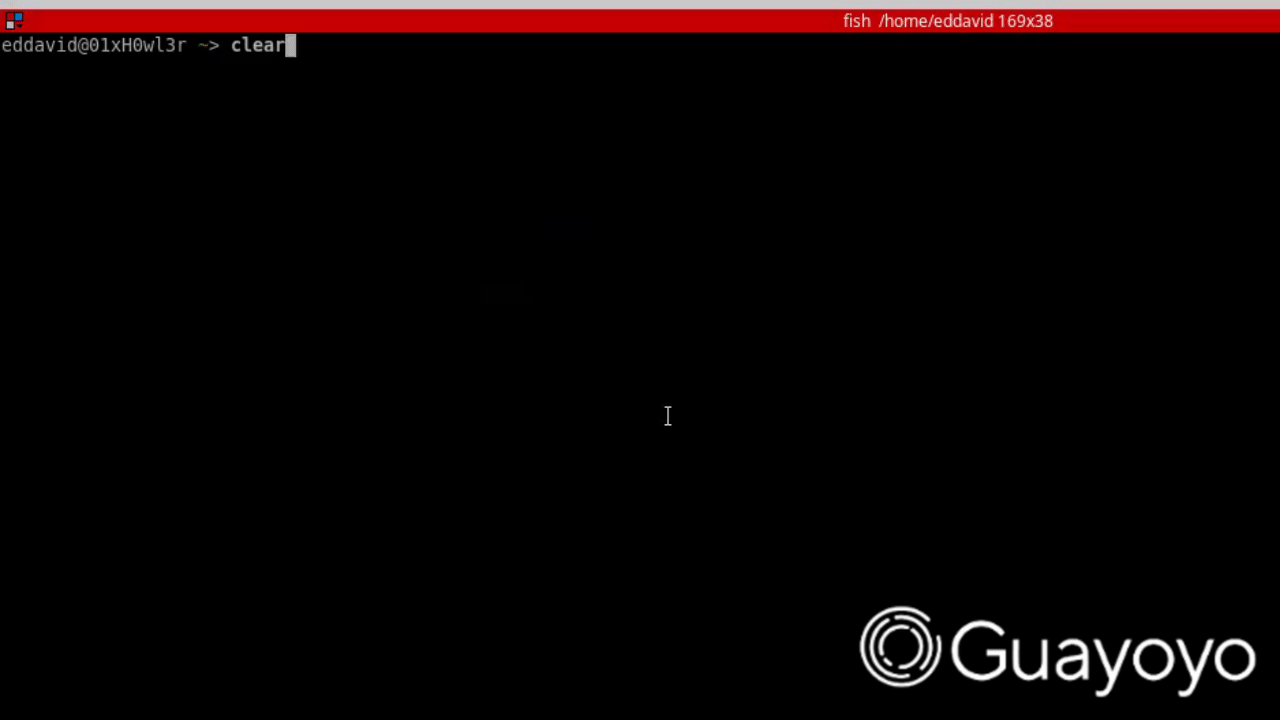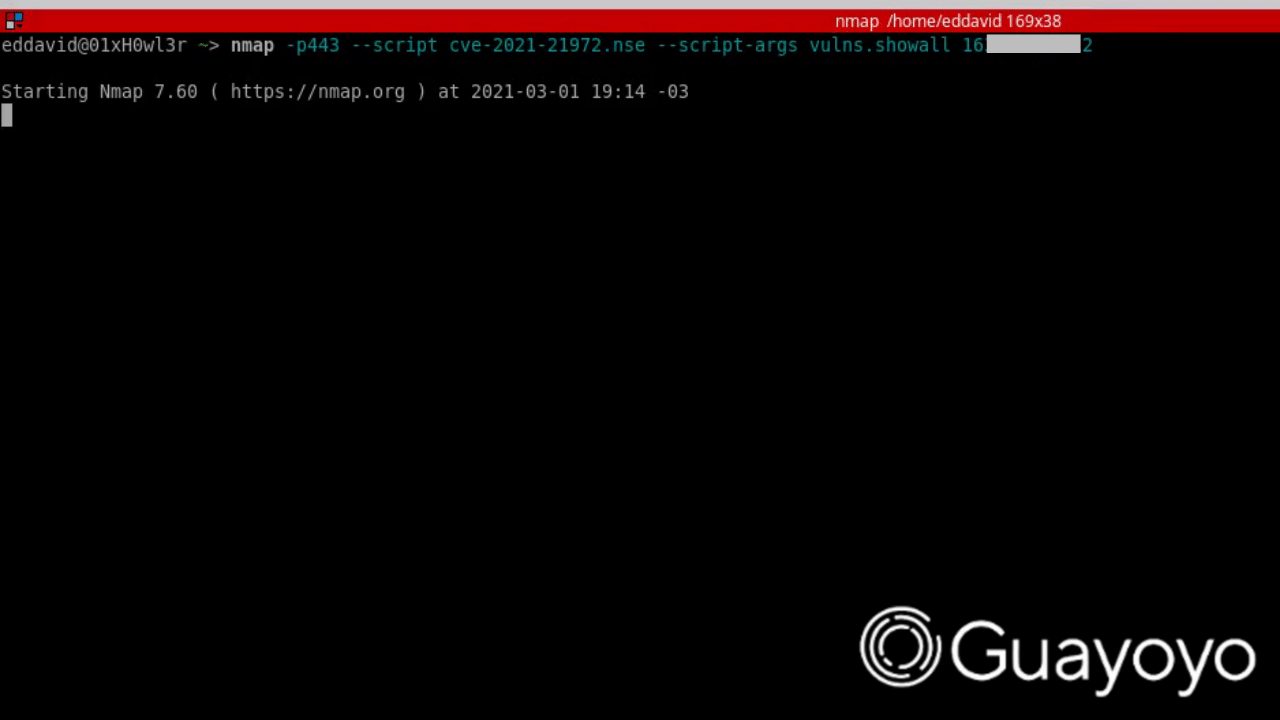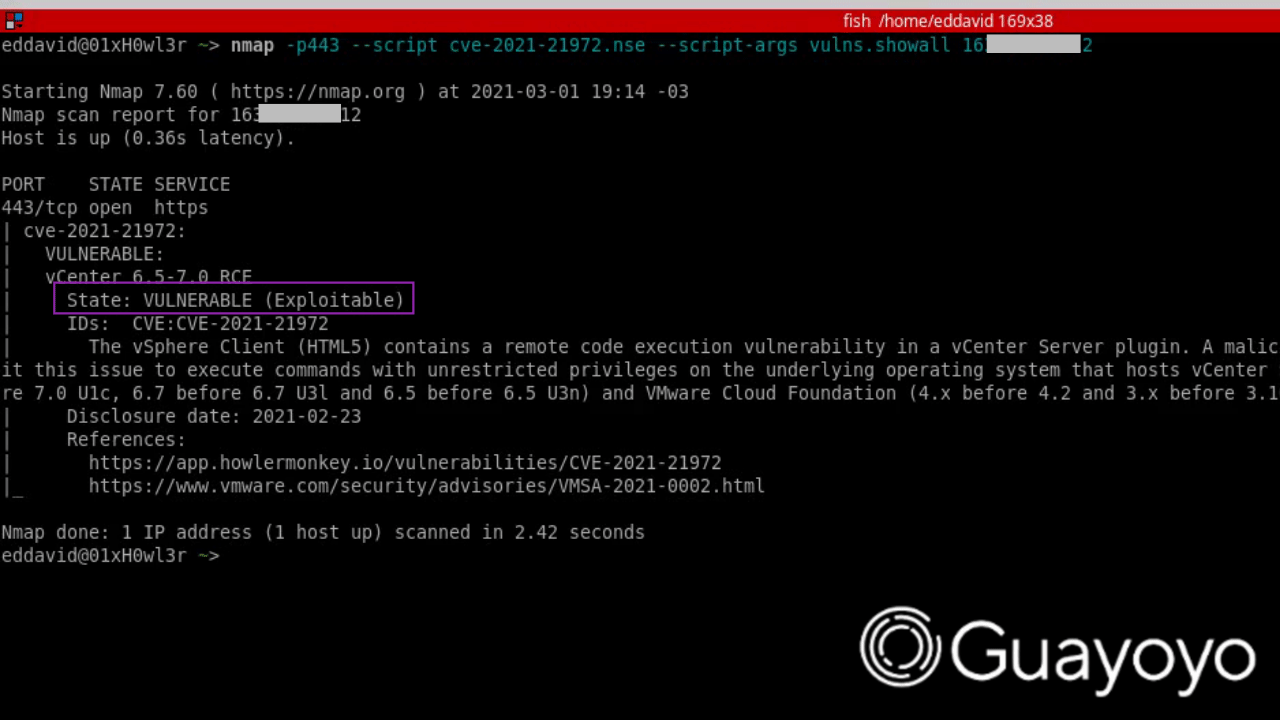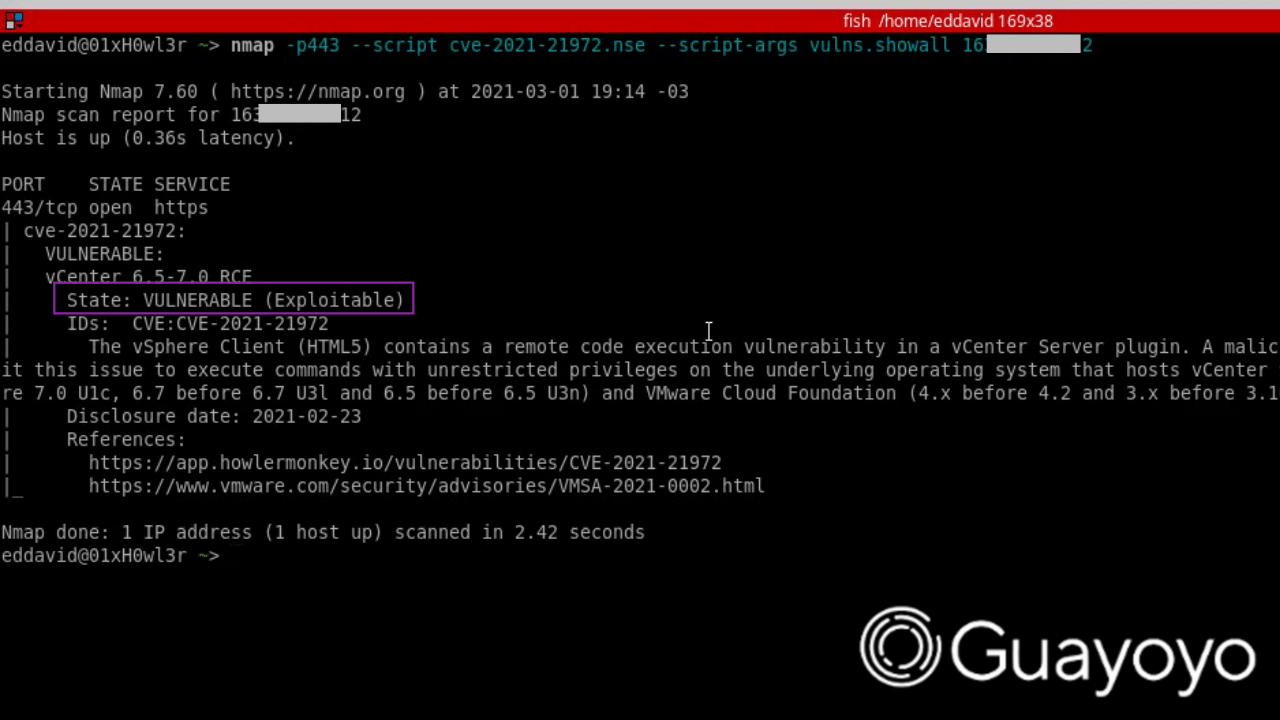 guayoyocyber/cve-2021-21972
用于检查漏洞 CVE-2021-21972 的 Nmap 脚本
 iriscouch/audit_couchdb
检测 CouchDB 服务器中或大或小的安全问题。
 yslxotwod/wifisting
GTK4 无线安全工具包,包含 57 个独立 shell 模块,用于 Wi-Fi、蓝牙、RF、Zigbee、NFC 和路由器端攻击,以及 MITM、侦察、捕获分析和 killchain 自动化。
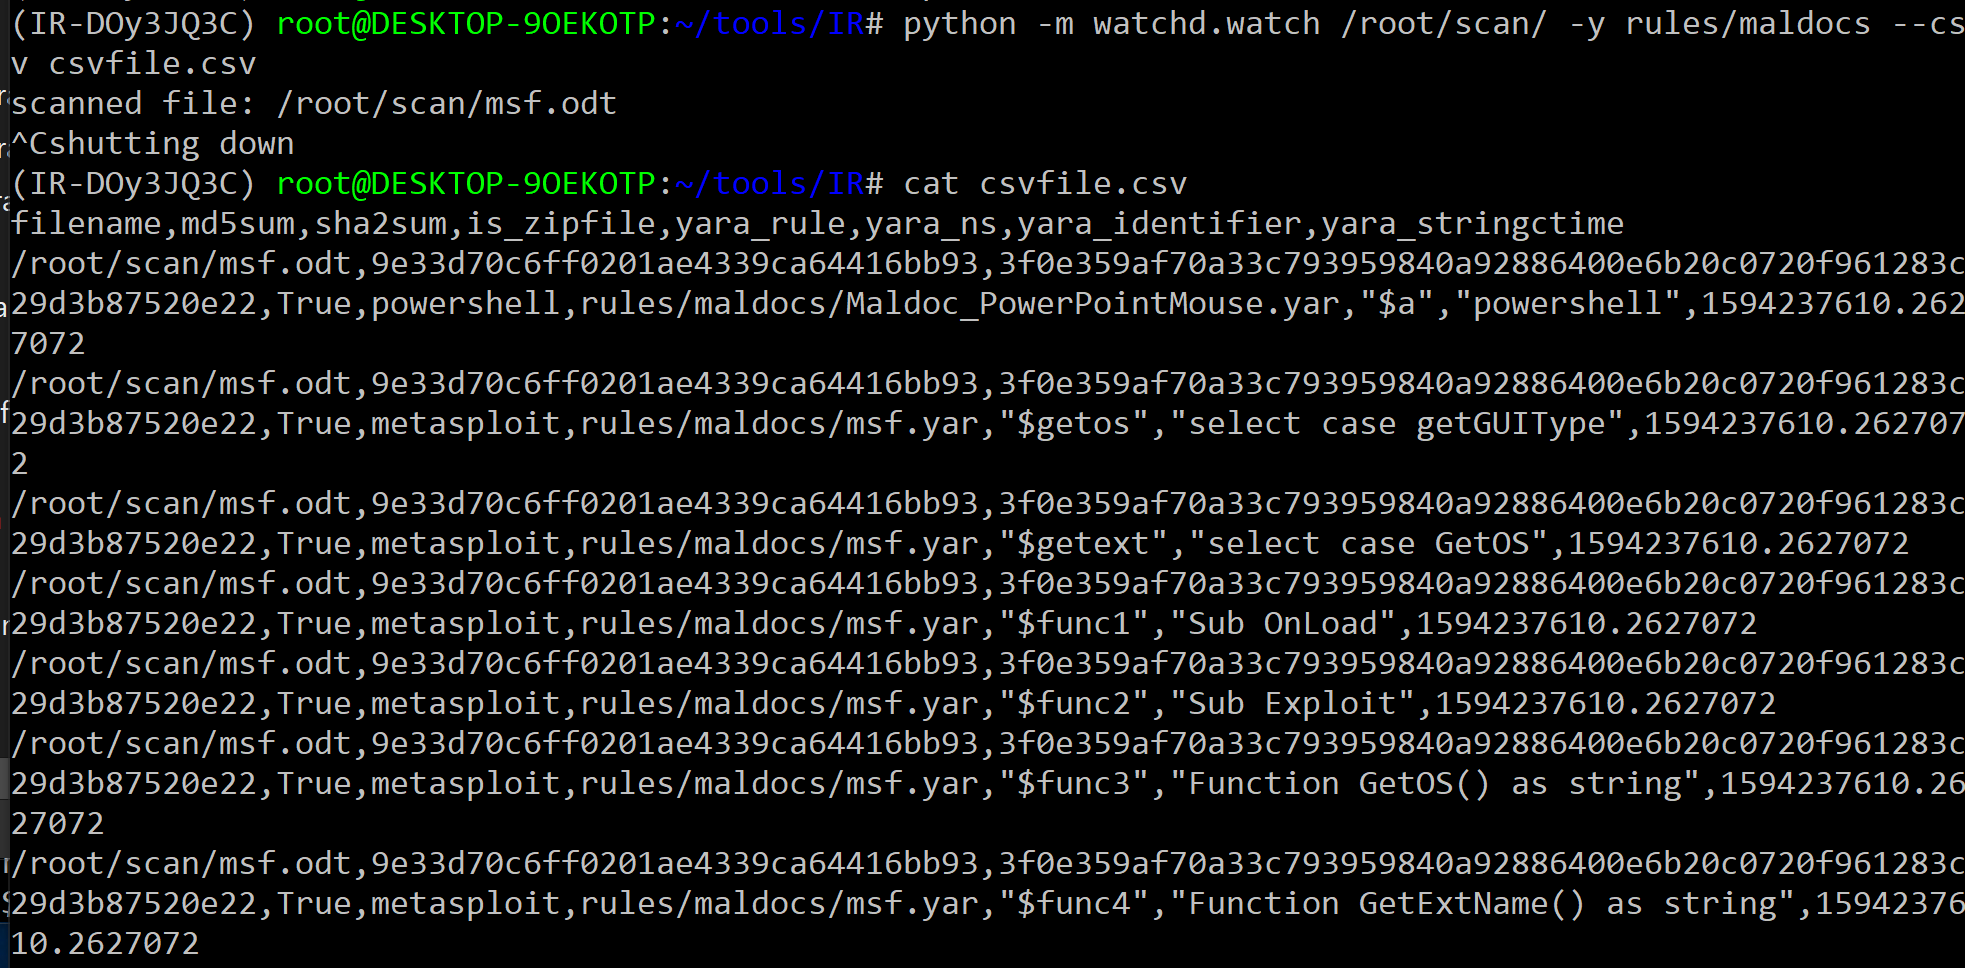 oxiqa/irfuzz
基于YARA的文件扫描器,监控目录,检测文档档案中的恶意软件,并输出CSV结果以集成至SIEM。

 rxerium/cve-2025-61882-cve-2025-61884
检测 CVE-2025-61882 与 CVE-2025-61884
 ayushpriya10/imdshift
自动化将AWS工作负载从IMDSv1迁移到IMDSv2以缓解SSRF攻击。检测EC2、ECS、EKS、Lightsail等环境中的IMDSv1使用情况,并提供跳数限制更新和SCP建议。
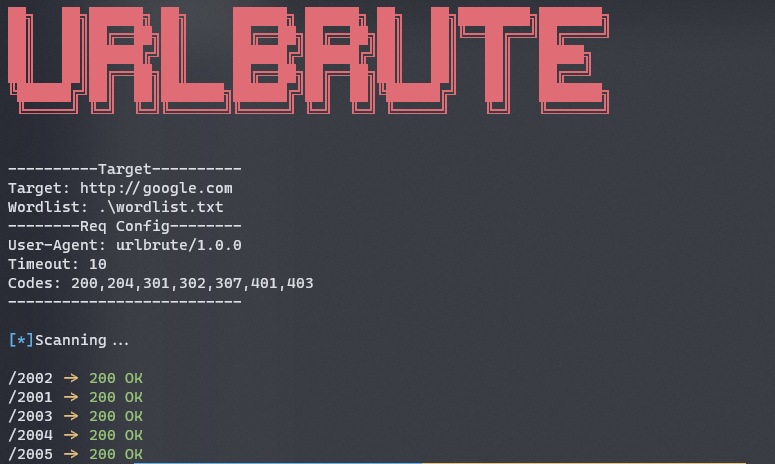 reddyyz/urlbrute
使用 GoLang 开发的目录/子域名扫描器。
 owasp/vulnreach
运行时感知的SCA — 证明哪些CVE实际上可达,而不仅仅是已安装。
 noptrix/nullscan
一个模块化框架,用于串联和自动化安全测试。
 manhnho/shellsum
一个防御工具 - 通过 md5sum 检测本地目录中的 Web Shells
 nccgroup/amfdser-ngng
一个 Burp Extender 插件,它将使用 Xtream 库将反序列化的 AMF 对象编码为 XML。
 incogbyte/laravel-phpunit-rce-masscaner
用于 Laravel phpunit RCE(CVE-2017-9841)的批量扫描器,支持 IP 范围与主机名列表扫描,可在多个目标上执行针对性漏洞检测。
 owasp/sapkiln
OWASP SAPKiln 是一款图形用户界面(GUI)工具,旨在有效促进 SAP 系统的安全加固与审计。
 tangxiaofeng7/cve-2022-22965-spring-core-rce
批量无损检测CVE-2022-22965









