Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
IRFuzz — 基于YARA的文件扫描器,监控目录,检测文档档案中的恶意软件,并输出CSV结果以集成至SIEM。 | Kitploit
工具/GitHubGitHub/oxiqa/irfuzz
漏洞扫描器恶意软件分析
GitHuboxiqa/irfuzz

IRFuzz

基于YARA的文件扫描器,监控目录,检测文档档案中的恶意软件,并输出CSV结果以集成至SIEM。

查看仓库
259456年前Kitploit 审核通过
分享

IRFuzz - 使用Yara规则的简单扫描器

IRFuzz 是一款用于文档归档或任何文件的简单扫描器,基于Yara规则。

安装

1. 先决条件

Linux 或 OS X

  • Yara:使用最新的发布版源代码,编译并安装(或通过 pip install yara-python 安装)
  • Yara规则 - 你可以从此处下载Yara规则,或导入自己的自定义规则集。
  • Python依赖项

依赖项通过 pipenv 管理。使用以下命令安装依赖项并激活虚拟环境:

$ pipenv install

$ pipenv shell

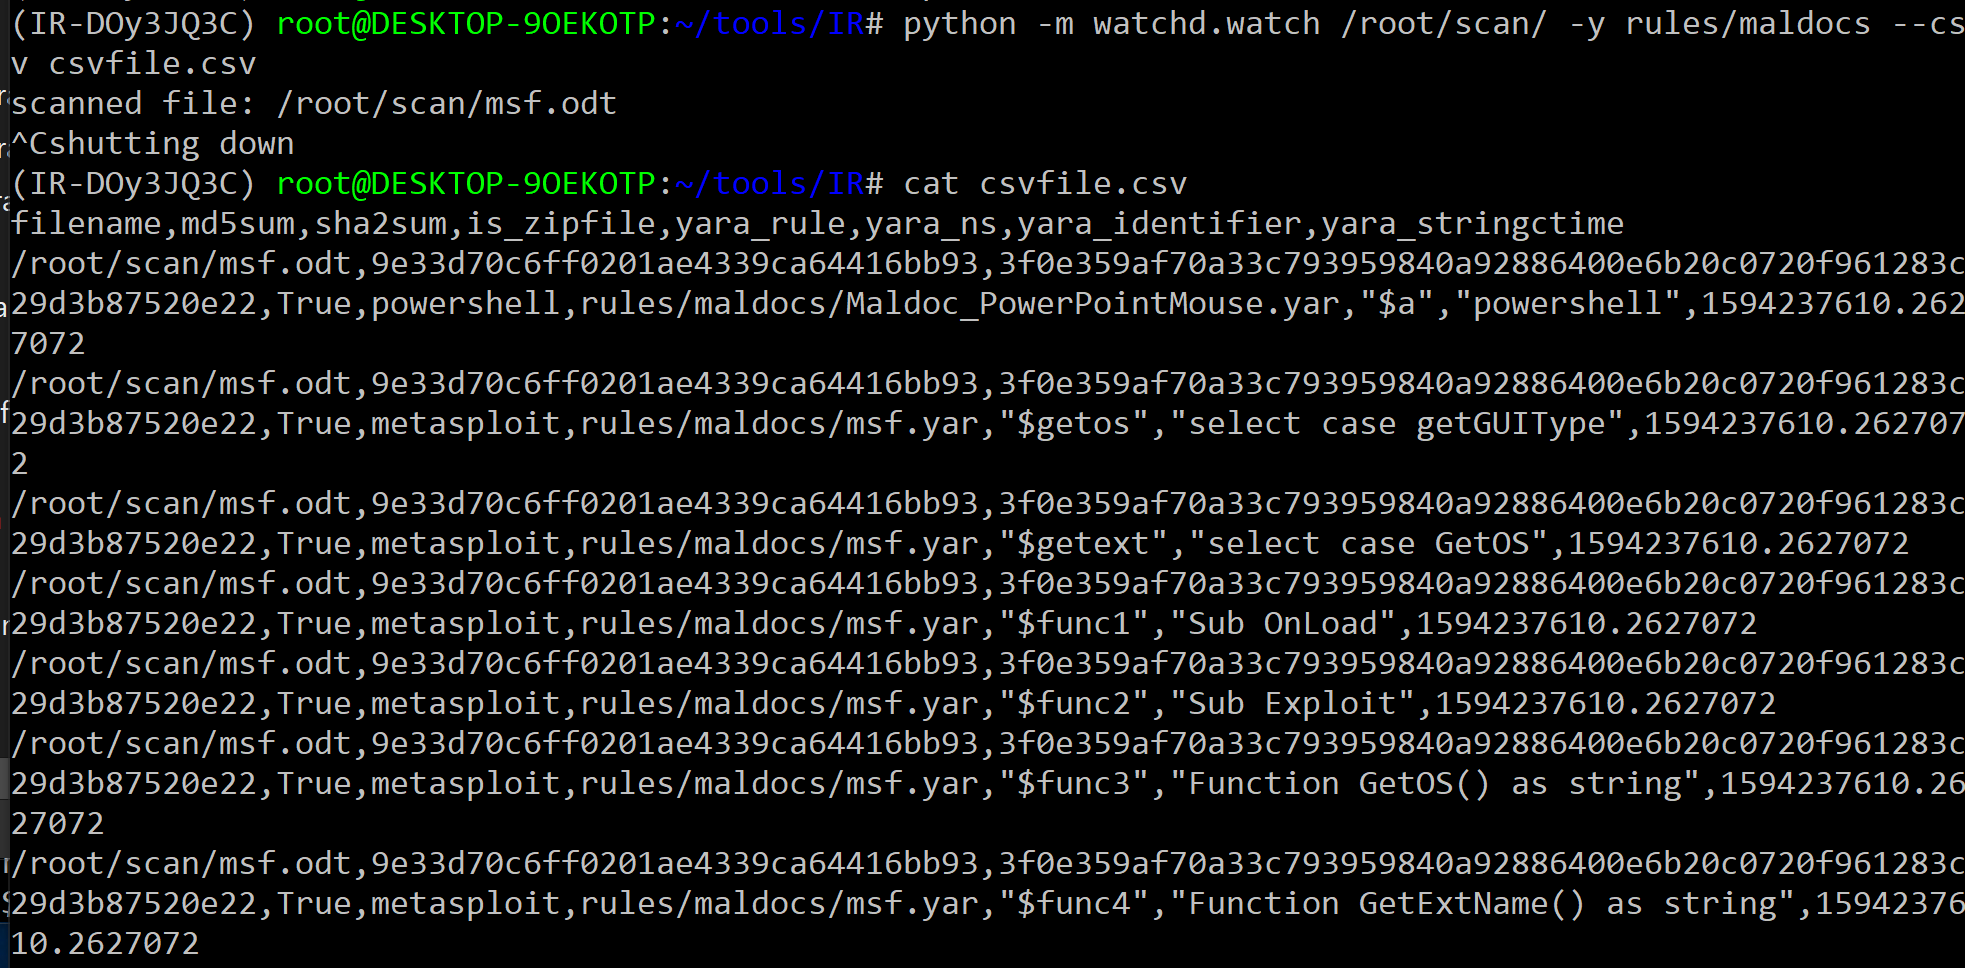
运行 IRFuzz - Watchd

alt text

运行 IRFuzz

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv

支持的功能

  • 使用 inotify 扫描新文件
  • 如果不支持 inotify,则使用轮询
  • 支持自定义扩展名
  • 删除模式会删除匹配的文件
  • 递归目录扫描
  • 列出匹配的Yara函数,包含 yarastrings 和 ctime
  • CSV结果,适用于 Filebeat

自定义扩展名

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --extensions .zip,.rar

警报匹配Yara规则

从 https://irfuzz.com/tokens 生成令牌

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --extensions .php --token tokenhere

通过网站配置警报,发送到Telegram或你的邮箱。

删除匹配文件

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --delete

轮询(不支持 inotify)

$ python -m watchd.watch ~/tools/IR/ -y rules/maldocs --csv csvfile.csv --polling

添加 --poll 选项以强制使用轮询机制检测数据目录的变化。轮询比操作系统底层机制的检测速度慢,但在某些文件系统(如SMB挂载)上是必需的。

未指定扩展名时的默认扩展名

Microsoft Office Word 支持的文件格式

.doc .docm .docx .docx .dot .dotm .dotx .odt

Microsoft Office Excel 支持的文件格式

.ods .xla .xlam .xls .xls .xlsb .xlsm .xlsx .xlsx .xlt .xltm .xltx .xlw

Microsoft Office PowerPoint 支持的文件格式

.pot .potm .potx .ppa .ppam .pps .ppsm .ppsx .ppt .pptm .pptx .pptx .pptx

zipdump.py

IRFuzz 使用 zipdump.py 进行ZIP文件分析。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    420
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    251

探索所有工具

浏览我们的工具集合

查看所有工具 →