#1
 halencarjunior/sss3
自动化S3存储桶安全扫描器,用于测试域名列表,查找具有列出权限的公开可访问存储桶,并将结果导出用于云渗透测试。
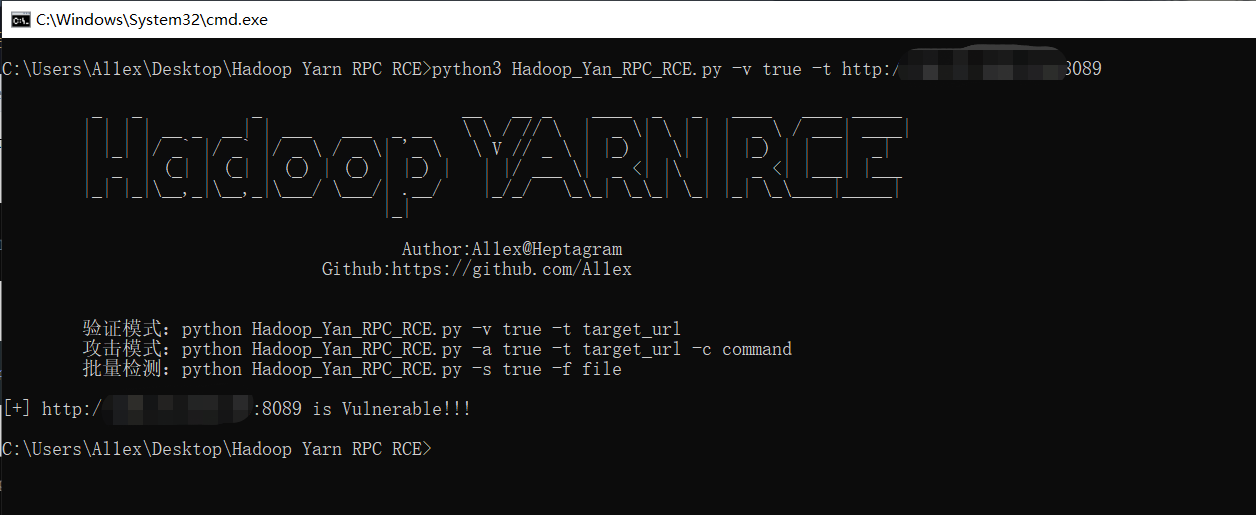 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop Yarn ResourceManager 未授权 RCE
 jay123anta/laravel-threat-detection
被动式 Laravel 中间件,用于检测并记录 SQL 注入、XSS、RCE、bot 扫描器及 175+ 种攻击模式。内置仪表盘、Slack 告警、REST API 和地理位置增强功能。属于 IDS,而非 WAF。
 lucab85/log4j-cve-2021-44228
自动化Red Hat的Log4j检测器脚本的Ansible playbook,用于扫描Linux主机上的CVE-2021-44228 (Log4Shell)漏洞,并附带GPG验证。
 malwaretech/spookyssltools
检测使用 OpenSSL 3.0.0 - 3.0.6(易受最新未命名漏洞影响)的软件的示例工具。
 sevenstones/auditpolcis
Windows SIEM 配置的 CIS 基准测试
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)只读检查工具:验证构建版本、CVE 前提条件与升级风险,并扫描公开 IoC 以检测是否已被入侵。
 cymmetria/weblogic_honeypot
WebLogic蜜罐是一个低交互蜜罐,用于检测Oracle Fusion Middleware的Oracle WebLogic Server组件中的CVE-2017-10271。这是一个远程代码执行漏洞。
 nccgroup/cowcloud
用于分发侦察和漏洞扫描工作负载的无服务器 AWS 解决方案。通过 Web UI 提交任务;EC2 worker 执行使用 Nmap 等工具的自定义 Python 脚本。
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
 xen0bit/netprobe-cve-2026-98432
黑盒远程探测工具,通过差分 SYN-ACK 选项回显检测 Linux IPv4 TCP ireq_opt 释放后使用漏洞 CVE-2026-98432,并支持静态 vmlinux 验证。
 juanschallibaum/cve-2024-38473-nuclei-template
检测易受 CVE-2024-38473 攻击的 Apache 服务器的 Nuclei 模板
 dmonst3r/wordpressmassexploiter
[已停用] 针对 WordPress CMS 的 CVE-2015-1579 批量利用工具
 brennhill/sloppy-joe
防范来自依赖和代码的supply-chain、slopsquatting和typosquatting攻击。
 rxerium/freepbx-vulns-december-25
针对 CVE-2025-61675、CVE-2025-61678 和 CVE-2025-66039 的检测
 ruppde/rdg_scanner_cve-2020-0609
扫描远程桌面网关(可能存在未修补的 CVE-2020-0609 和 CVE-2020-0610)
 codeshield-security/log4jshell-bytecode-detector
用于 Log4JShell 漏洞 (CVE-2021-44228) 的本地字节码扫描器