
 #1
 hazcod/cve-2025-53770
基于Go的扫描器,通过向ToolBox小部件注入一个无害标记并在服务器响应中验证其存在,来检测SharePoint CVE-2025-53770 RCE漏洞。
 denizparlak/blackhat-arsenal-tools
Black Hat Arsenal 工具官方账号
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199、CVE-2020-10204漏洞一键检测工具,图形化界面。CVE-2020-10199 and CVE-2020-10204 Vul Tool with GUI.
 ariary/trojansourcefinder
🔎 帮助在代码中查找 Trojan Source 漏洞 👀 。适用于多人协作项目的代码审查(CI/CD)
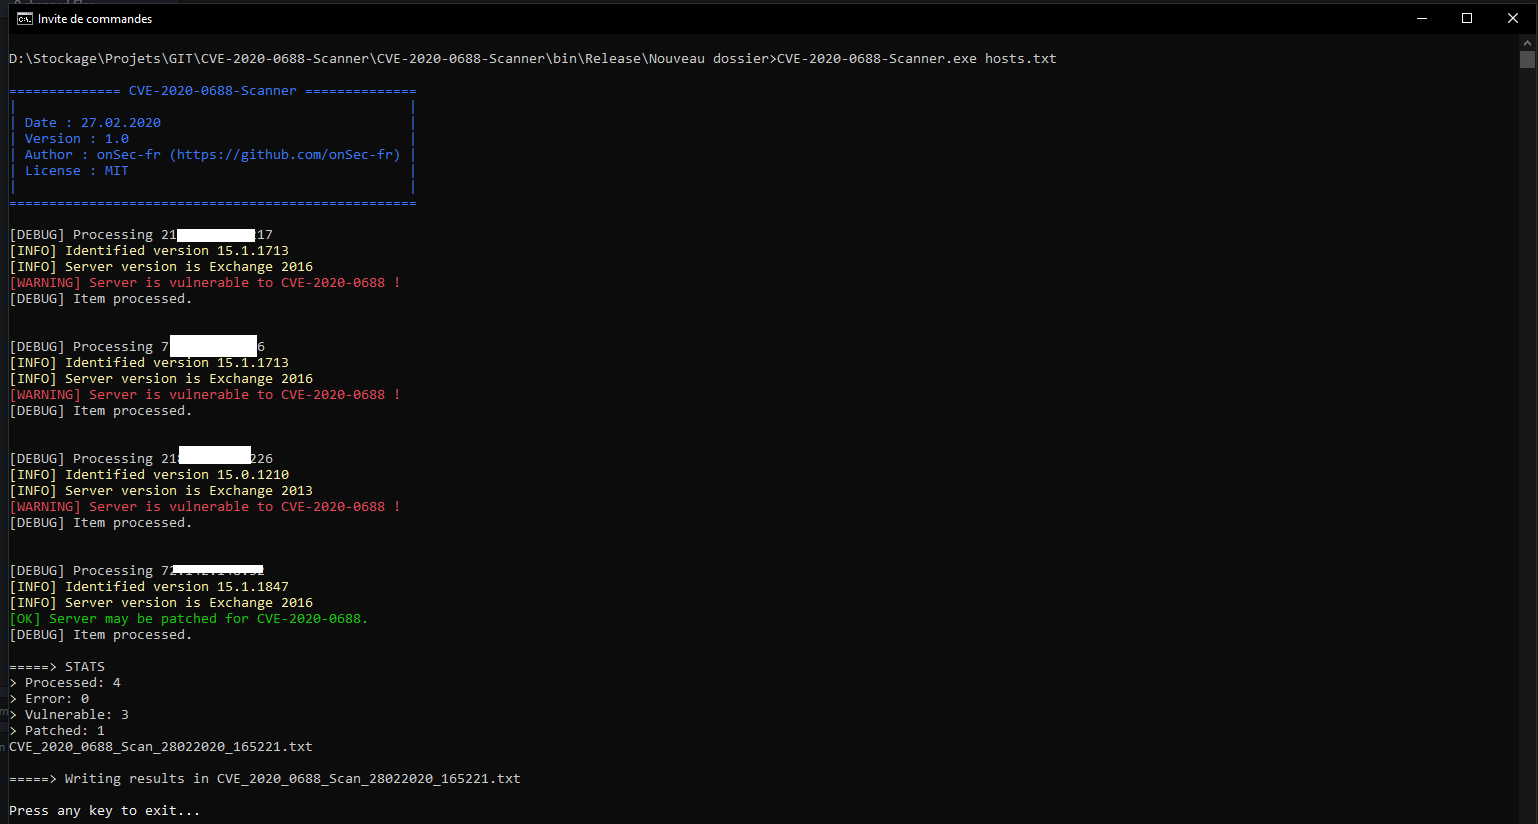 onsec-fr/cve-2020-0688-scanner
用于以非侵入式方法在多台主机上检查 CVE-2020-0688 的快速工具。
 bi8d0/driversentinel
DriverSentinel 是一款使用 Go 开发的安全工具,通过将 Windows 系统上的驱动程序与 LOLDrivers.io 数据库进行比对,来检测恶意及存在漏洞的驱动程序。
 a7vinx/swarm
一个模块化的分布式渗透测试工具。
 dn9uy3n/check-wp-cve-2020-35489
该(WordPress)网站测试脚本可通过CVE-2020-35489被利用进行无限制文件上传
 friparia/nginx_rift_scan_cve_2026_42945
Nginx 重写规则 CVE 扫描 (CVE-2026-42945 nginx-rift CVE-2026-9256)
 tophat-cloud/cumulus
实时Web应用弱点监控SDK和扫描器。通过动态运行时分析和静态爬取检测XSS、SQL注入、敏感载荷和代码漏洞。
 1lann/log4shelldetect
通过检查文件内部的类路径,快速扫描文件系统中可能易受Log4Shell(CVE-2021-44228)或"那个Log4j JNDI漏洞利用"影响的Java程序。
 aquasecurity/trivy-plugin-aqua
用于将 Trivy 与 Aqua Security 平台集成的插件,可扫描 IaC、流水线和依赖项中的漏洞与错误配置。
 akanthed/secureai-scan
SecureAI-Scan 是一款 CLI 工具,用于扫描 TypeScript 和 JavaScript 代码库中 AI 应用特有的安全问题——提示注入、MCP 工具滥用、RAG 数据投毒、智能体信任违规等。
 cybersecurityworks553/cve-2021-1675_printnightmare
用于检测 Windows Print Spooler RCE 漏洞 (CVE-2021-1675) 的扫描器,支持单个 IP、IP 列表或 CIDR 范围,使用 Python 实现。
 randomrobbiebf/phpunit-brute
用于尝试PHPunit RCE CVE-2017-9841多个路径的工具
 sumanrox/rschunter
大规模搜寻与利用 PoC for CVE-2025-55182 & CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773









