
 #1

 moeinfatehi/admin-panel_finder
Burp Suite 扩展,用于发现 Web 应用程序和基础设施中暴露的管理面板和登录页面。1,000+ 个 payload,OWASP WSTG-CONF-05。
 advanced-threat-research/creosote
Creosote 是我们用于查找 CVE-2007-4559 所描述的 tarfile 漏洞的解决方案。
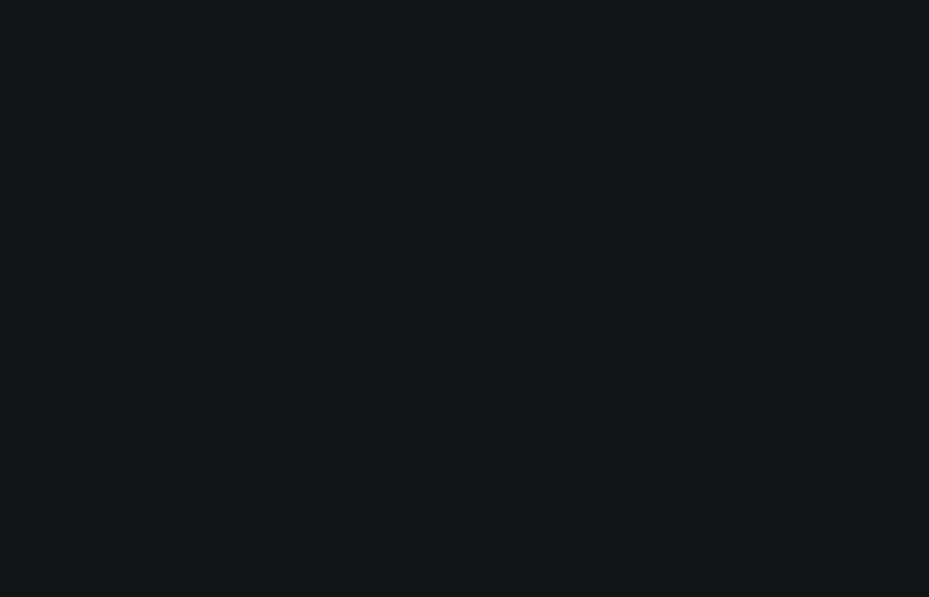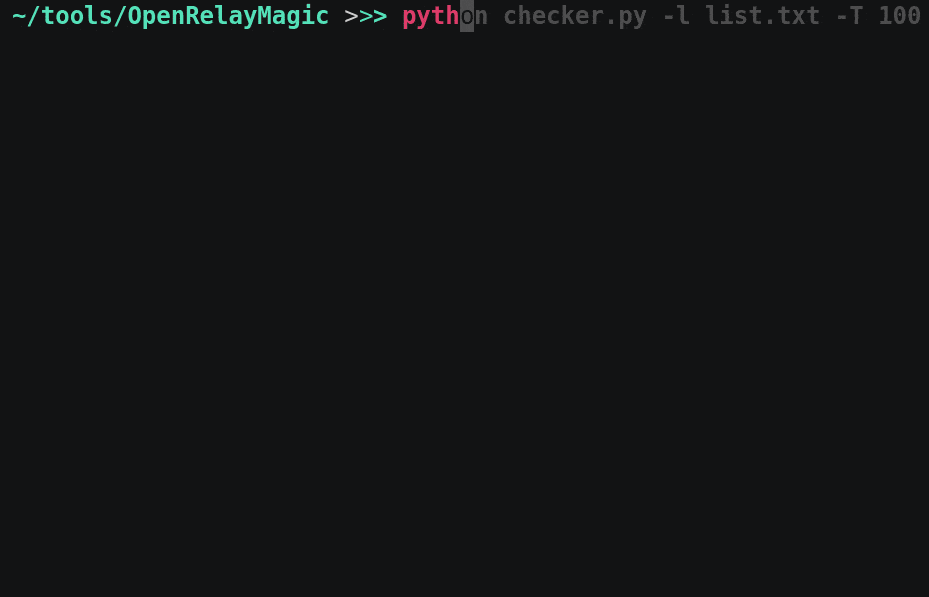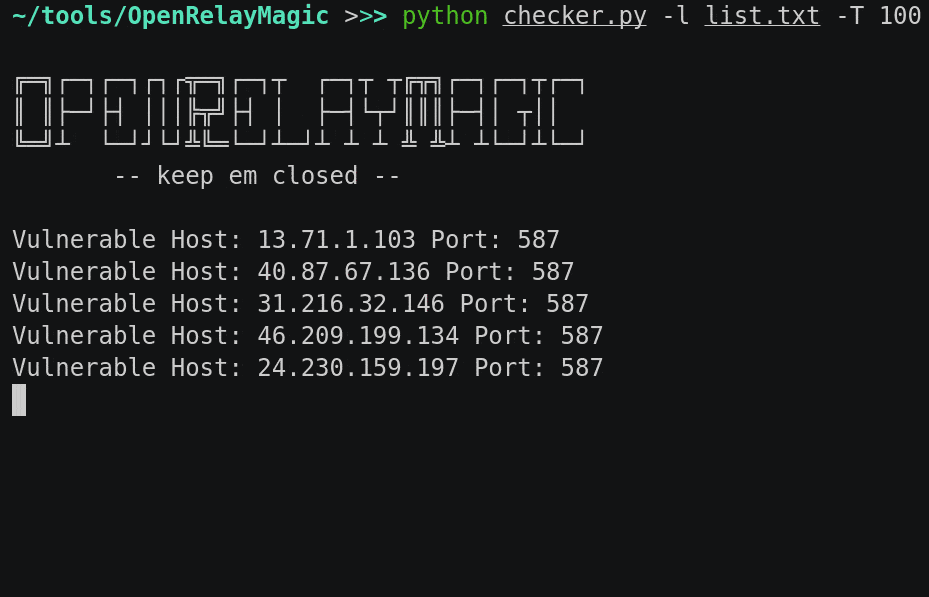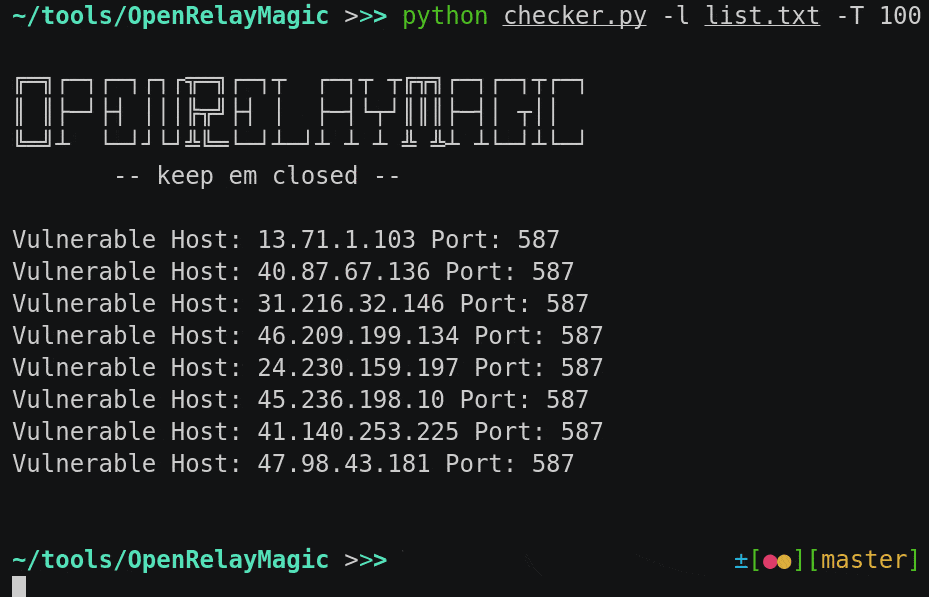 bl4ckmamb4/openrelaymagic
用于查找易受开放中继攻击的SMTP服务器的工具
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher 启动任何安全工具并将结果发送到 Faradaysec 平台。
 santandersecurityresearch/corsair_scan
自动化CORS错误配置扫描器,用于测试跨Web应用和API的Origin头注入、通配符反射以及凭证泄露。

 zigrin-security/cakefuzzer
Cake Fuzzer 是一个项目,旨在帮助自动且持续地发现基于特定框架创建的 Web 应用程序中的漏洞,并且误报率非常有限。
 baguswiratmaadi/catnip
Cat-Nip 自动化基础渗透测试工具 - 专为 Kali Linux 设计
 samhaxr/xxrf-shots
XXRF Shots - 用于测试SSRF漏洞的工具
 alt3kx/cve-2022-22965
Spring Framework RCE(CVE-2022-22965)Nmap(NSE)检测器(非侵入式)
 anonkryptiquz/nextsploit
NextSploit 是一款命令行工具,旨在检测和利用 Next.js 中的安全漏洞 CVE-2025-29927。
 xcapri/subdosec
快速准确的子域名接管扫描器,零误报。检测易受攻击的子域名,收集元数据(IP、CNAME、标题、状态码),并为侦察提供AI辅助分析。
 trailofbits/brotli-checker
用于查找可能存在漏洞的 Brotli 副本并指导针对 CVE-2026-111497 进行更新的 Claude Code 与 Codex 技能。
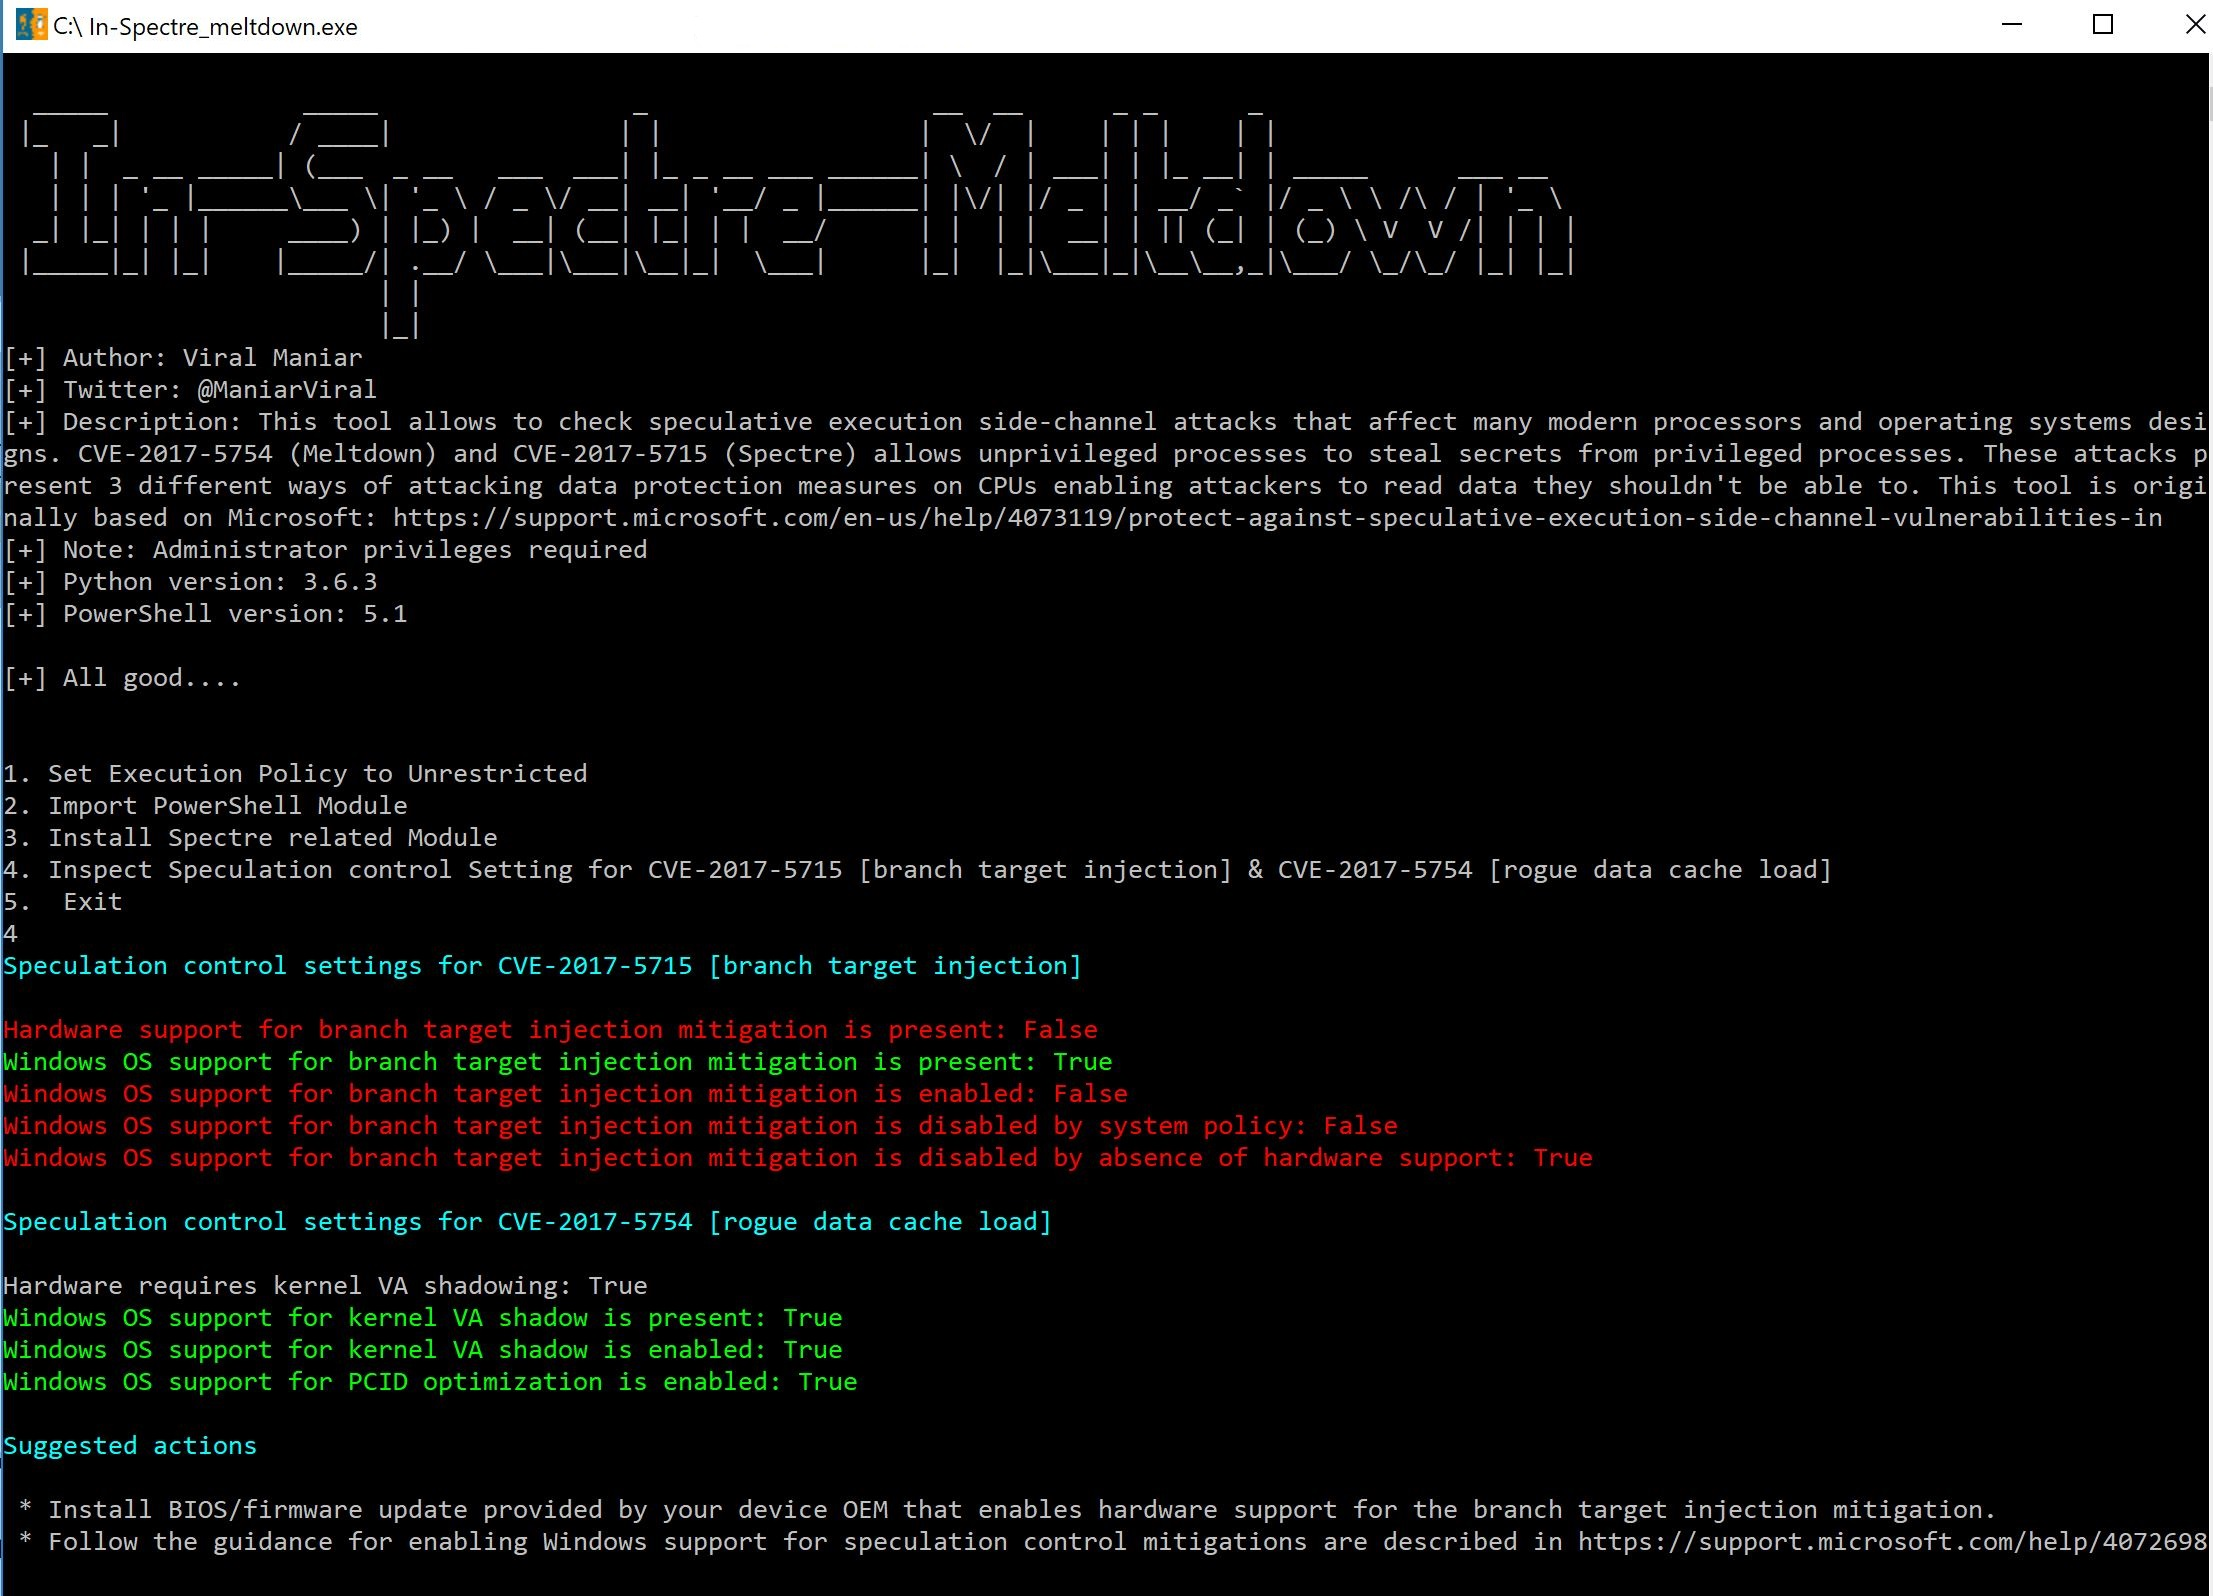 viralmaniar/in-spectre-meltdown
该工具可用于检查影响许多现代处理器和操作系统设计的推测执行侧信道攻击。CVE-2017-5754(熔断)和CVE-2017-5715(幽灵)允许非特权进程窃取特权进程的机密。这些攻击提供了三种不同方式攻击CPU上的数据保护措施,使攻击者能够读取本不应读取的数据。此工具最初基于微软:https://s…
 karimhabush/cis-vsphere
一个用于评估VMware vSphere环境是否符合CIS基准的工具。
 pigyon/mcpwner
用于自主漏洞发现的模型上下文协议服务器
 olivsec/loboguara
网络威胁情报平台,用于SSL证书发现、域名/URL扫描、数据泄露监控、追踪链接生成及威胁情报聚合,以识别和分析恶意基础设施。









