#1

 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 & CVE-2017-10271 扫描工具(由 7kbstorm 编写)
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST 认证绕过远程代码执行漏洞
 filipi86/cve-2024-6387-vulnerability-checker
这个Python脚本用于检测OpenSSH服务器中的CVE-2024-6387漏洞。它支持多个IP地址、URL、CIDR范围和端口。该脚本还可以从文件中读取地址。
 emrekybs/draculaos
Dracula OS 是一款专为 OSINT(开源情报)和网络情报任务精心设计的 Linux 操作系统。
 knowledge-wisdom-understanding/recon
根据 Nmap 结果枚举目标
 aether-0/cve-2025-55575
针对 SMM Panel 的基于时间的 SQL 注入检测模板,通过构造 POST 请求到 /ajax_data 针对 service_detail 参数,使用响应延迟确认漏洞。
 sleuthco/clawshield-public
AI 代理的安全代理。扫描每条消息,检测提示注入、个人身份信息(PII)和机密信息。纵深防御:Go 代理 + iptables 防火墙 + eBPF 内核监控器。YAML 策略引擎、审计日志、5 个带 RAG 知识库的 AI 代理。
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
FortiWeb CVE-2025-25257的检测工件生成器,利用未经认证的SQL注入通过十六进制编码的载荷喷射实现远程代码执行。

 xaitax/cve-2024-23897
针对 Jenkins <= 2.441 & LTS 2.426.2 的 CVE-2024-23897 PoC与扫描器。支持单个目标、CIDR范围、文件读取和CLI命令执行。
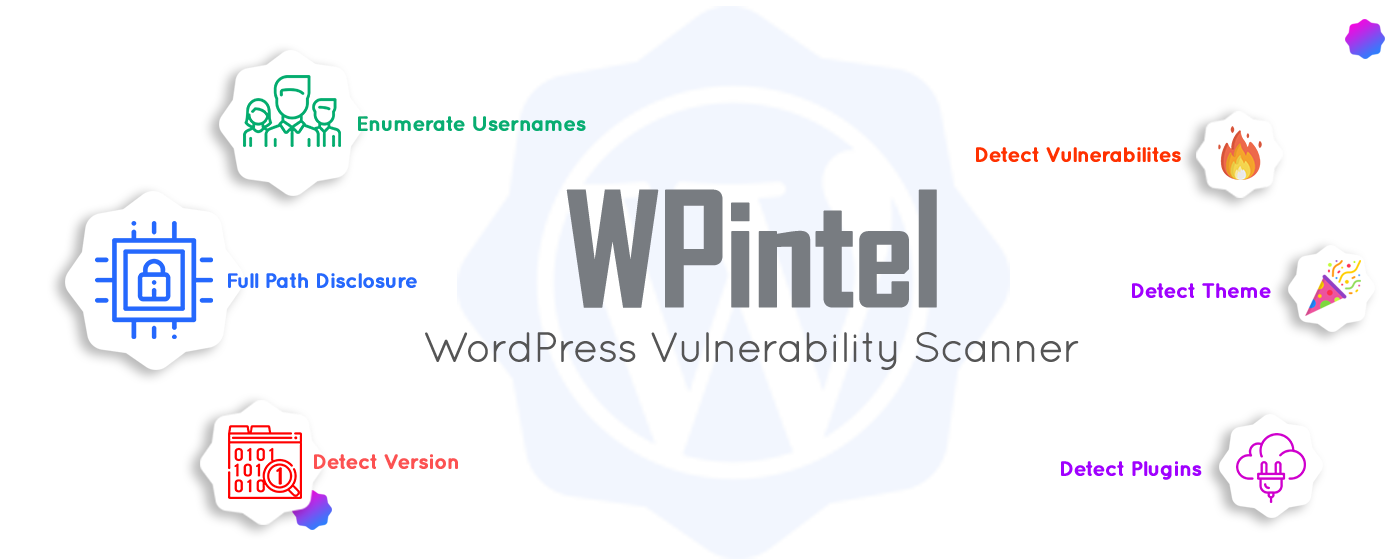 tuhinshubhra/wpintel
专为WordPress漏洞扫描和信息收集而设计的Chrome扩展!
 bsysop/servicenow
扫描 ServiceNow 实例中 widget-simple-list 插件配置错误,这些错误会通过 API 暴露数据,支持单个 URL、URL 列表、快速检查和代理选项。
 ikotler/hackersh
一款免费开源、专为安全测试设计的命令行Shell和脚本语言
 synacktiv/depfuzzer
扫描项目依赖项,以发现依赖混淆漏洞,并跨多个注册源(npm、PyPI 等)检查包所有者电子邮件接管风险。
 nicholasjackson/cnitch
Container Snitch 检查 Docker Engine 下运行的进程,如果发现有任何以 root 身份运行的进程,则发出警报。
 malwaretech/rdgscanner
一个用于检查 RDG 网关服务器是否存在 CVE-2020-0609 和 CVE-2020-0610 漏洞的概念验证扫描器。