
 #1
 projectdiscovery/nuclei-templates-ai
AI 生成的 Nuclei 模板仓库,涵盖现有模板尚未覆盖的公开 CVE,提升检测速度与覆盖率 👾
 peterpt/eternal_check
对 Eternal Blue、Romance、Synergy、Champion、Erraticgopher 和 Eagerlever 的 IP 漏洞检查
 p3n73st3r/ghazi
Ghazi 是一个 BurpSuite 插件,用于通过不同的标签页测试各种 PayLoads,如 "XSS,SQLi,SSTI,SSRF,RCE 和 LFI"。每个标签页都会用所选标签替换 "Proxy" 或 "Repeater" 标签中的每一个 GET 或 POST 参数。
 mcp-shark/mcp-shark
类似 Wireshark 的取证分析,用于 Model Context Protocol 通信,捕获、检查和调查你的 IDE 与 MCP 服务器之间的所有 HTTP 请求和响应。
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) 漏洞扫描器、数据挖掘器和RSA密钥恢复工具。
 pikpikcu/nuubi
Nuubi Tools (Information-ghatering|Scanner|Recon.)
 gotr00t0day/valhalla
基于Shodan的漏洞扫描器,通过使用dork查询和IP列表,发现暴露的设备并扫描目标中的已知CVE和漏洞。
 ynsmroztas/nextssrf
CVE-2026-44578 扫描与利用工具,针对 Next.js WebSocket 升级处理程序中的 SSRF 漏洞。可检测易受攻击的版本,提取云元数据,并通过交互式 Shell 窃取 IAM 凭据。
 lightspin-tech/red-shadow
扫描 AWS IAM 配置以检测影子管理员,通过发现未限制用户对组操作的错误配置拒绝策略,实现权限提升检测与修复。

 thecyberneh/scriptkiddi3
自动侦察和漏洞检测工具,用于枚举子域名、收集URL,并运行Nuclei扫描以识别目标域中的错误配置和安全问题。
 ammarion/waf-detector
🛡️ 高性能 WAF 与 CDN 检测工具。识别防护层(Cloudflare、Akamai、AWS、Fastly 等),使用规避载荷运行有效性与强制执行测试,并生成态势报告。使用 Rust 构建 🦀。
 aether-0/cve-2024-12986
扫描器及针对 CVE-2024-12986 的漏洞利用工具,该漏洞为 DrayTek 网关设备中的命令注入漏洞。包含一个 Bash 扫描器和一个 Python 交互式 Shell,用于在易受攻击的目标上执行任意命令。
 0xmoot/s3sec
检查 AWS S3 实例的读/写/删除访问权限
 nccgroup/ccs
基于正则表达式的扫描器,用于检测代码库中的硬编码凭据,专为CI/CD集成设计,支持抑制注释和低误报率。
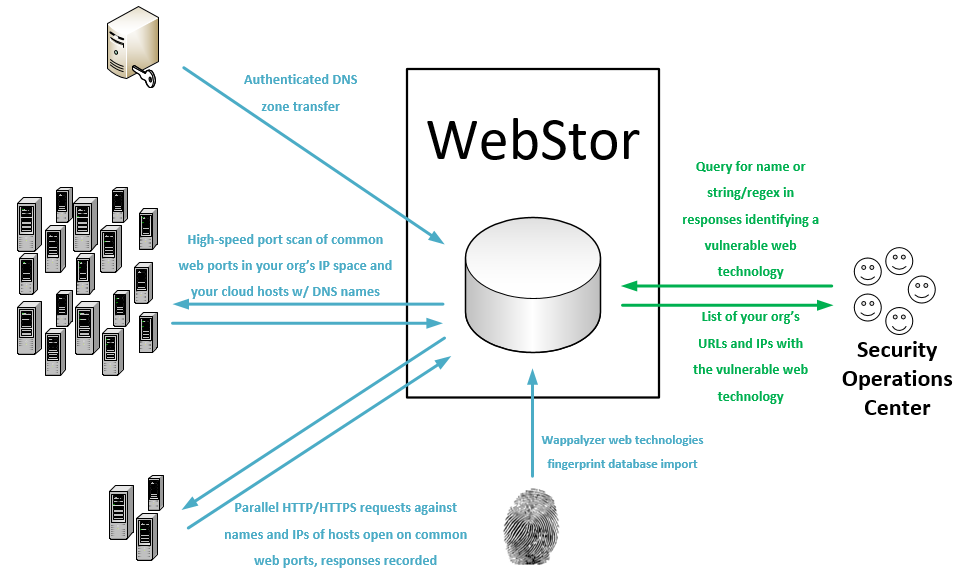 rossgeerlings/webstor
通过 DNS 区域传输和 masscan 枚举组织网络中的所有网站,存储响应,并支持查询已知存在漏洞的 Web 技术和自定义正则表达式模式。
 alterakey/trueseeing
非反编译的iOS/Android应用漏洞扫描器(DC25演示实验室,CB17)









