#1

 cro-thehacker/v1ew-s0urce
基于 Python 的渗透测试框架和侦察工具包,提供端口扫描、信息收集和网络扫描模块,用于安全评估。

 rawsec/rawsec-cybersecurity-list
精选的网络安全工具和资源清单,涵盖渗透测试、取证、OSINT、Web安全、恶意软件分析、密码学、CTF、实验室和学习路径。
 detexploit/detexploit
Windows 平台的 OSS 漏洞扫描器
 s4dhulabs/vimana-framework
Vimana 是一个模块化安全框架,用于审计 Python API 和 Web 应用程序。基于插件的架构使安全专业人员能够通过自动化和手动技术评估、模糊测试和分析 Python 项目。
 yashpl/mongobuster
搜寻开放MongoDB实例
 gach0ng/agentstalker
面向 LLM 代理的端到端安全审计框架:静态 AST 与污点建模、攻击合成、Docker 沙箱重放,以及带 MCP 审计的确定性判定报告。
 effortlessdevsec/ninjasworkout
故意存在漏洞的 Node.js Web 应用程序,包含 19 个以上安全漏洞(XSS、SSRF、Prototype Pollution、RCE),用于实战渗透测试和安全培训。
 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)
 ethicalhackingplayground/erebus
Erebus 是一个快速工具,用于基于参数的漏洞扫描,采用类似 nuclei 的 Yaml 模板引擎。
 agrawalsmart7/scodescanner
命令行静态分析扫描器,使用自定义 semgrep 规则检测 PHP 和 YAML 源码中的关键漏洞,并集成 Jira 和 Slack 以用于 CI/CD 管道。
 bigsizeme/log4j-check
log4J burp被扫插件、CVE-2021-44228、支持dnclog.cn和burp内置DNS、可配合JNDIExploit生成payload
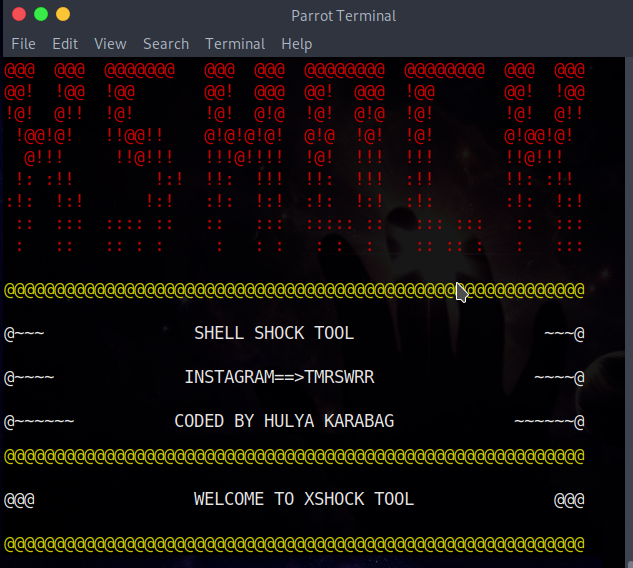 capture0x/xshock
XSHOCK Shellshock 漏洞利用
 owasp/kubelight
OWASP Kubernetes 安全与合规工具 [WIP]
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 puzzlepeaches/log4jhorizon
利用 CVE-2021-44228 在 VMWare Horizon 中实现远程代码执行及更多操作。