
 #1
用于检测系统和应用程序中已知漏洞的自动化工具。
Kitploit 推荐

 jakehildreth/locksmith2
一个面向 AD 管理员、防御性安全专业人员和“肮脏”红队成员的 AD CS 工具包
 grayddq/eburst
这个脚本主要提供对Exchange邮件服务器的账户爆破功能,集成了现有主流接口的爆破方式。

 root-tanishq/userefuzz
User-Agent、X-Forwarded-For 和 Referer SQLI 模糊测试器
 nccgroup/port-scan-automation
自动执行NMAP扫描并自动生成自定义Nessus策略
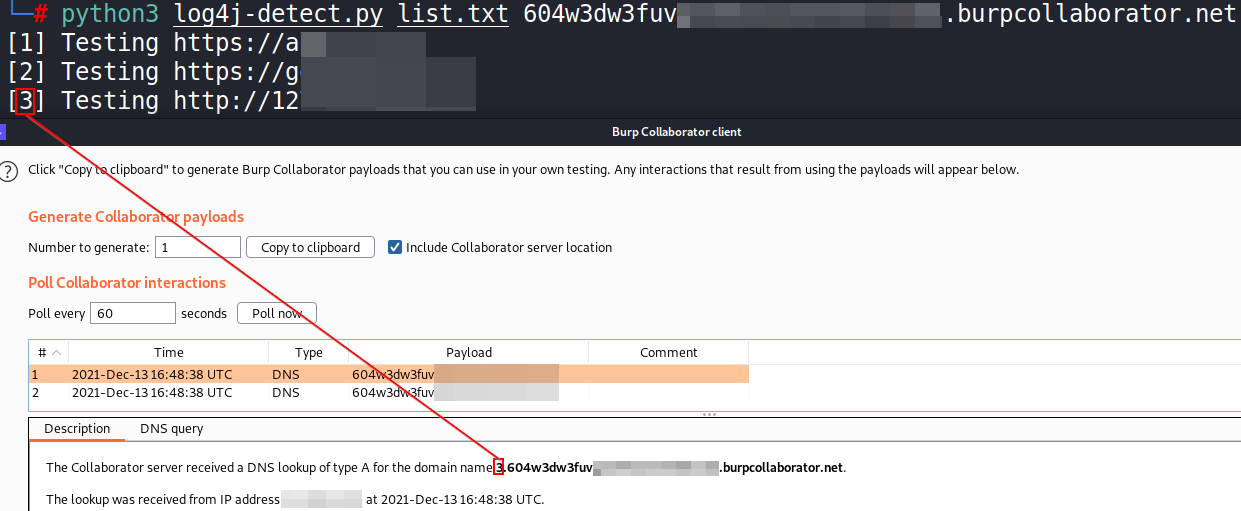 takito1812/log4j-detect
简单的Python 3脚本,用于检测一组URL的"Log4j"Java库漏洞(CVE-2021-44228),支持多线程。
 tenable/kaimonkey
故意设置漏洞的Terraform基础设施,用于学习云安全配置错误并验证IaC扫描器在AWS和Azure上的检测能力。
 snovvcrash/divideandscan
将全端口扫描结果分割,并将其用于有针对性的Nmap运行。
 hhhrrrttt222111/dorkify
自动化 Google Dorking 工具,用于 OSINT 侦察、漏洞发现和信息收集,通过高级搜索运算符和定向扫描。
 palindromelabs/stews
一个用于枚举WebSocket的安全工具
 enemy-submarine/pidrila
Python 交互式深网导向快速智能链接分析器
 miladdiaz/mikrotikexploit
扫描并导出 RouterOS 密码
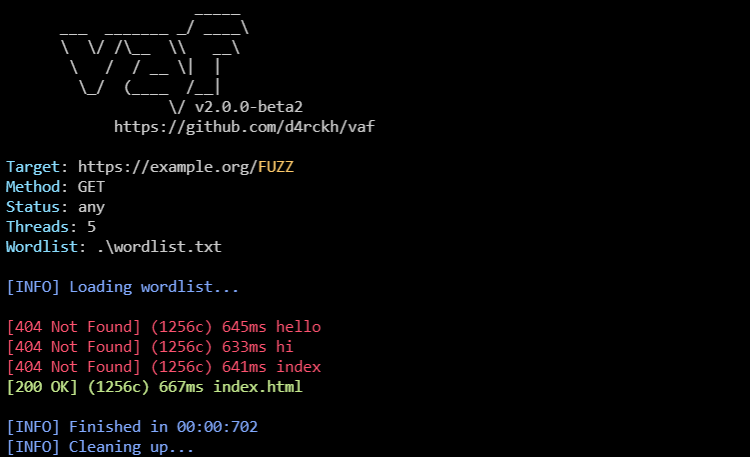 andreiverse/vaf
多线程网络模糊测试器,用于URL路径、HTTP头及POST数据暴力破解,支持代理、状态码过滤与反射性内容检测。
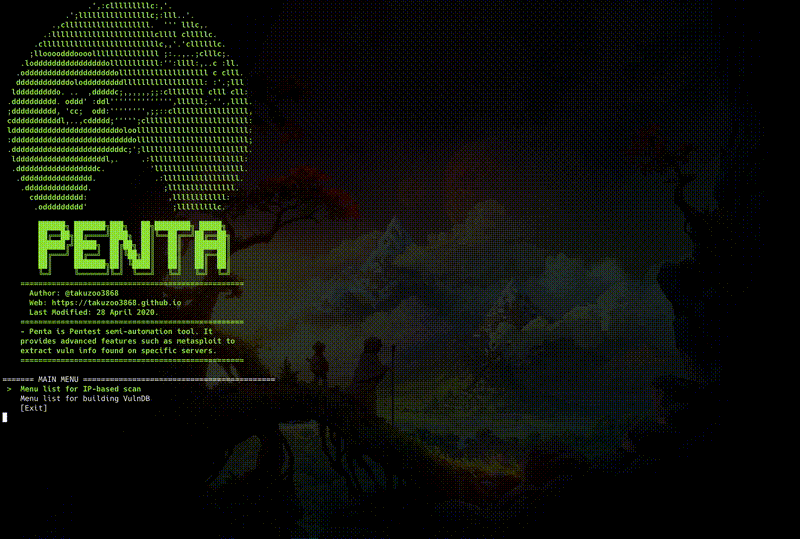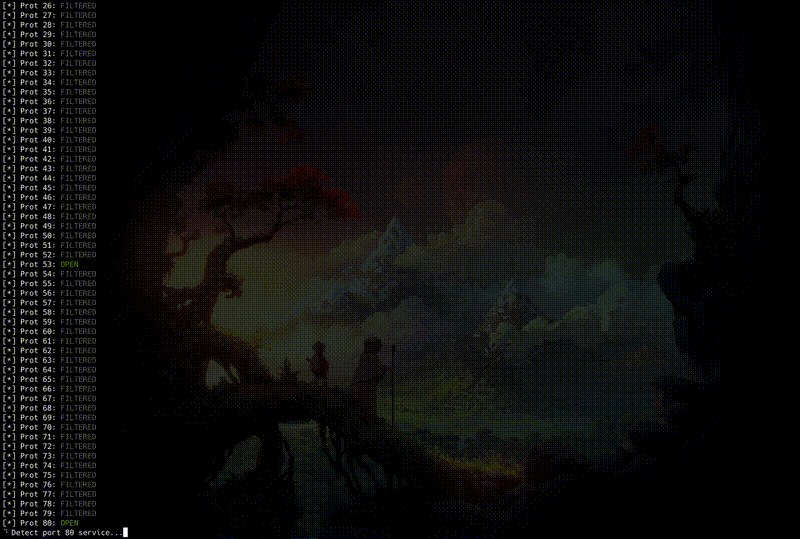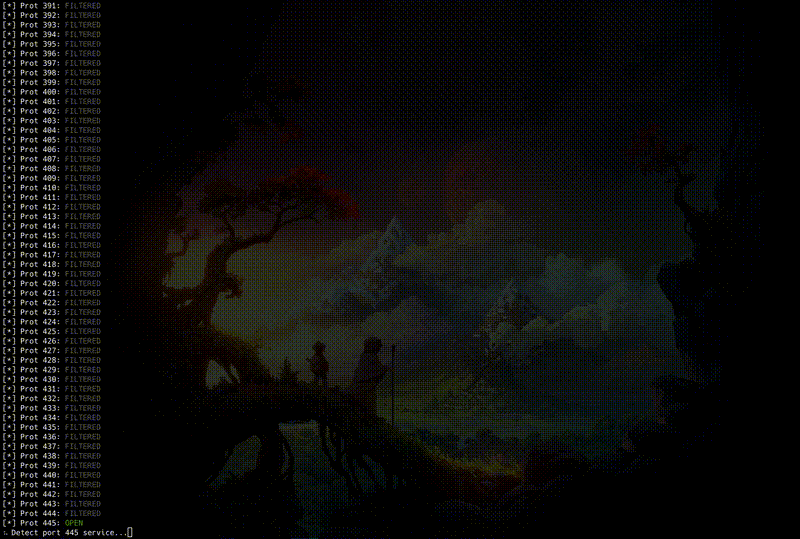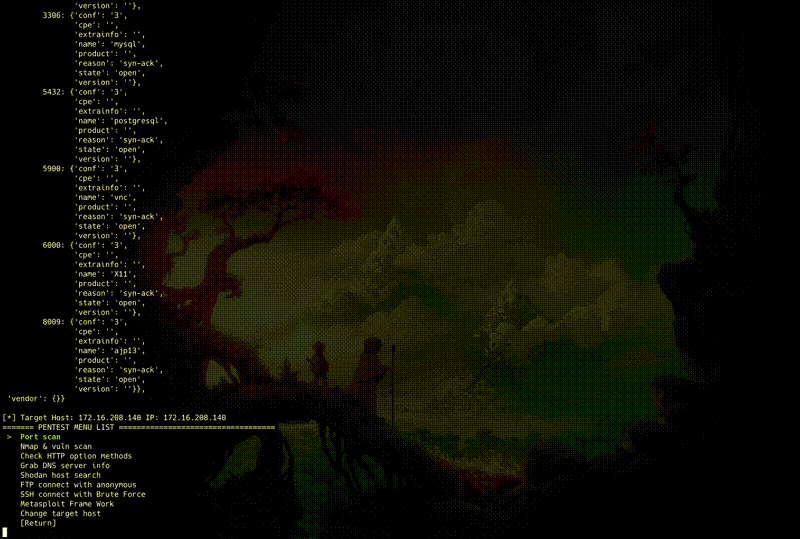 takuzoo3868/penta
开源的一体化命令行工具,用于半自动化渗透测试。

 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。
 tombstoneghost/tiwap
一个故意包含漏洞的Flask Web应用程序,包含22个安全缺陷,分布在3个难度级别,用于动手渗透测试和网络安全教育。









