#1

 cckuailong/pocsploit
一个轻量级、灵活且新颖的开源POC验证框架
 postmodern/ruby-nmap
nmap(探索工具和安全/端口扫描器)的Ruby接口。允许自动化nmap并解析nmap XML文件。
 atomdrift-project/scan
针对二进制文件、源代码和脚本的0-day恶意软件检测(真正好用的)
 rapiddns/afuzz
自动化Web路径模糊测试工具,通过智能语言检测、黑/白名单过滤和统计分析,检测隐藏的目录、文件和端点,适用于漏洞赏金和渗透测试。
 strozfriedberg/ssh-weak-dh
审计SSH服务器中弱Diffie-Hellman密钥交换组,通过测试多种客户端配置,识别存在Logjam漏洞的端点,并提供详细的扫描分析。
 rxerium/rxerium-templates
由 @rxerium 创建的 Nuclei 脚本,用于零日漏洞 / 正在被积极利用的漏洞。
 teler-sh/teler-waf
teler-waf 是一个 Go HTTP 中间件,用于保护本地 Web 服务免受 OWASP Top 10 威胁、已知漏洞、恶意行为者、僵尸网络、不受欢迎的爬虫和暴力攻击。
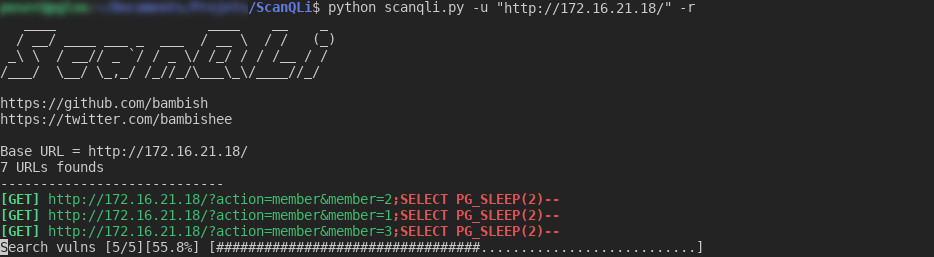
 monad-developers/ultrafuzz
端到端智能体式智能合约模糊测试与威胁狩猎
 brum3ns/firefly
高性能黑盒模糊测试工具,用于Web应用程序,内置有效载荷引擎、请求验证、篡改、编码和高级过滤,以检测隐藏行为和漏洞。
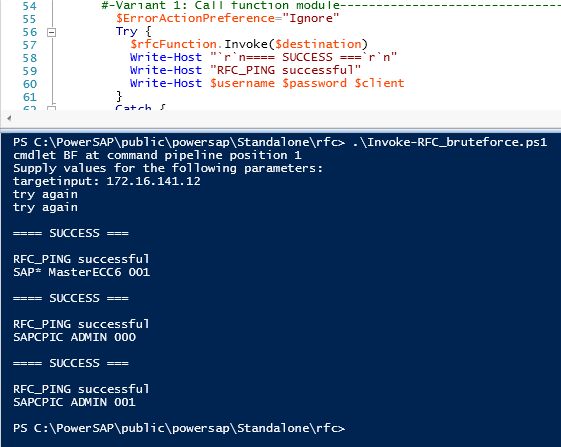 airbus-seclab/powersap
Powershell SAP 评估工具
 brinhosa/apidetector
多线程扫描器,用于检测跨Web域名和子域名的暴露Swagger/OpenAPI端点,具备自动XSS检测、PoC生成和误报过滤功能,适用于API安全评估。
 sensepost/heartbleed-poc
测试SSL心跳漏洞(CVE-2014-0160)
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
OpenSSH 服务器中的远程未认证代码执行漏洞(CVE-2024-6387)

 preempt/ntlm-scanner
一个基于 Impacket 的简单 Python 工具,用于测试服务器是否存在多种已知的 NTLM 漏洞。