当前版本:v0.1.0 (2020.11.08)
PIDRILA: Python Interactive Deepweb-oriented Rapid Intelligent Link Analyzer 是由 BrightSearch 团队为所有道德网络追踪者开发的一款极速异步 Web 路径扫描器原型。
git clone https://github.com/enemy-submarine/pidrila.git
cd pidrila
python3 pidrila.py -u <URL>
Usage: pidrila.py [OPTIONS]

Options:
  -U, --user-agent TEXT           User-Agent
  -t, --timeout INTEGER           请求超时  [默认: 30]
  -A, --auth TEXT                 Basic HTTP 认证,格式 login:password
  -M, --max-connections-per-host INTEGER
                                  每个主机同时连接数  [默认: 16]

  -m, --max-connections INTEGER   总同时连接数  [默认: 128]

  -p, --proxy TEXT                代理地址,例如 socks5h://127.0.0.1:9050
  -p, --pathlist FILENAME         路径列表文件
  -L, --url-list FILENAME         目标 URL 列表文件
  -u, --url TEXT                  目标 URL,与 url_list 互斥  [必需]

  -l, --logs DIRECTORY            日志输出目录
  --http-method [head|get]        HTTP 方法:GET 或 HEAD  [默认: get]
  --help                          显示此帮助信息并退出。
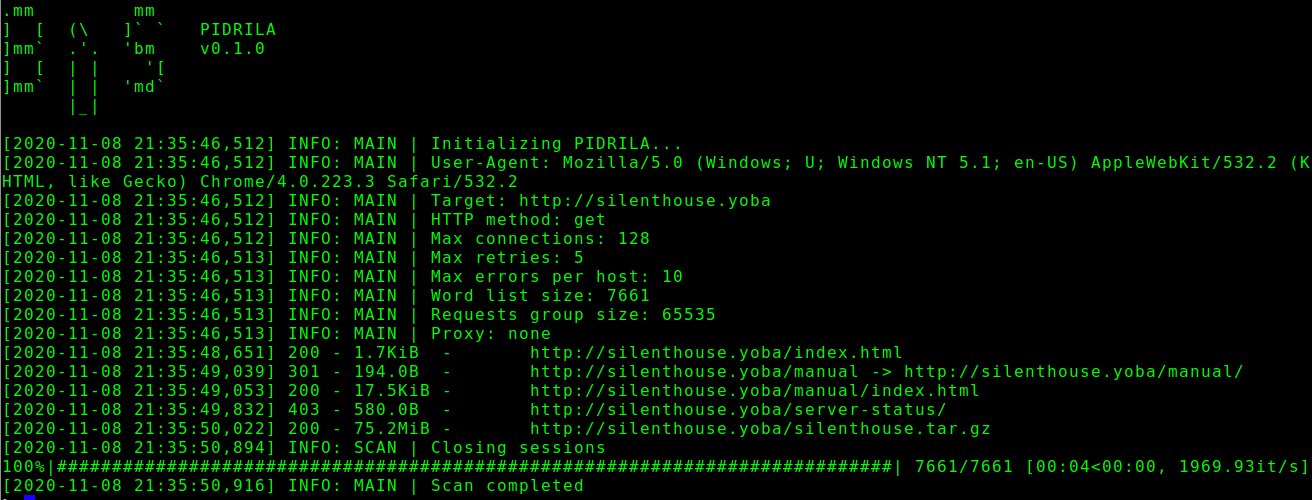
扫描单个公开网站
python3 ./pidrila.py -u http://silenthouse.yoba -M 128
扫描单个洋葱站点
python3 ./pidrila.py -u http://zqktlwi4fecvo6ro.onion -m 16 -M 16 --proxy=socks5h://127.0.0.1:9050
使用自定义 User-Agent 批量快速扫描
python3 ./pidrila.py -m 2048 -L darkweb_sites_list.txt --user-agent "Pantusha/2.0 (4.2BSD)"
许可证:GNU 通用公共许可证第 2 版









