
 #1

 bishopfox/rmiscout
RMIScout 使用字典和暴力破解策略来枚举 Java RMI 函数,并利用 RMI 参数反序列化漏洞。
 ly4k/bluegate
针对 CVE-2020-0609 和 CVE-2020-0610 的 PoC(DoS + 扫描器) - RD Gateway RCE
 damian89/extended-ssrf-search
使用不同方法的智能SSRF扫描器,如对POST和GET参数进行暴力破解...
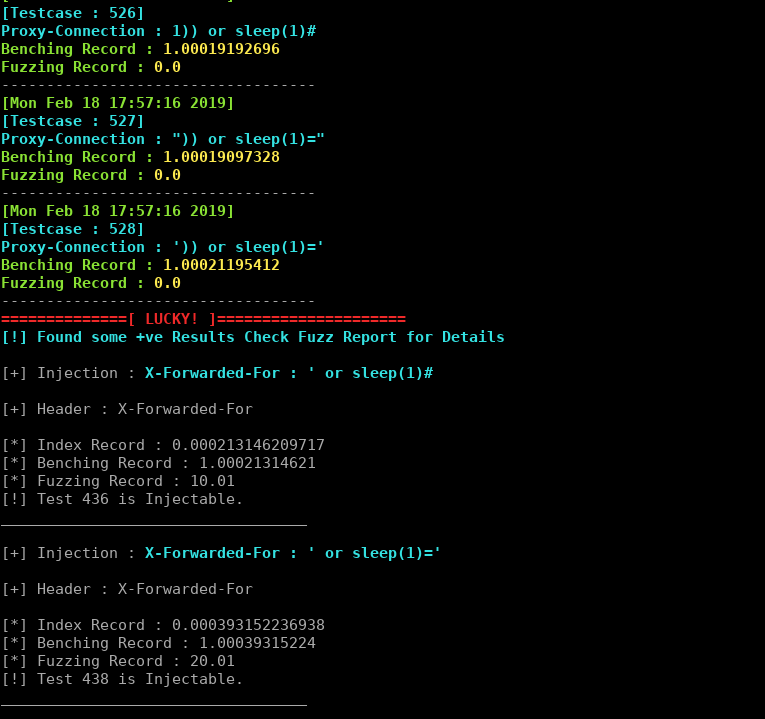 johntroony/blisqy
版本0.2 - 利用HTTP头中的基于时间的盲SQL注入(MySQL/MariaDB)。
 wish-i-was/femida
用于Burp Suite的自动化blind-xss搜索
 jakson2030/wphunter
WPHunter 一个 Wordpress 漏洞扫描器
 solomonsklash/chomp-scan
一个脚本化的工具流程,旨在简化漏洞赏金/渗透测试的信息收集阶段,让你可以专注于发现漏洞。
 4shadoww/hakkuframework
Hakku Framework 渗透测试
 evilsocket/dirsearch
并发Web目录和文件暴力破解工具,针对目标URL使用单词列表执行HEAD请求,支持自定义扩展名和状态码过滤。
 ynsmroztas/nextrce
React Shell & Next.js RSC 漏洞利用工具 (CVE-2025-55182)
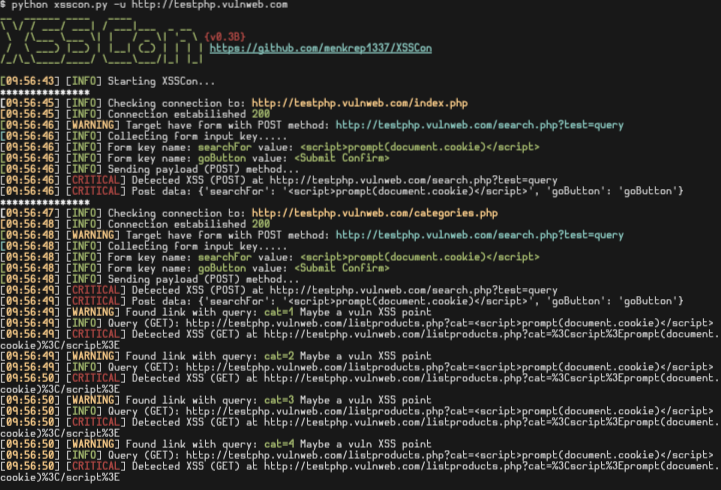 menkrep1337/xsscon
XSSCon: 简单 XSS 扫描器工具
 w-digital-scanner/w12scan-client
网络资产发现与扫描客户端,集成 nmap 和 masscan,用于大规模资产识别、端口扫描和漏洞扫描。
 leviathan36/kaboom
自动化渗透测试工具
 paralelo14/google_explorer
用Python编写的大规模利用工具
 rubo77/log4j_checker_beta
快速检查您的服务器是否易受 CVE-2021-44228 影响
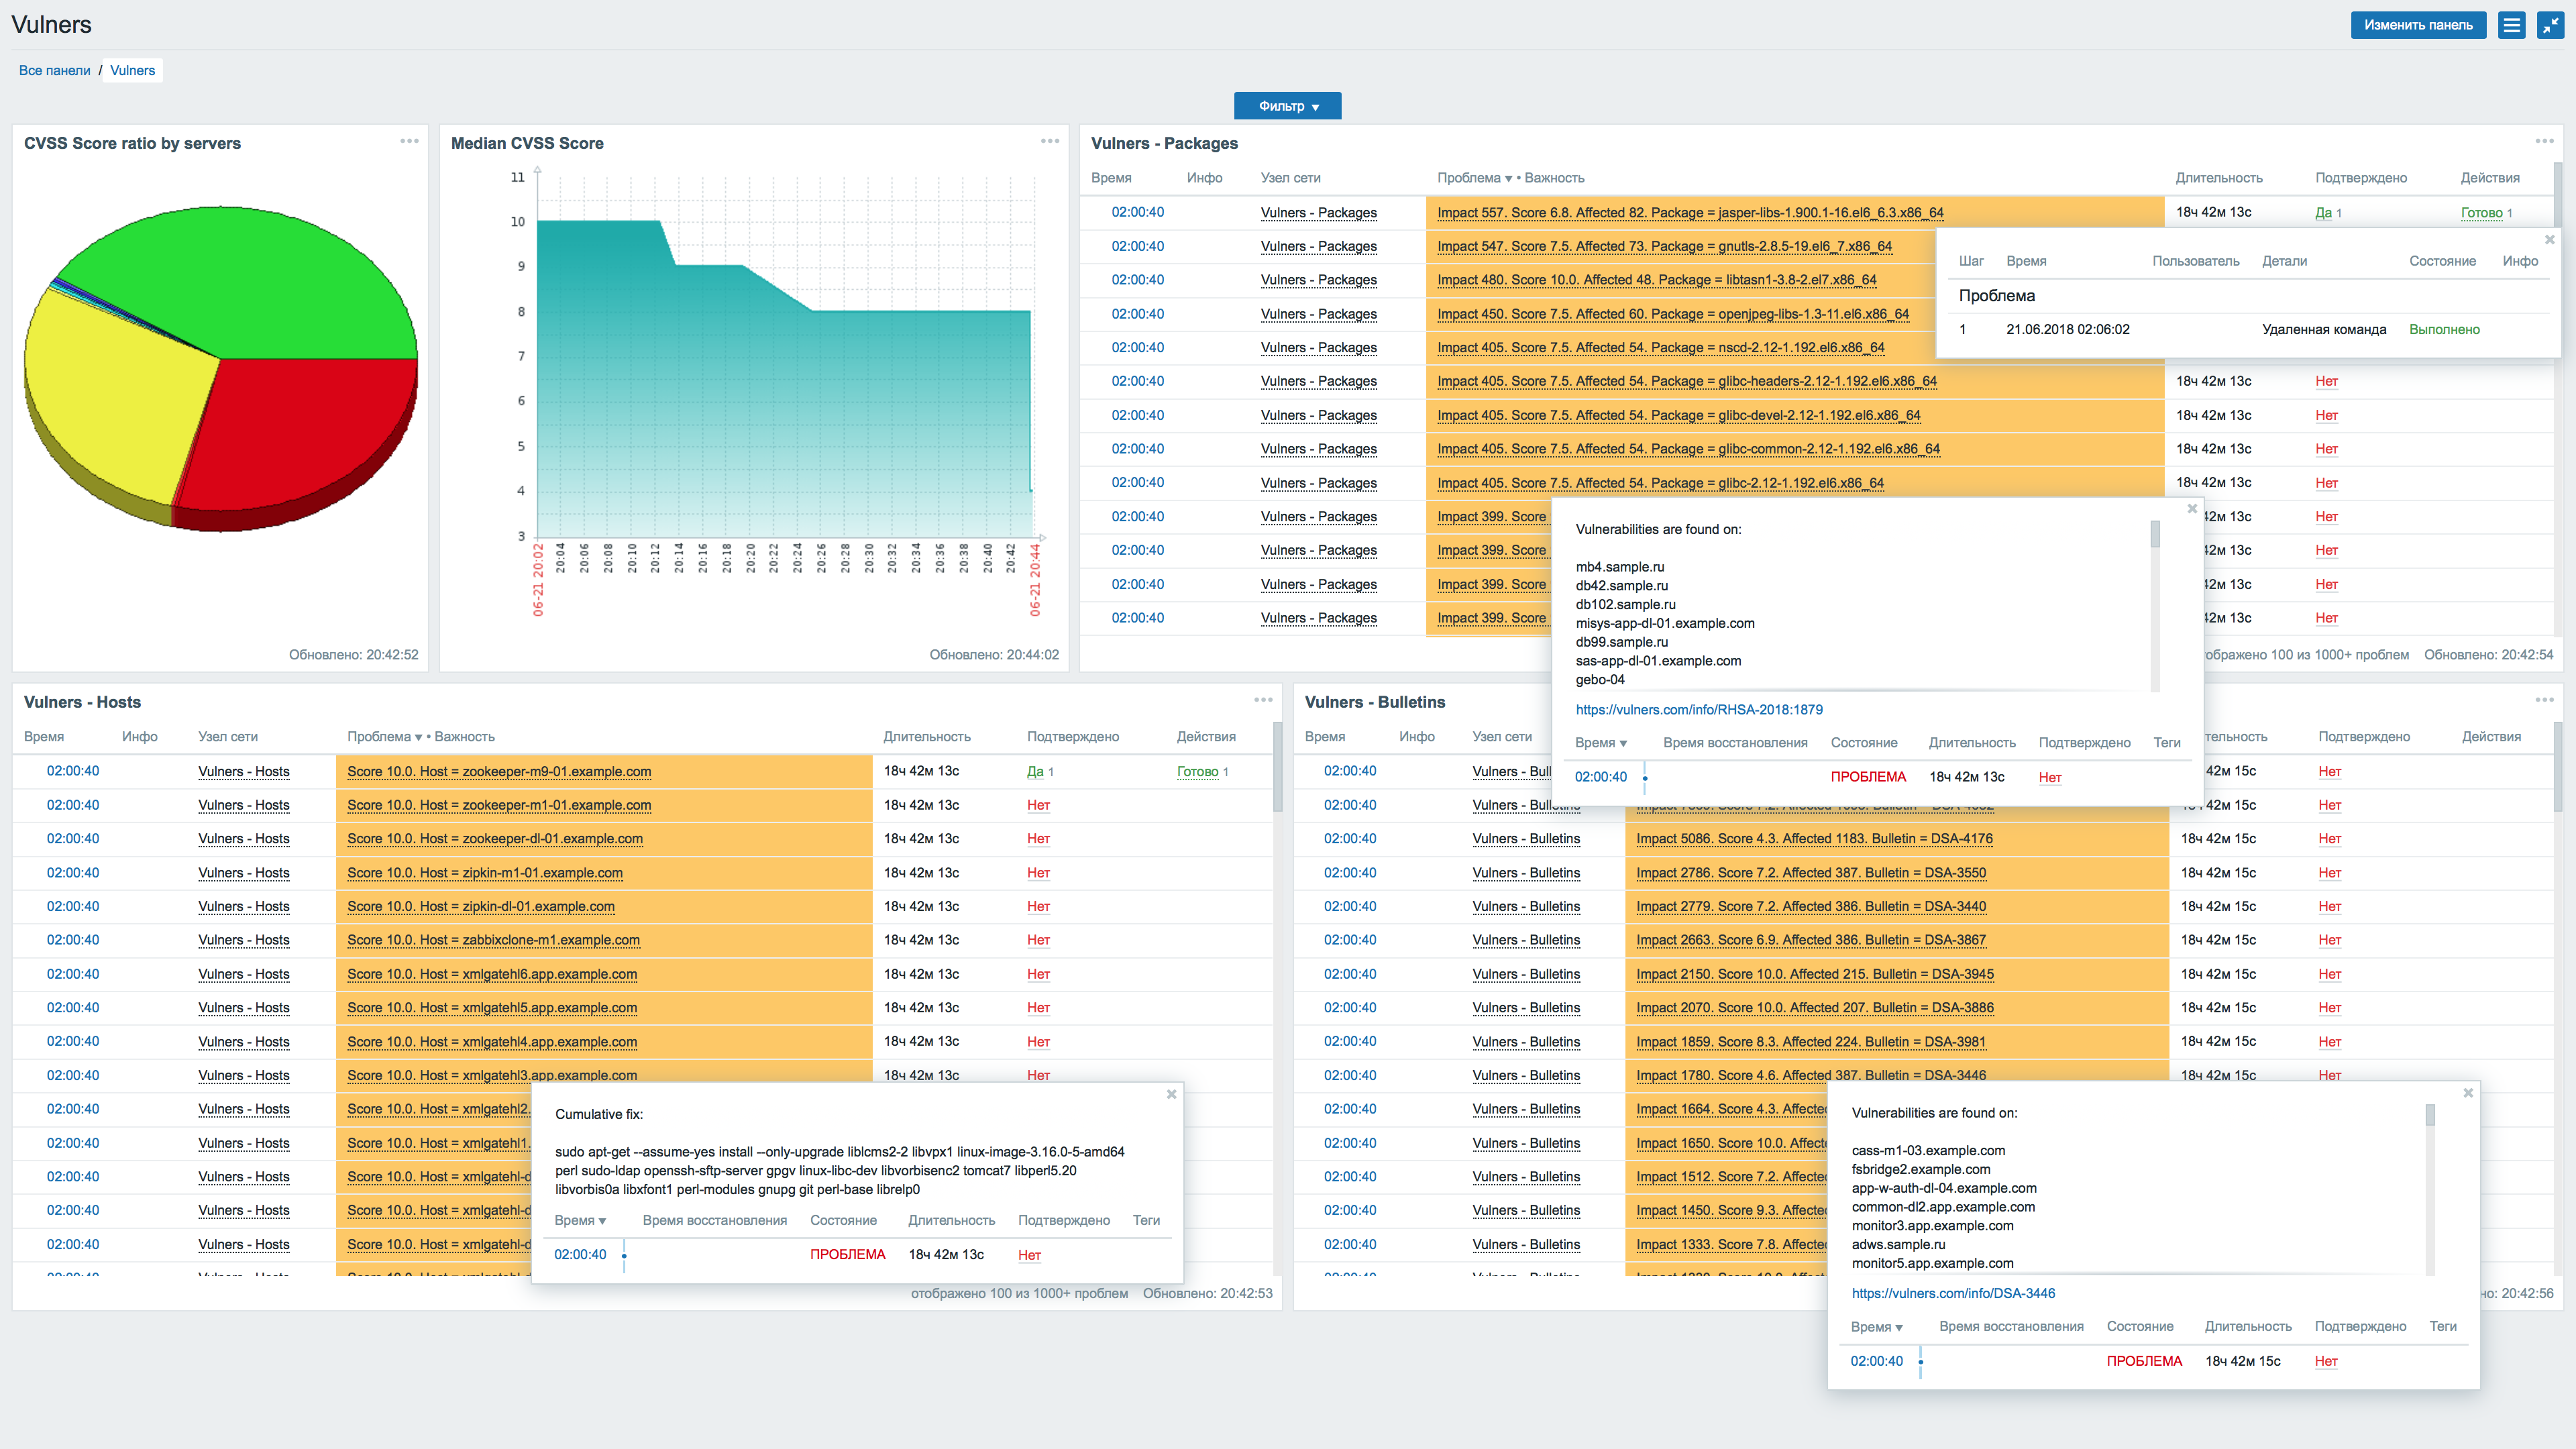 vulnerscom/zabbix-threat-control
Zabbix 漏洞评估插件
 s4n7h0/halcyon-ide
首个用于 Nmap 脚本(NSE)开发的集成开发环境。









