veinmind-tools 是由长亭科技自研,基于 veinmind-sdk 打造的容器安全工具集


veinmind-tools 是由长亭科技自研,牧云团队孵化,基于 veinmind-sdk 打造的容器安全工具集
veinmind, 中文名为问脉,寓意 容器安全见筋脉,望闻问切治病害。 旨在成为云原生领域的一剂良方
中文文档 | English
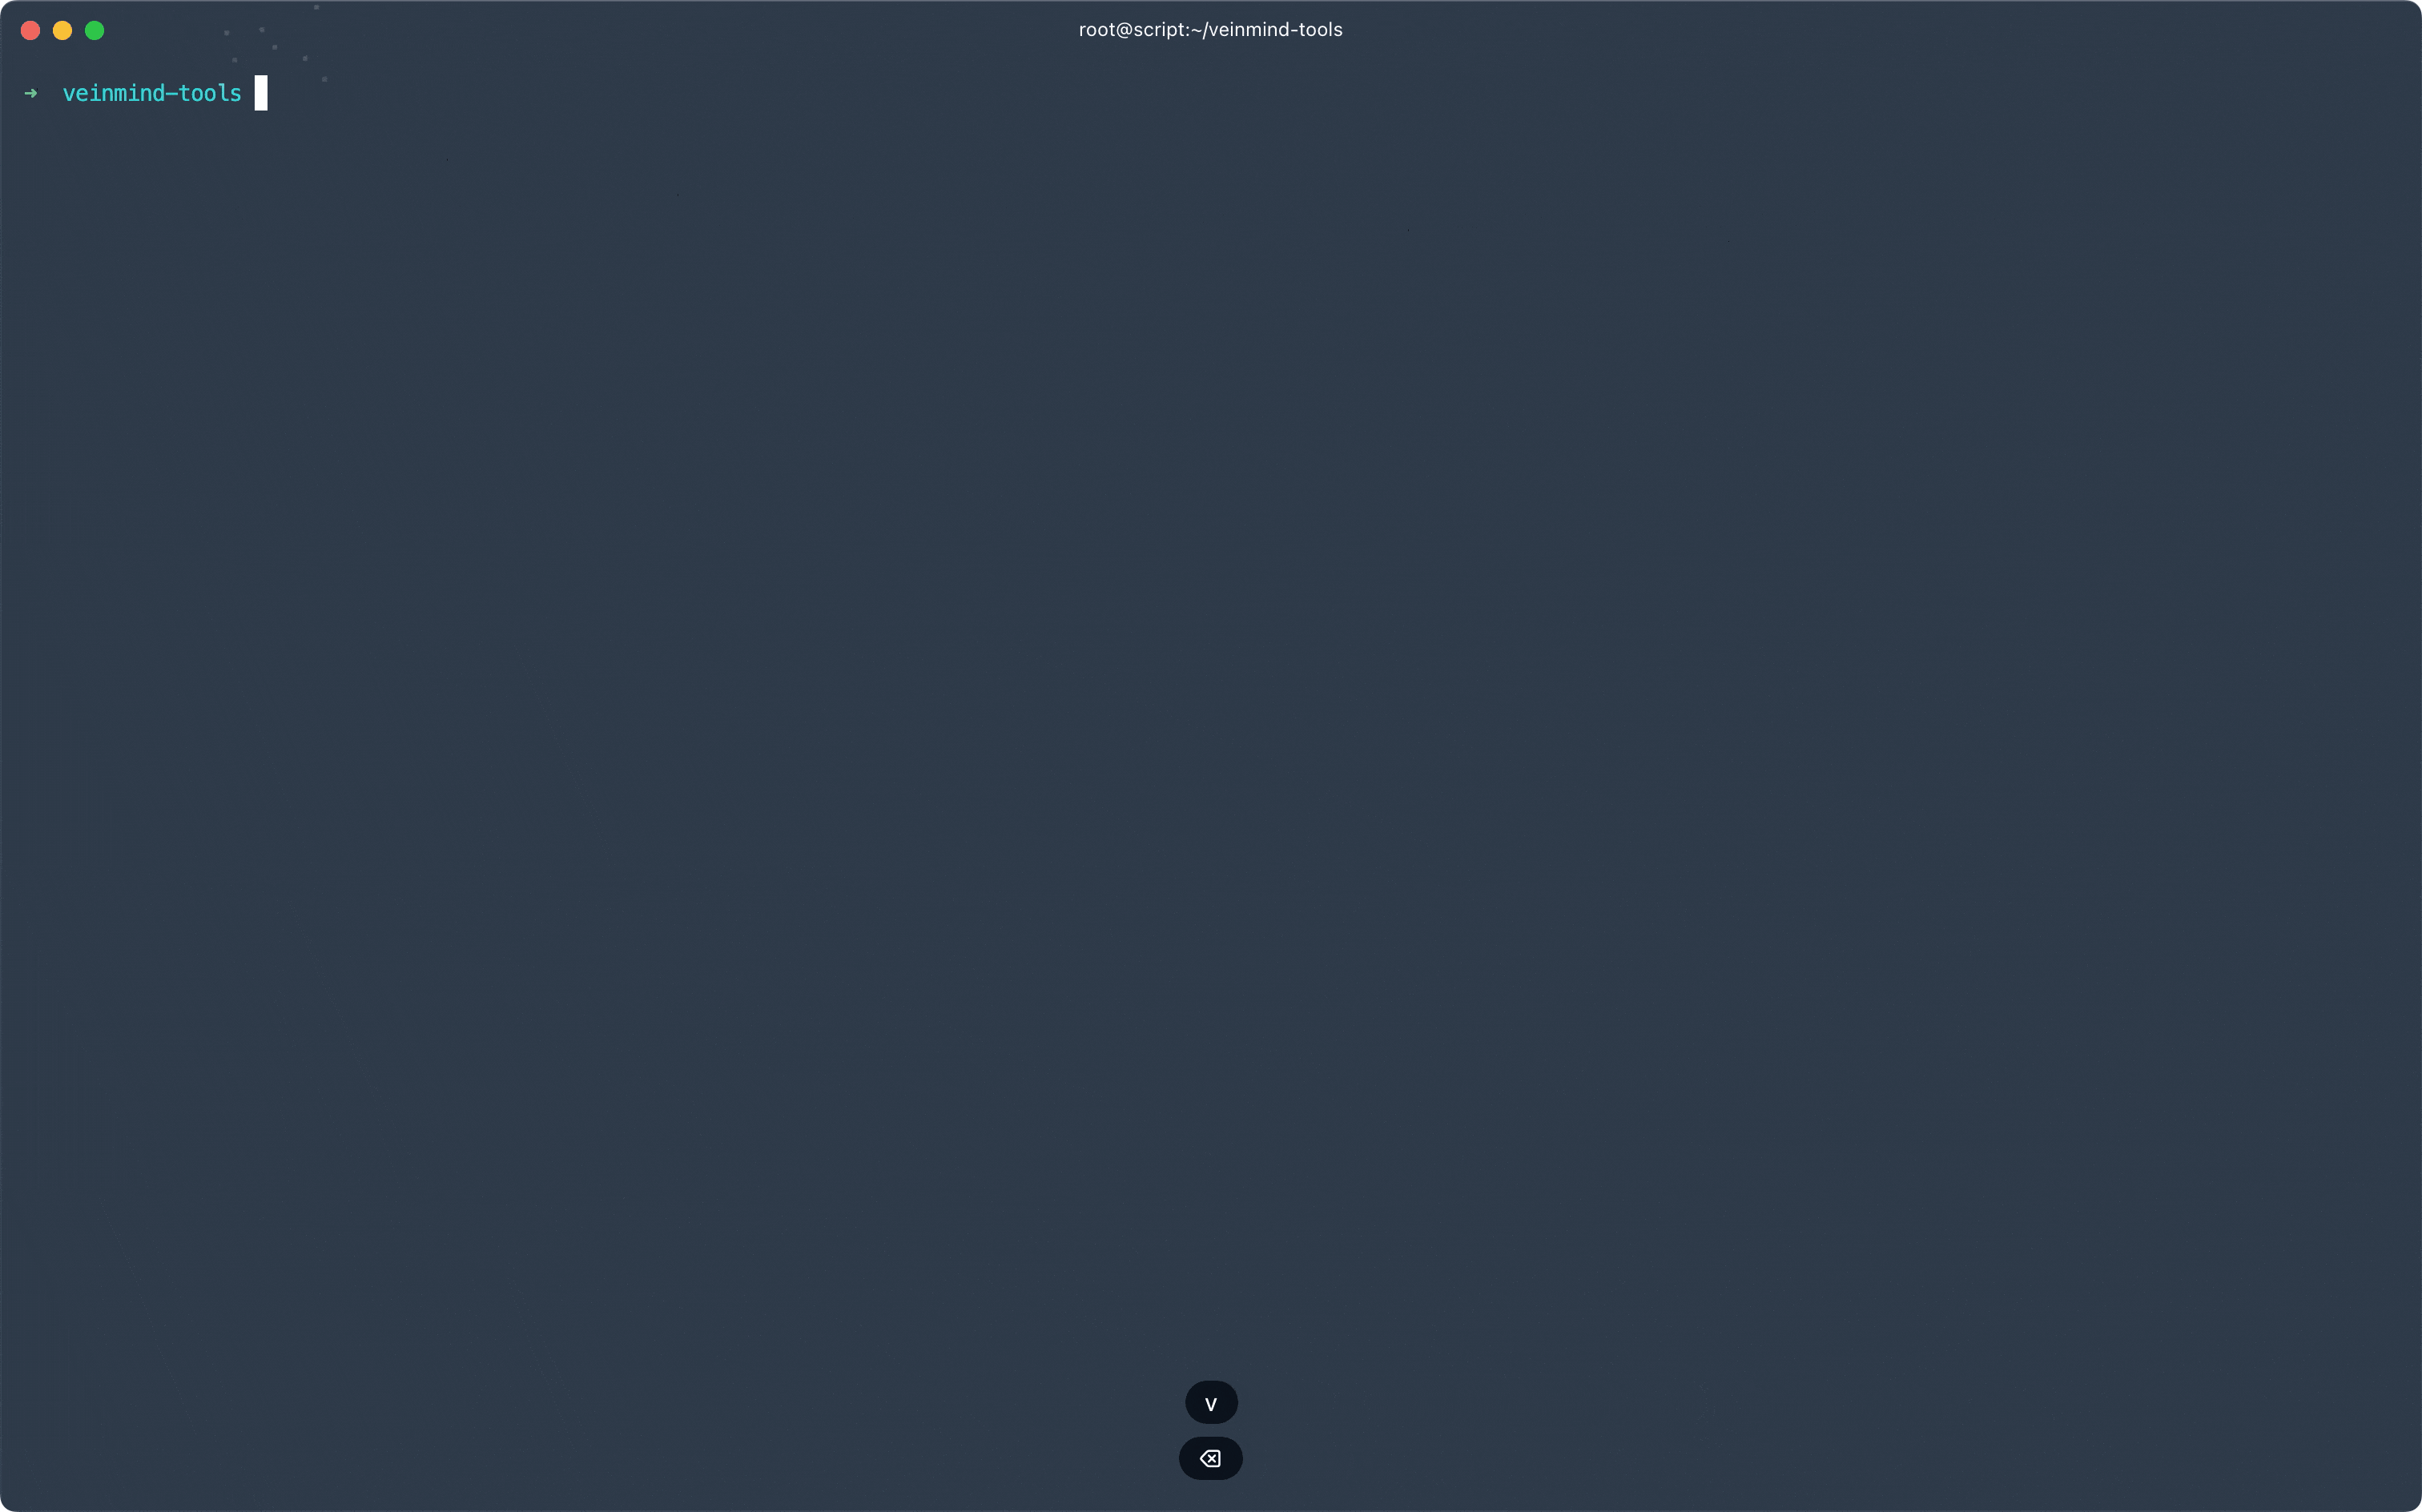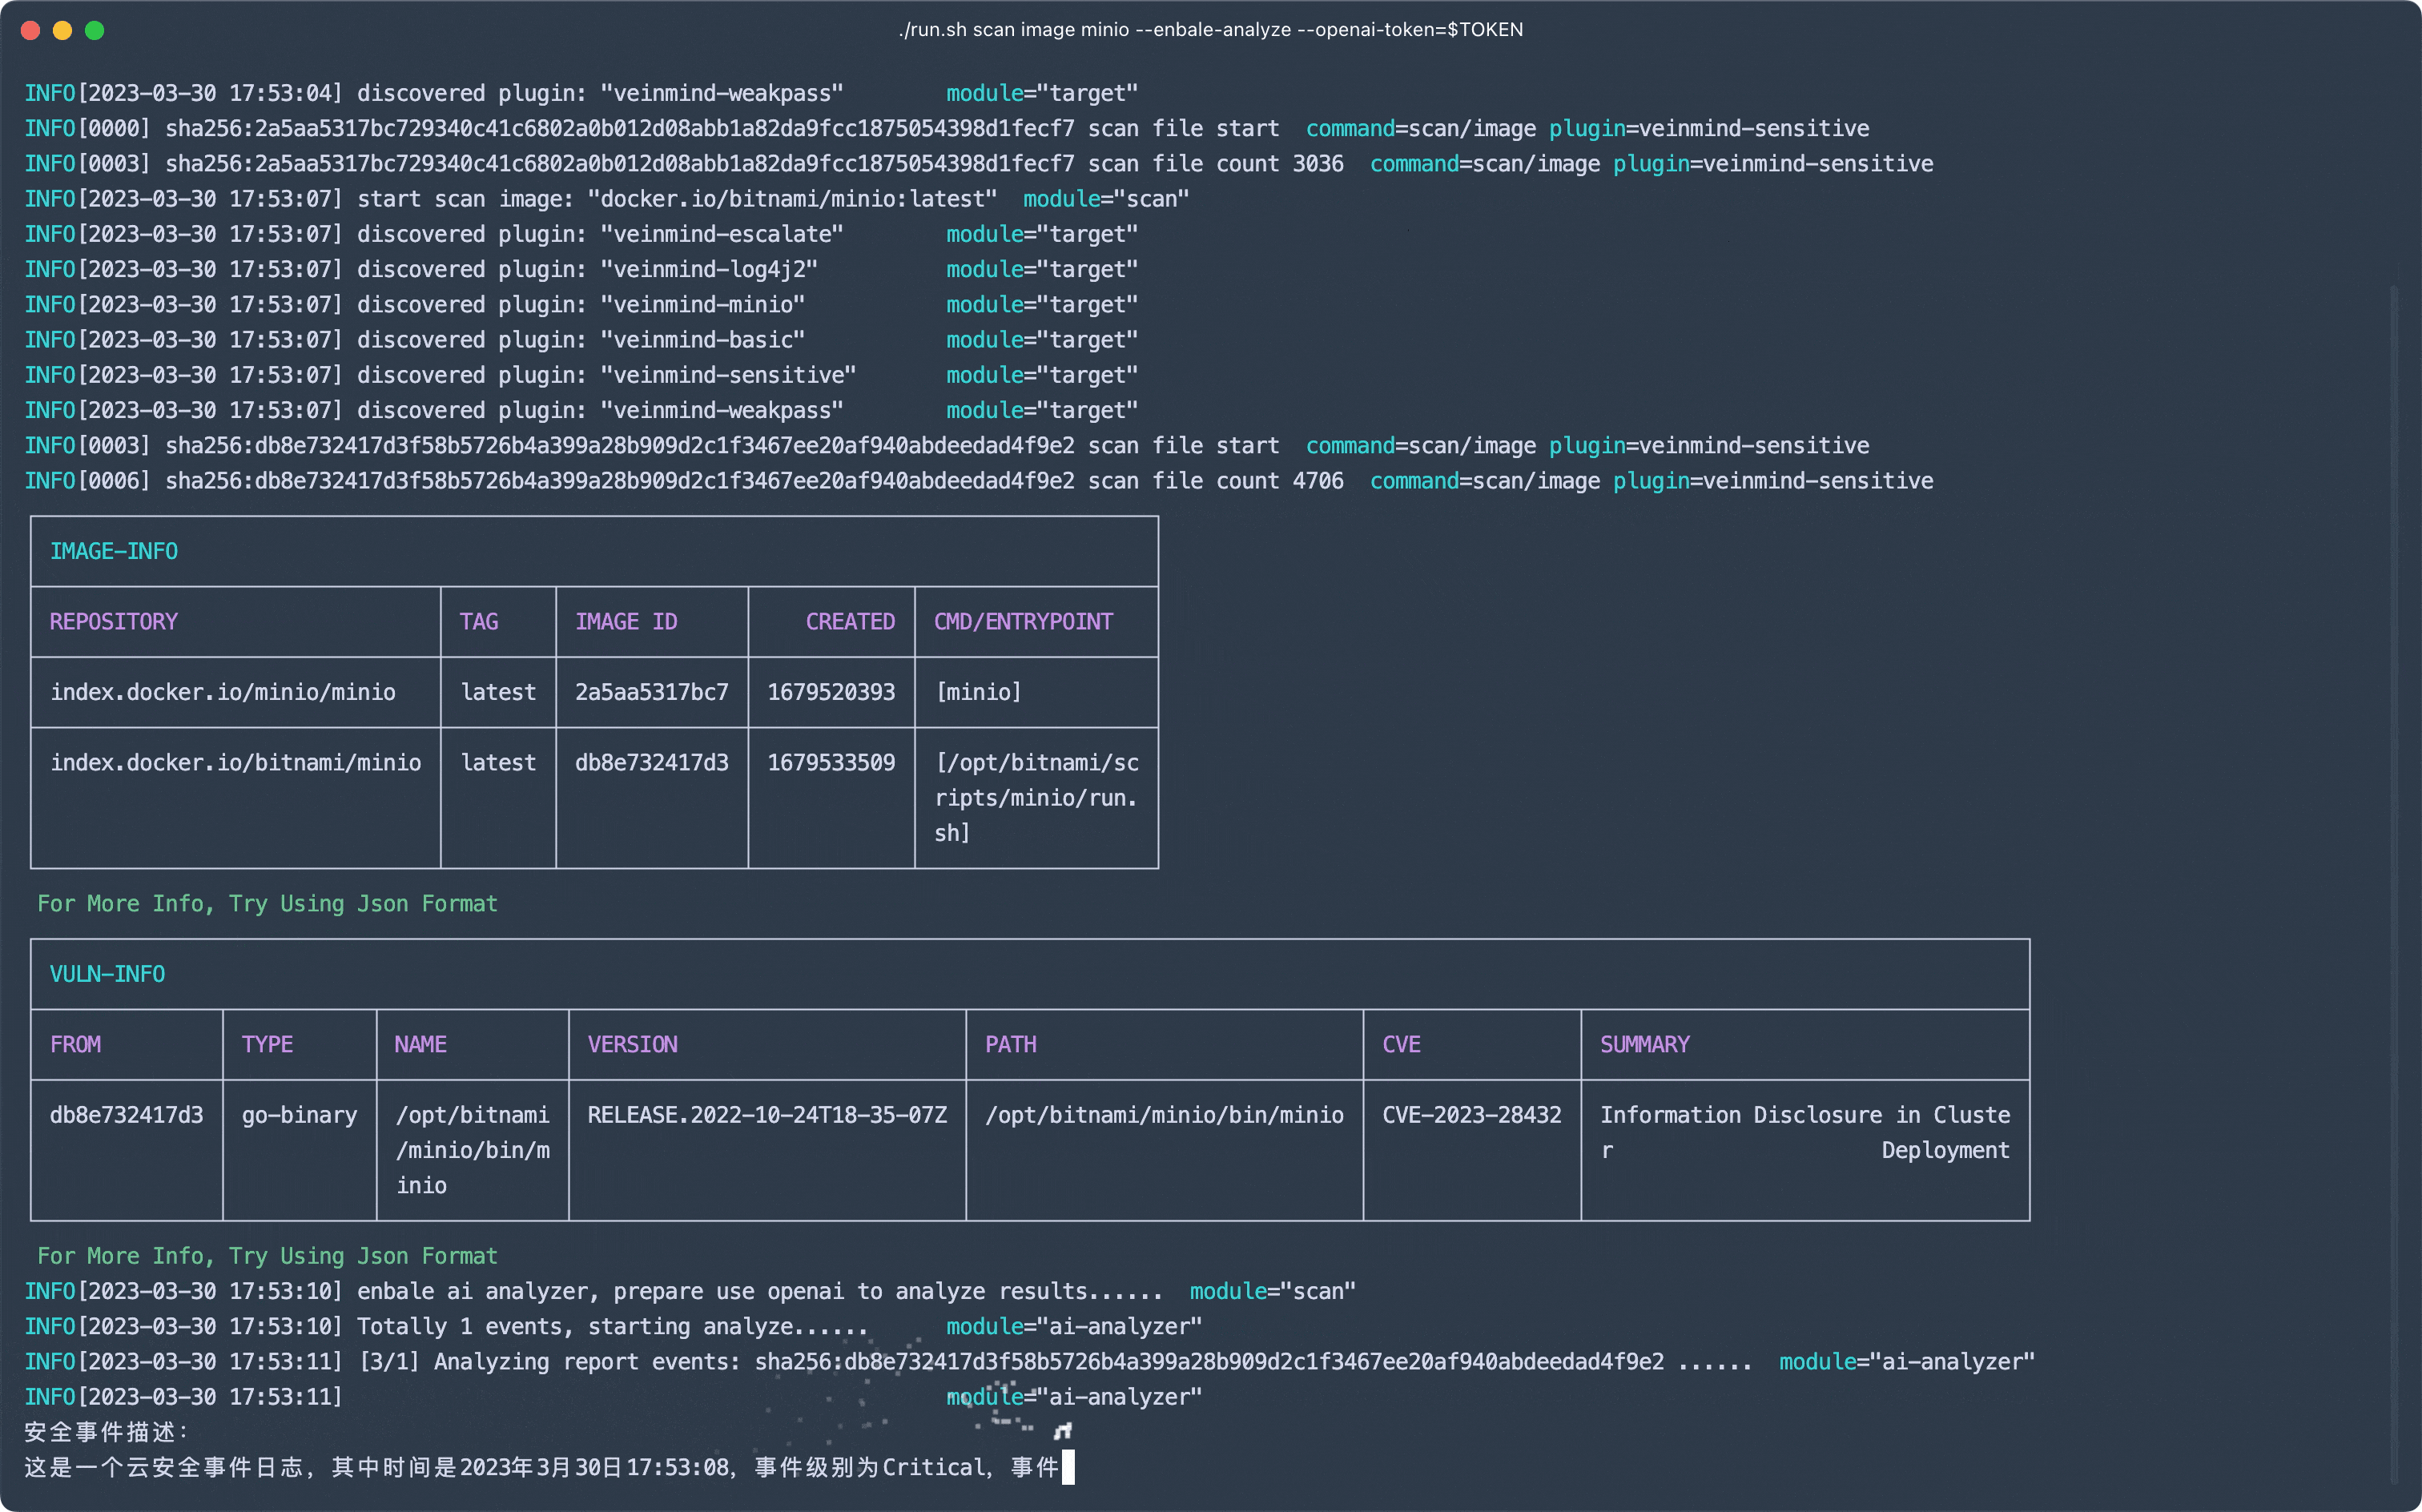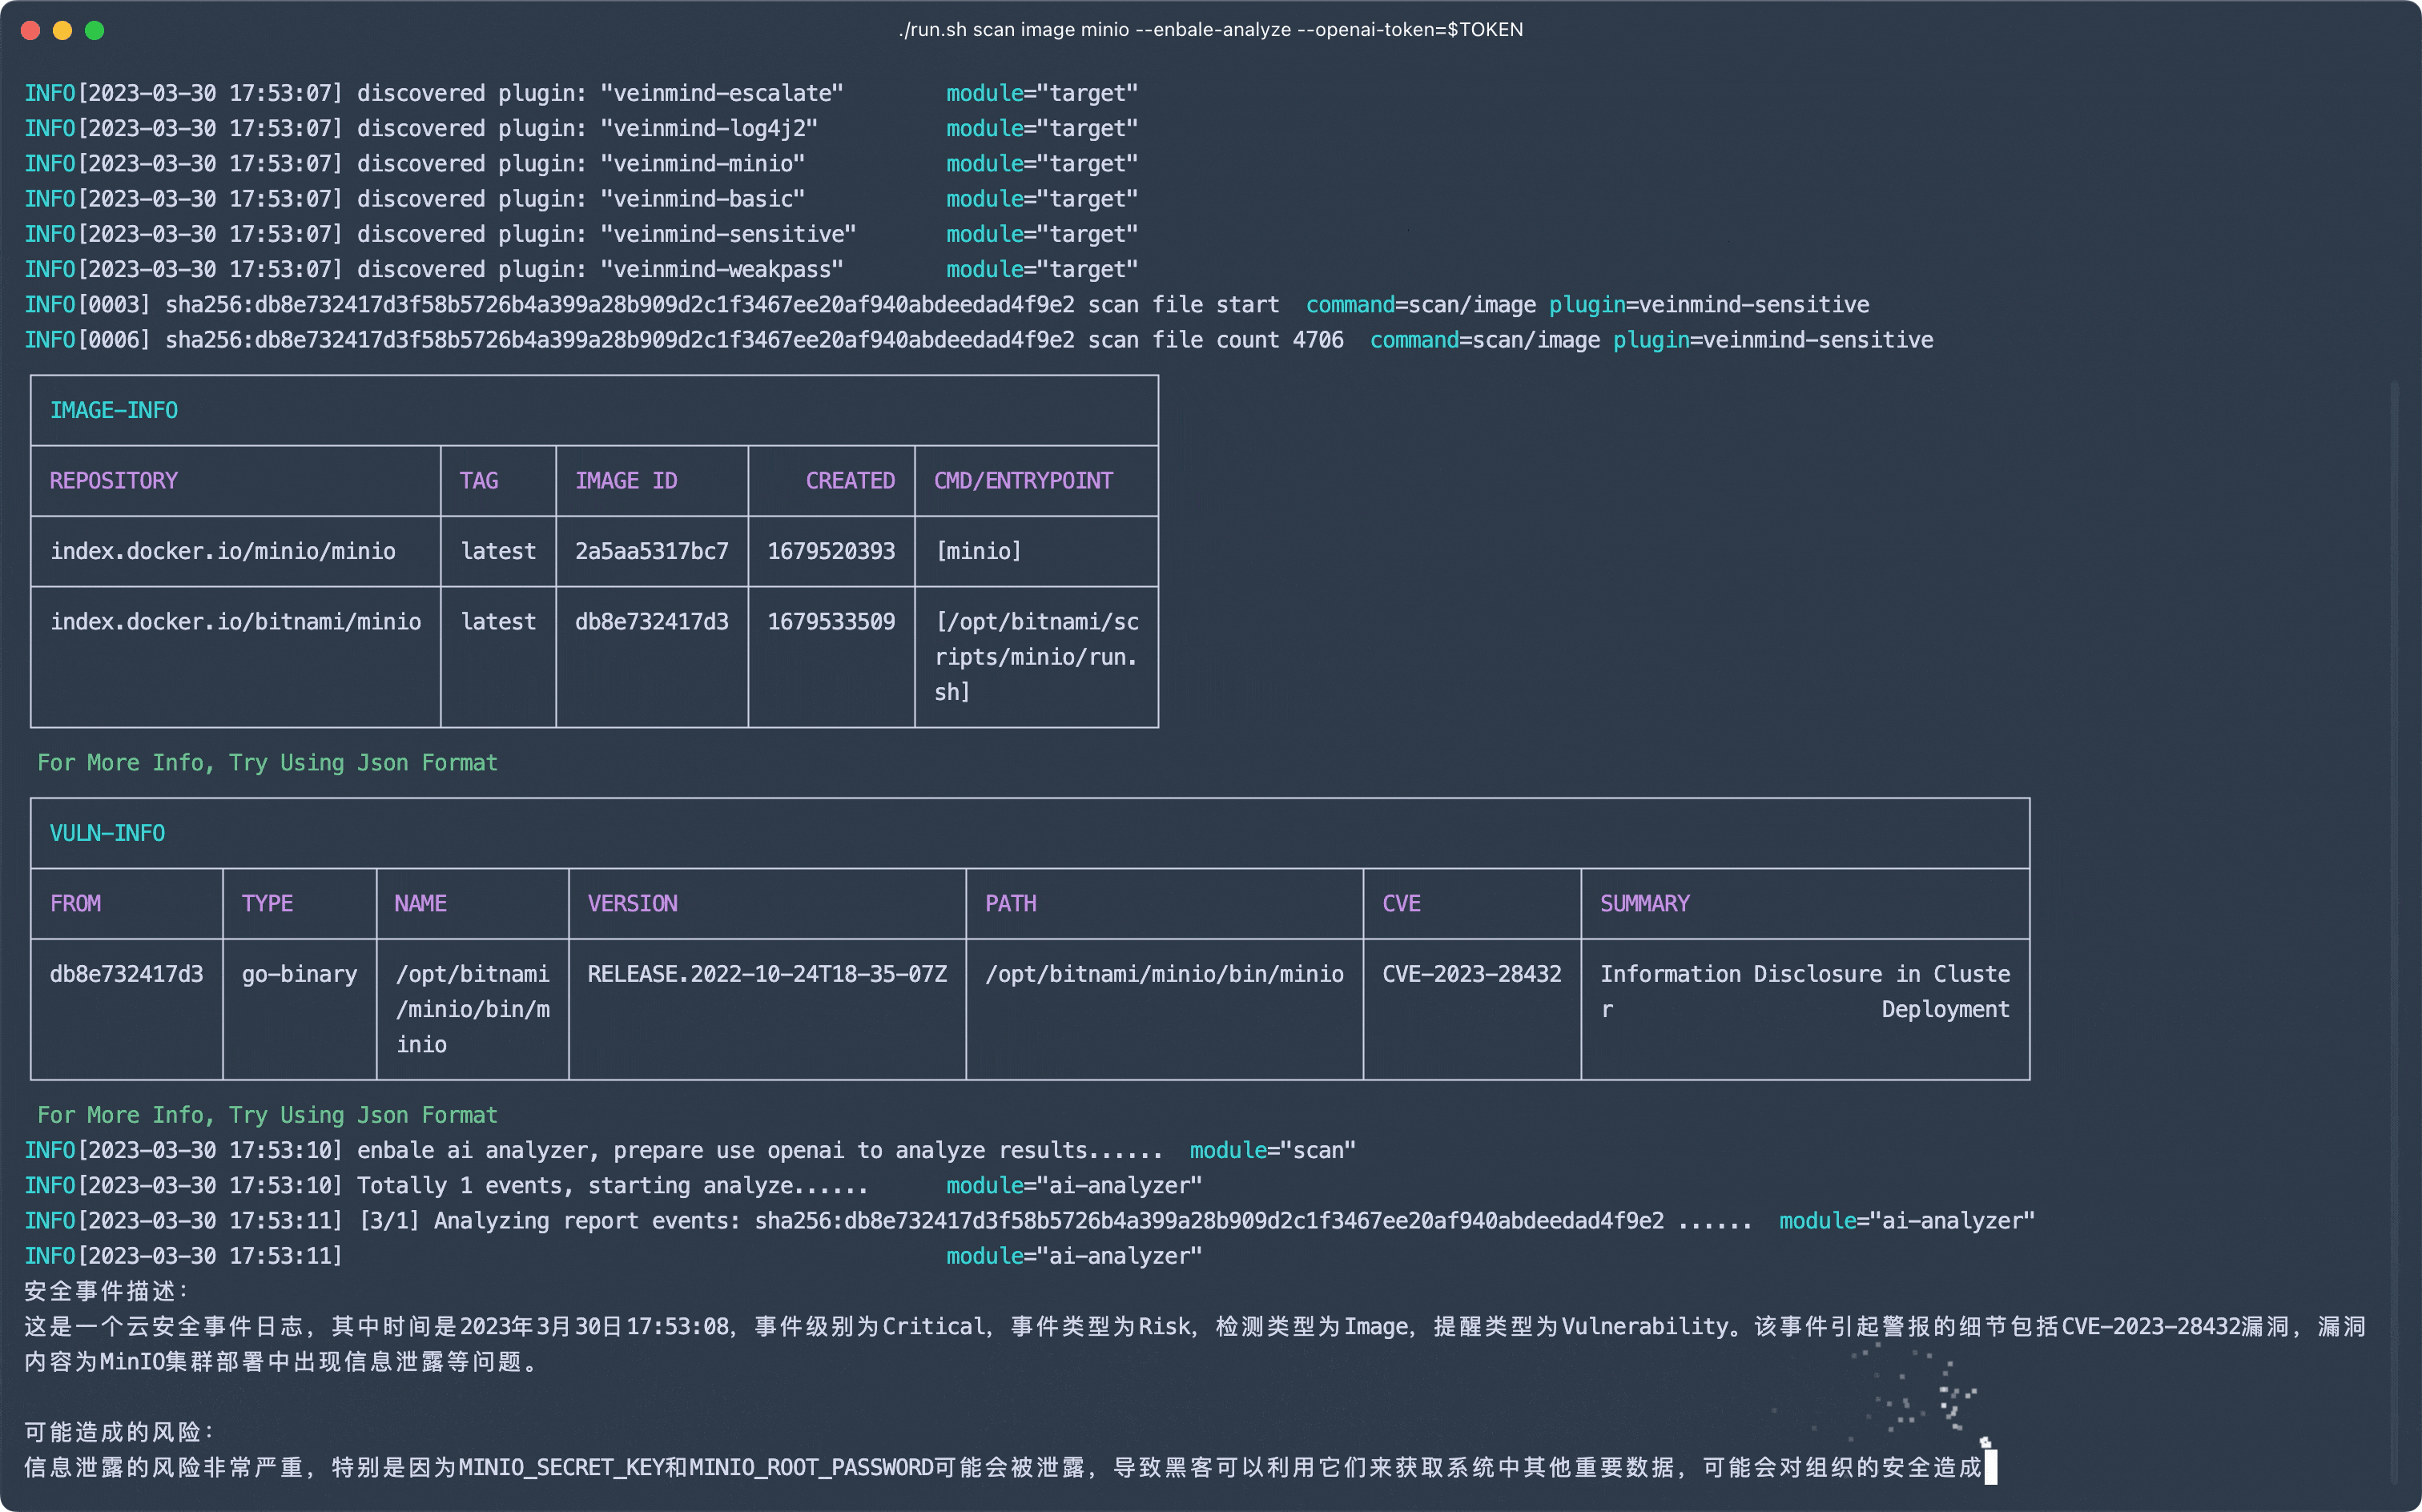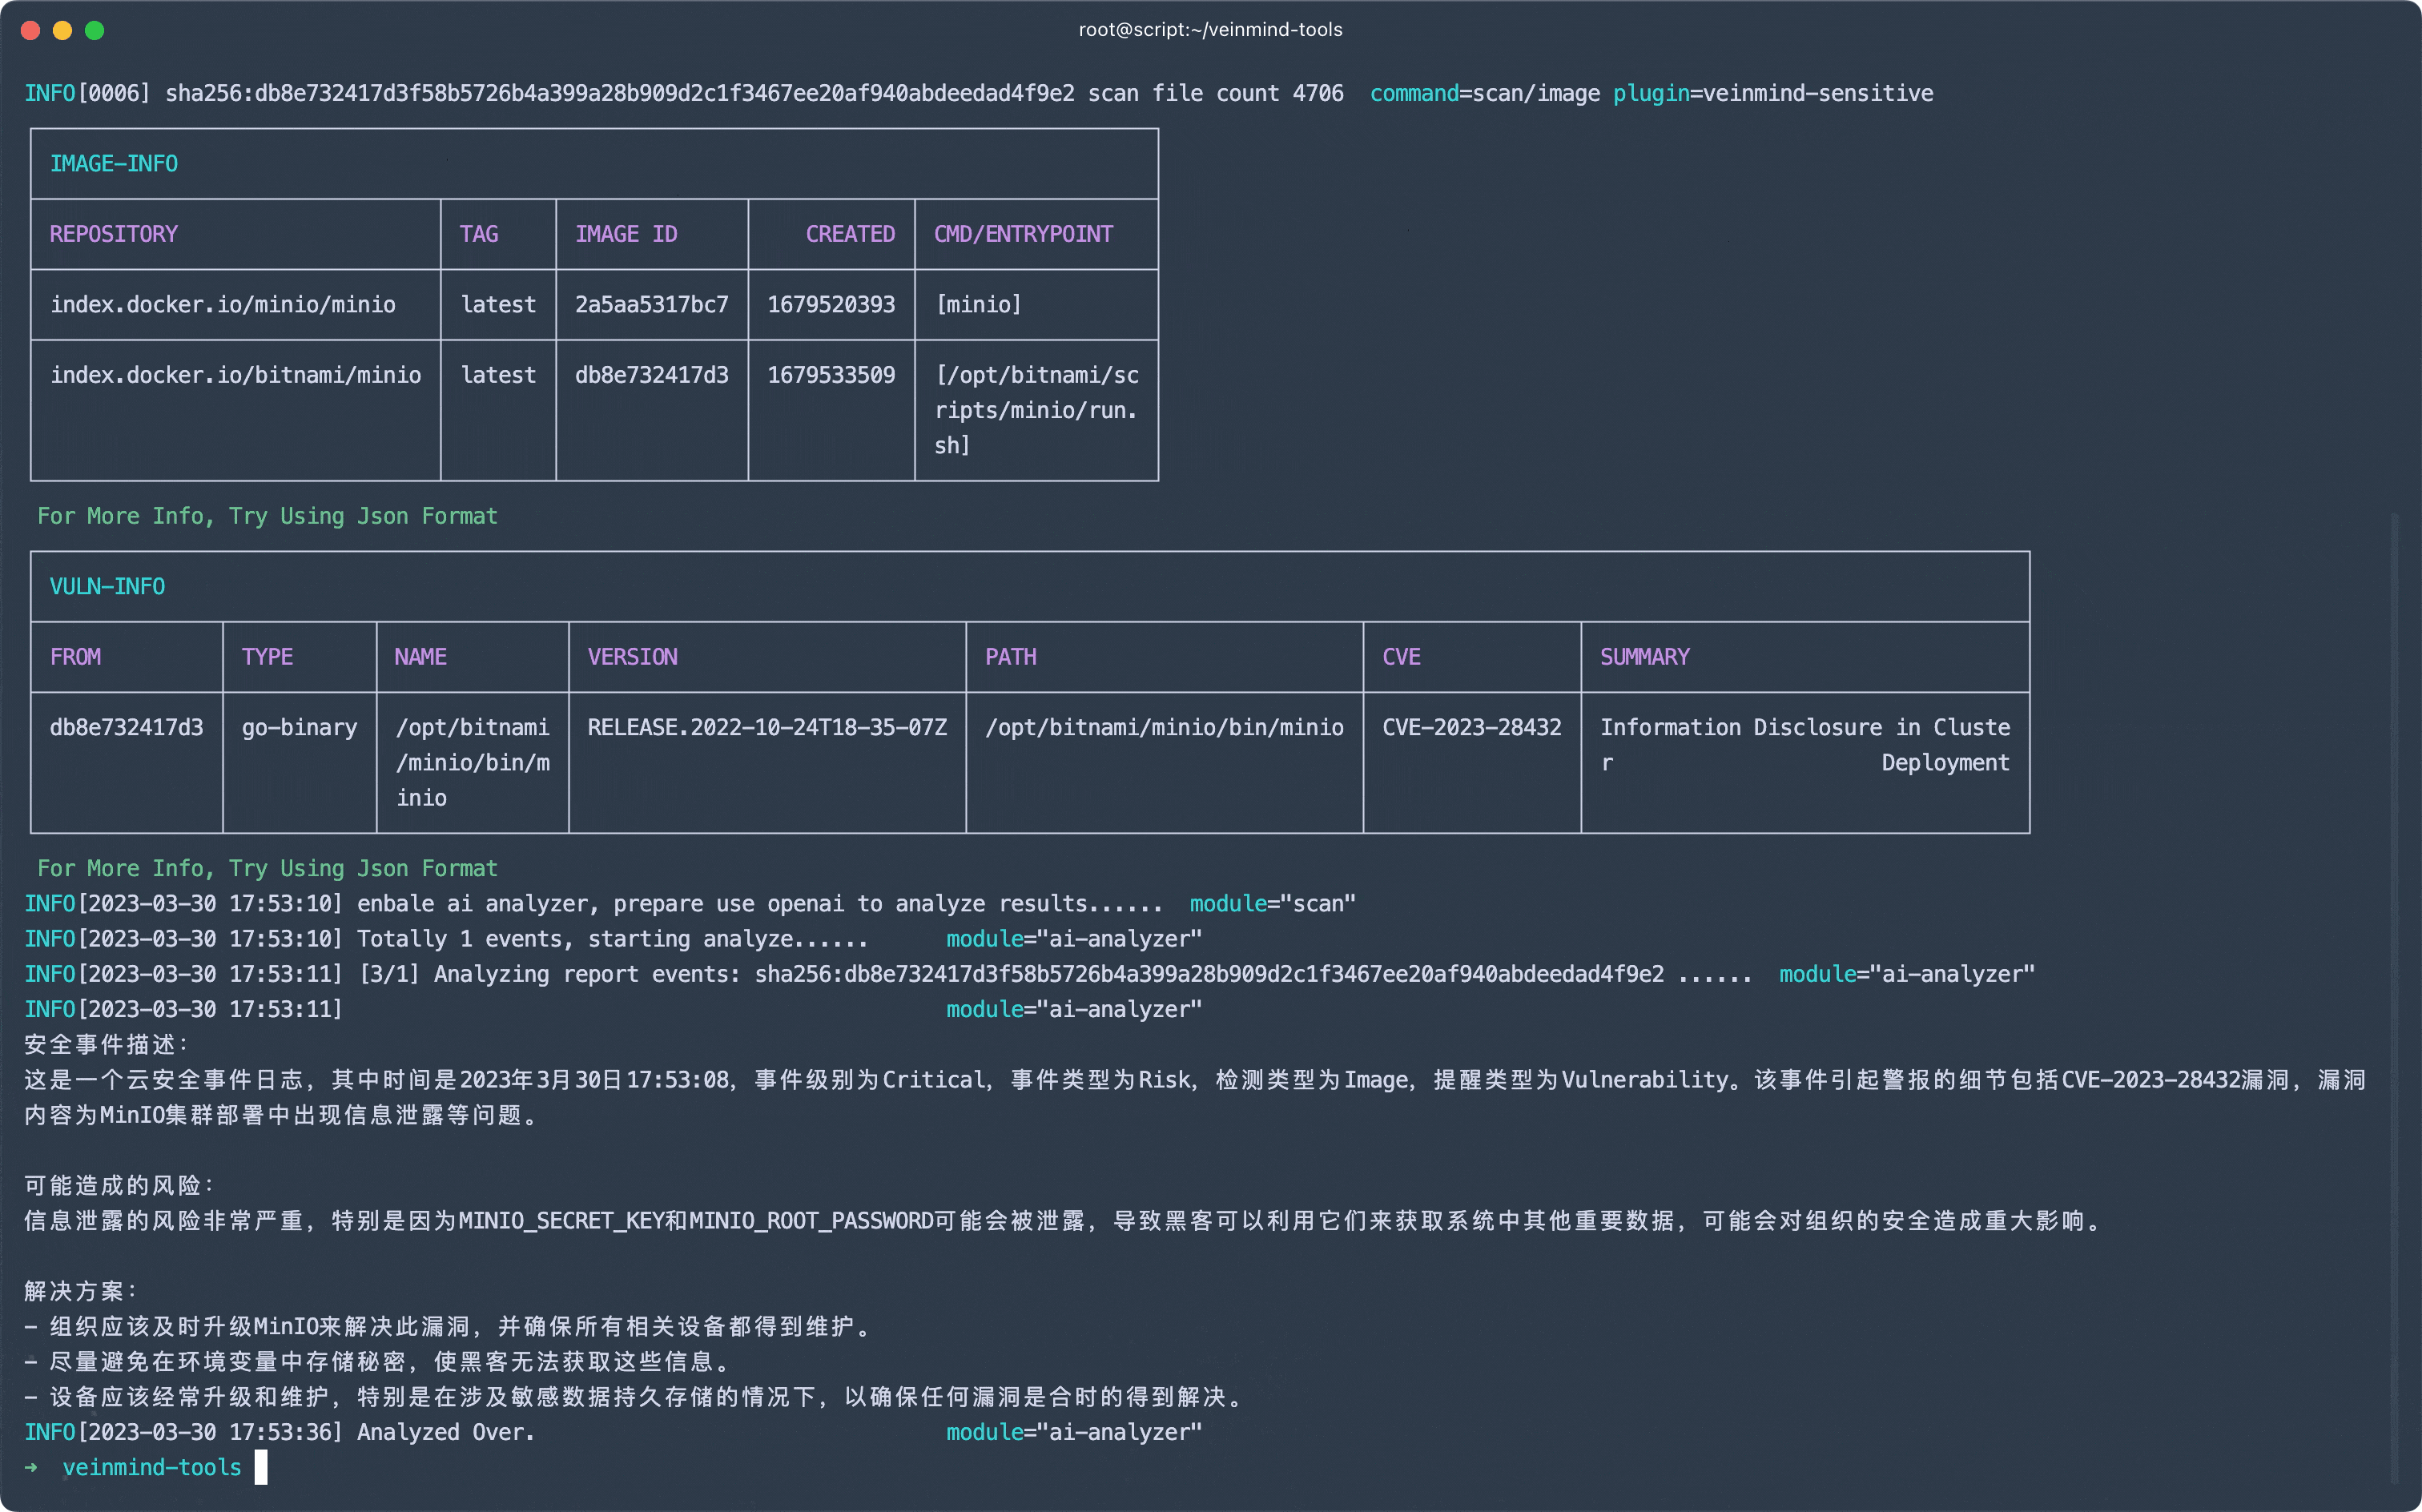
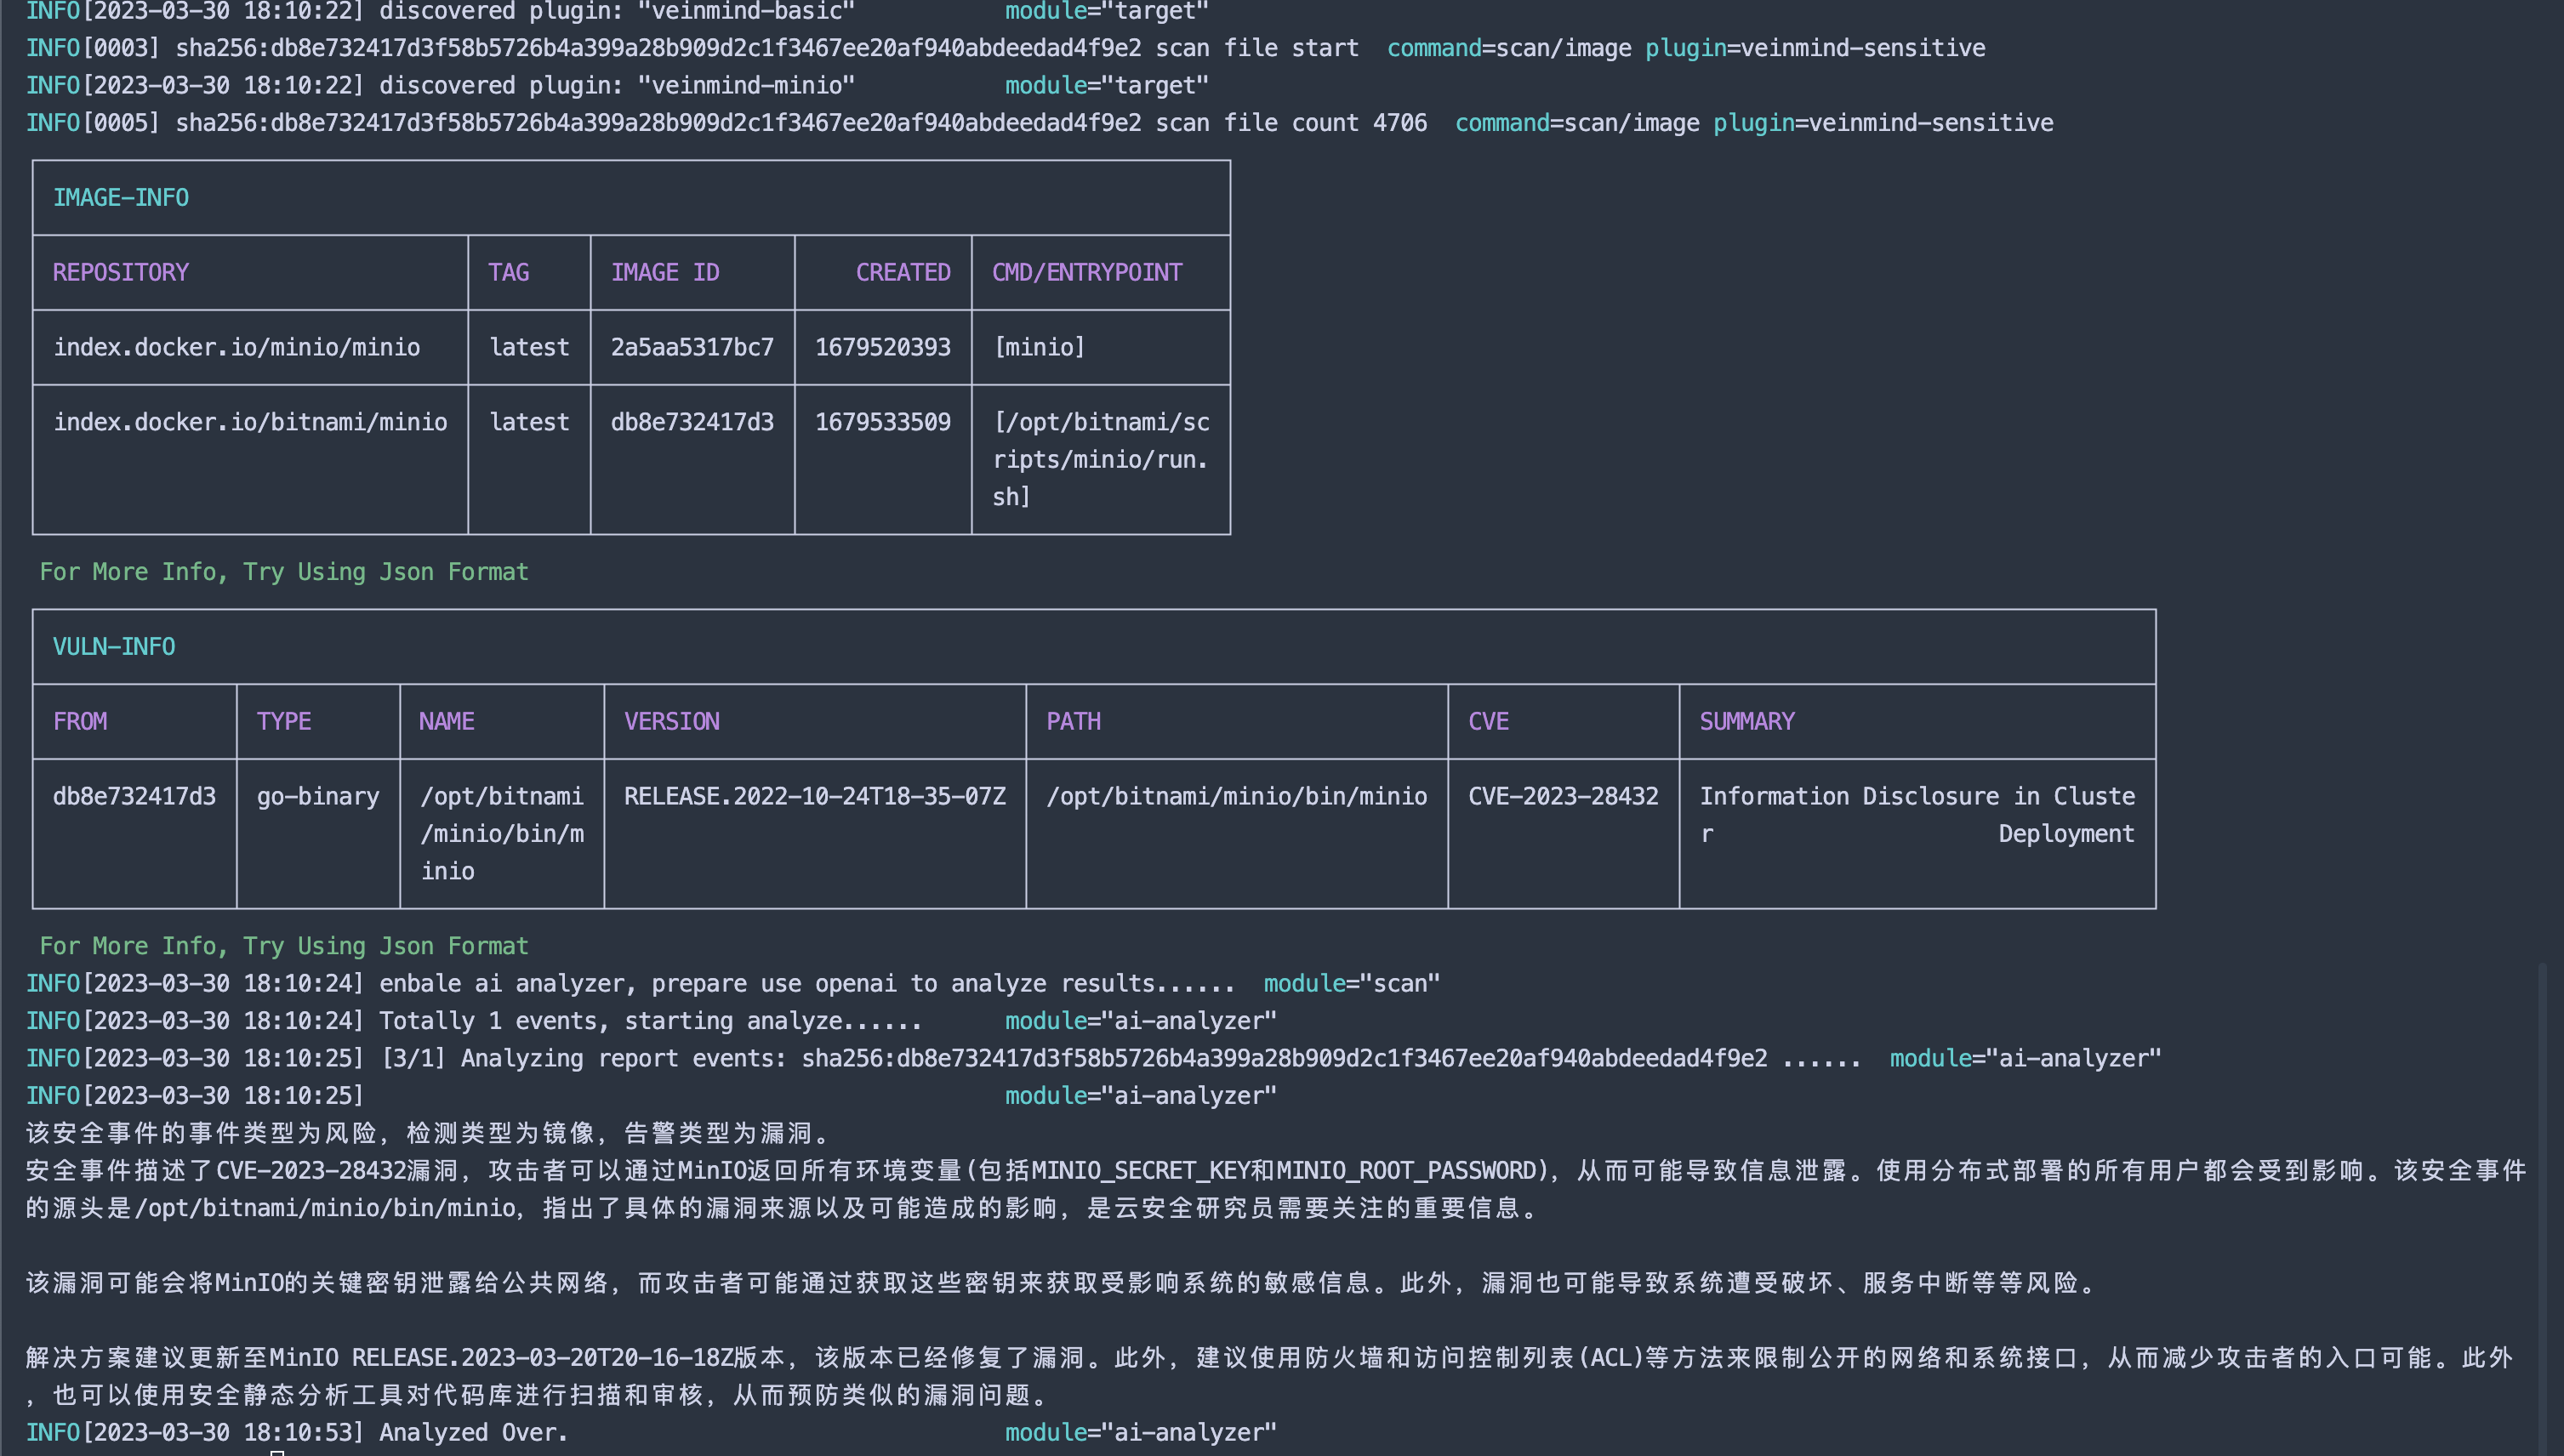
问脉已接入 openai, 可以使用 openai 对扫描的结果进行人性化分析,让您更加清晰的了解本次扫描发现了哪些风险。
docker info
docker pull registry.veinmind.tech/veinmind/veinmind-runner:latest
wget -q https://download.veinmind.tech/scripts/veinmind-runner-parallel-container-run.sh -O run.sh && chmod +x run.sh
./run.sh scan [image/container]
./run.sh scan [image/container] --enable-analyze --openai-token <your_openai_token>
注: 使用 openAI 时,请确保当前网络能够访问openAI 平行容器启动时,需要手动通过 docker run -e http_proxy=xxxx -e https_proxy=xxxx 设置代理(非全局代理的场景下)
./run.sh scan [image/container] --format=html,cli
报告将在当前目录下生成一个
report.html或report.json可以通过,来传入多个报告格式,如--format=html,cli,json将输出三份不同的报告。
| 工具 | 功能 |
|---|---|
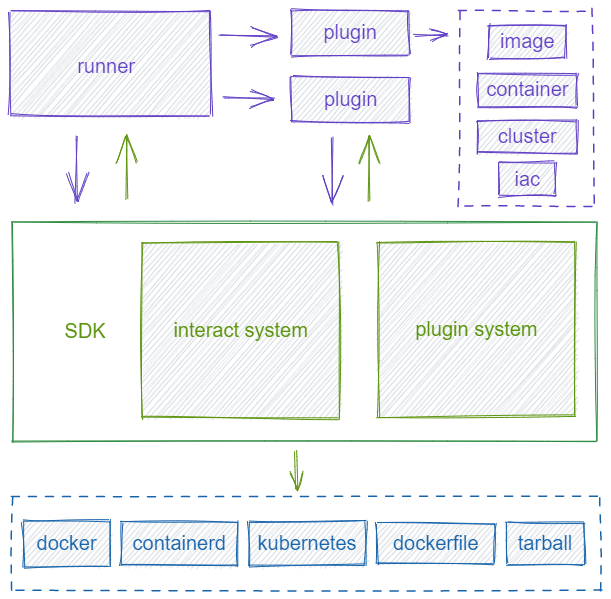
| veinmind-runner | 扫描工具运行宿主 |
| veinmind-malicious | 扫描容器/镜像中的恶意文件 |
| veinmind-weakpass | 扫描容器/镜像中的弱口令 |
| veinmind-log4j2 | 扫描容器/镜像中的log4j2漏洞 |
| veinmind-minio | 扫描容器/镜像中的minio漏洞 |
| veinmind-sensitive | 扫描镜像中的敏感信息 |
| veinmind-backdoor | 扫描镜像中的后门 |
| veinmind-history | 扫描镜像中的异常历史命令 |
| veinmind-vuln | 扫描容器/镜像中的资产信息和漏洞 |
| veinmind-webshell | 扫描镜像中的 Webshell |
| veinmind-unsafe-mount | 扫描容器中的不安全挂载目录 |
| veinmind-iac | 扫描镜像/集群的IaC文件 |
| veinmind-escape | 扫描容器/镜像中的逃逸风险 |
| veinmind-privilege-escalation | 扫描容器/镜像中的提权风险 |
| veinmind-trace | 扫描容器中的入侵痕迹 |
PS: 目前所有工具均已支持平行容器的方式运行
可以通过 example 快速创建一个 veinmind-tools 插件, 具体查看 veinmind-example
| 名称 | 类别 | 是否兼容 |
|---|---|---|
| Jenkins | CI/CD | ✔️ |
| Gitlab CI | CI/CD | ✔️ |
| Github Action | CI/CD | ✔️ |
| DockerHub | 镜像仓库 | ✔️ |
| Docker Registry | 镜像仓库 | ✔️ |
| Harbor | 镜像仓库 | ✔️ |
| Docker | 容器运行时 | ✔️ |
| Containerd | 容器运行时 | ✔️ |
| Kubernetes | 集群 | ✔️ |
veinmind-tools 现已加入 CTStack 社区
veinmind-tools 现已加入 404星链计划









