#1
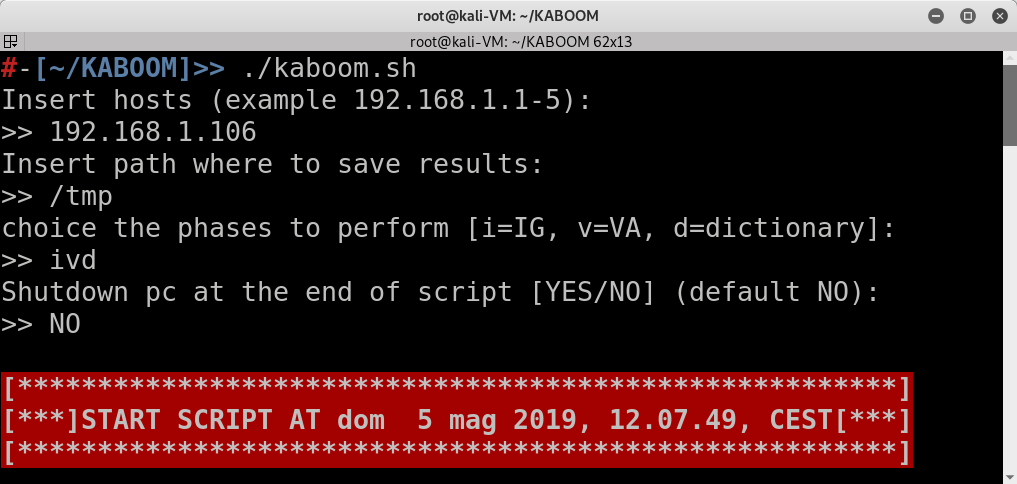
 leviathan36/kaboom
自动化渗透测试工具
 owenpawl/cerberus-re-skill
cerberus-re 是一个面向 Apple 平台的本地逆向工程工作台,用于构建围绕 Ghidra、LLDB 和 Frida 的可重复的三头静态/动态/插桩循环。
 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
 rubo77/log4j_checker_beta
快速检查您的服务器是否易受 CVE-2021-44228 影响
 thegejr/springshell
Spring4Shell - Spring Core 远程代码执行 - CVE-2022-22965
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882未授权RCE漏洞利用,包含补丁绕过、命令执行和webshell部署,用于渗透测试。
 awakened1712/cve-2019-11932
简单PoC,用于利用libpl_droidsonroids_gif中decoding.c的DDGifSlurp函数中的WhatsApp双重释放漏洞。
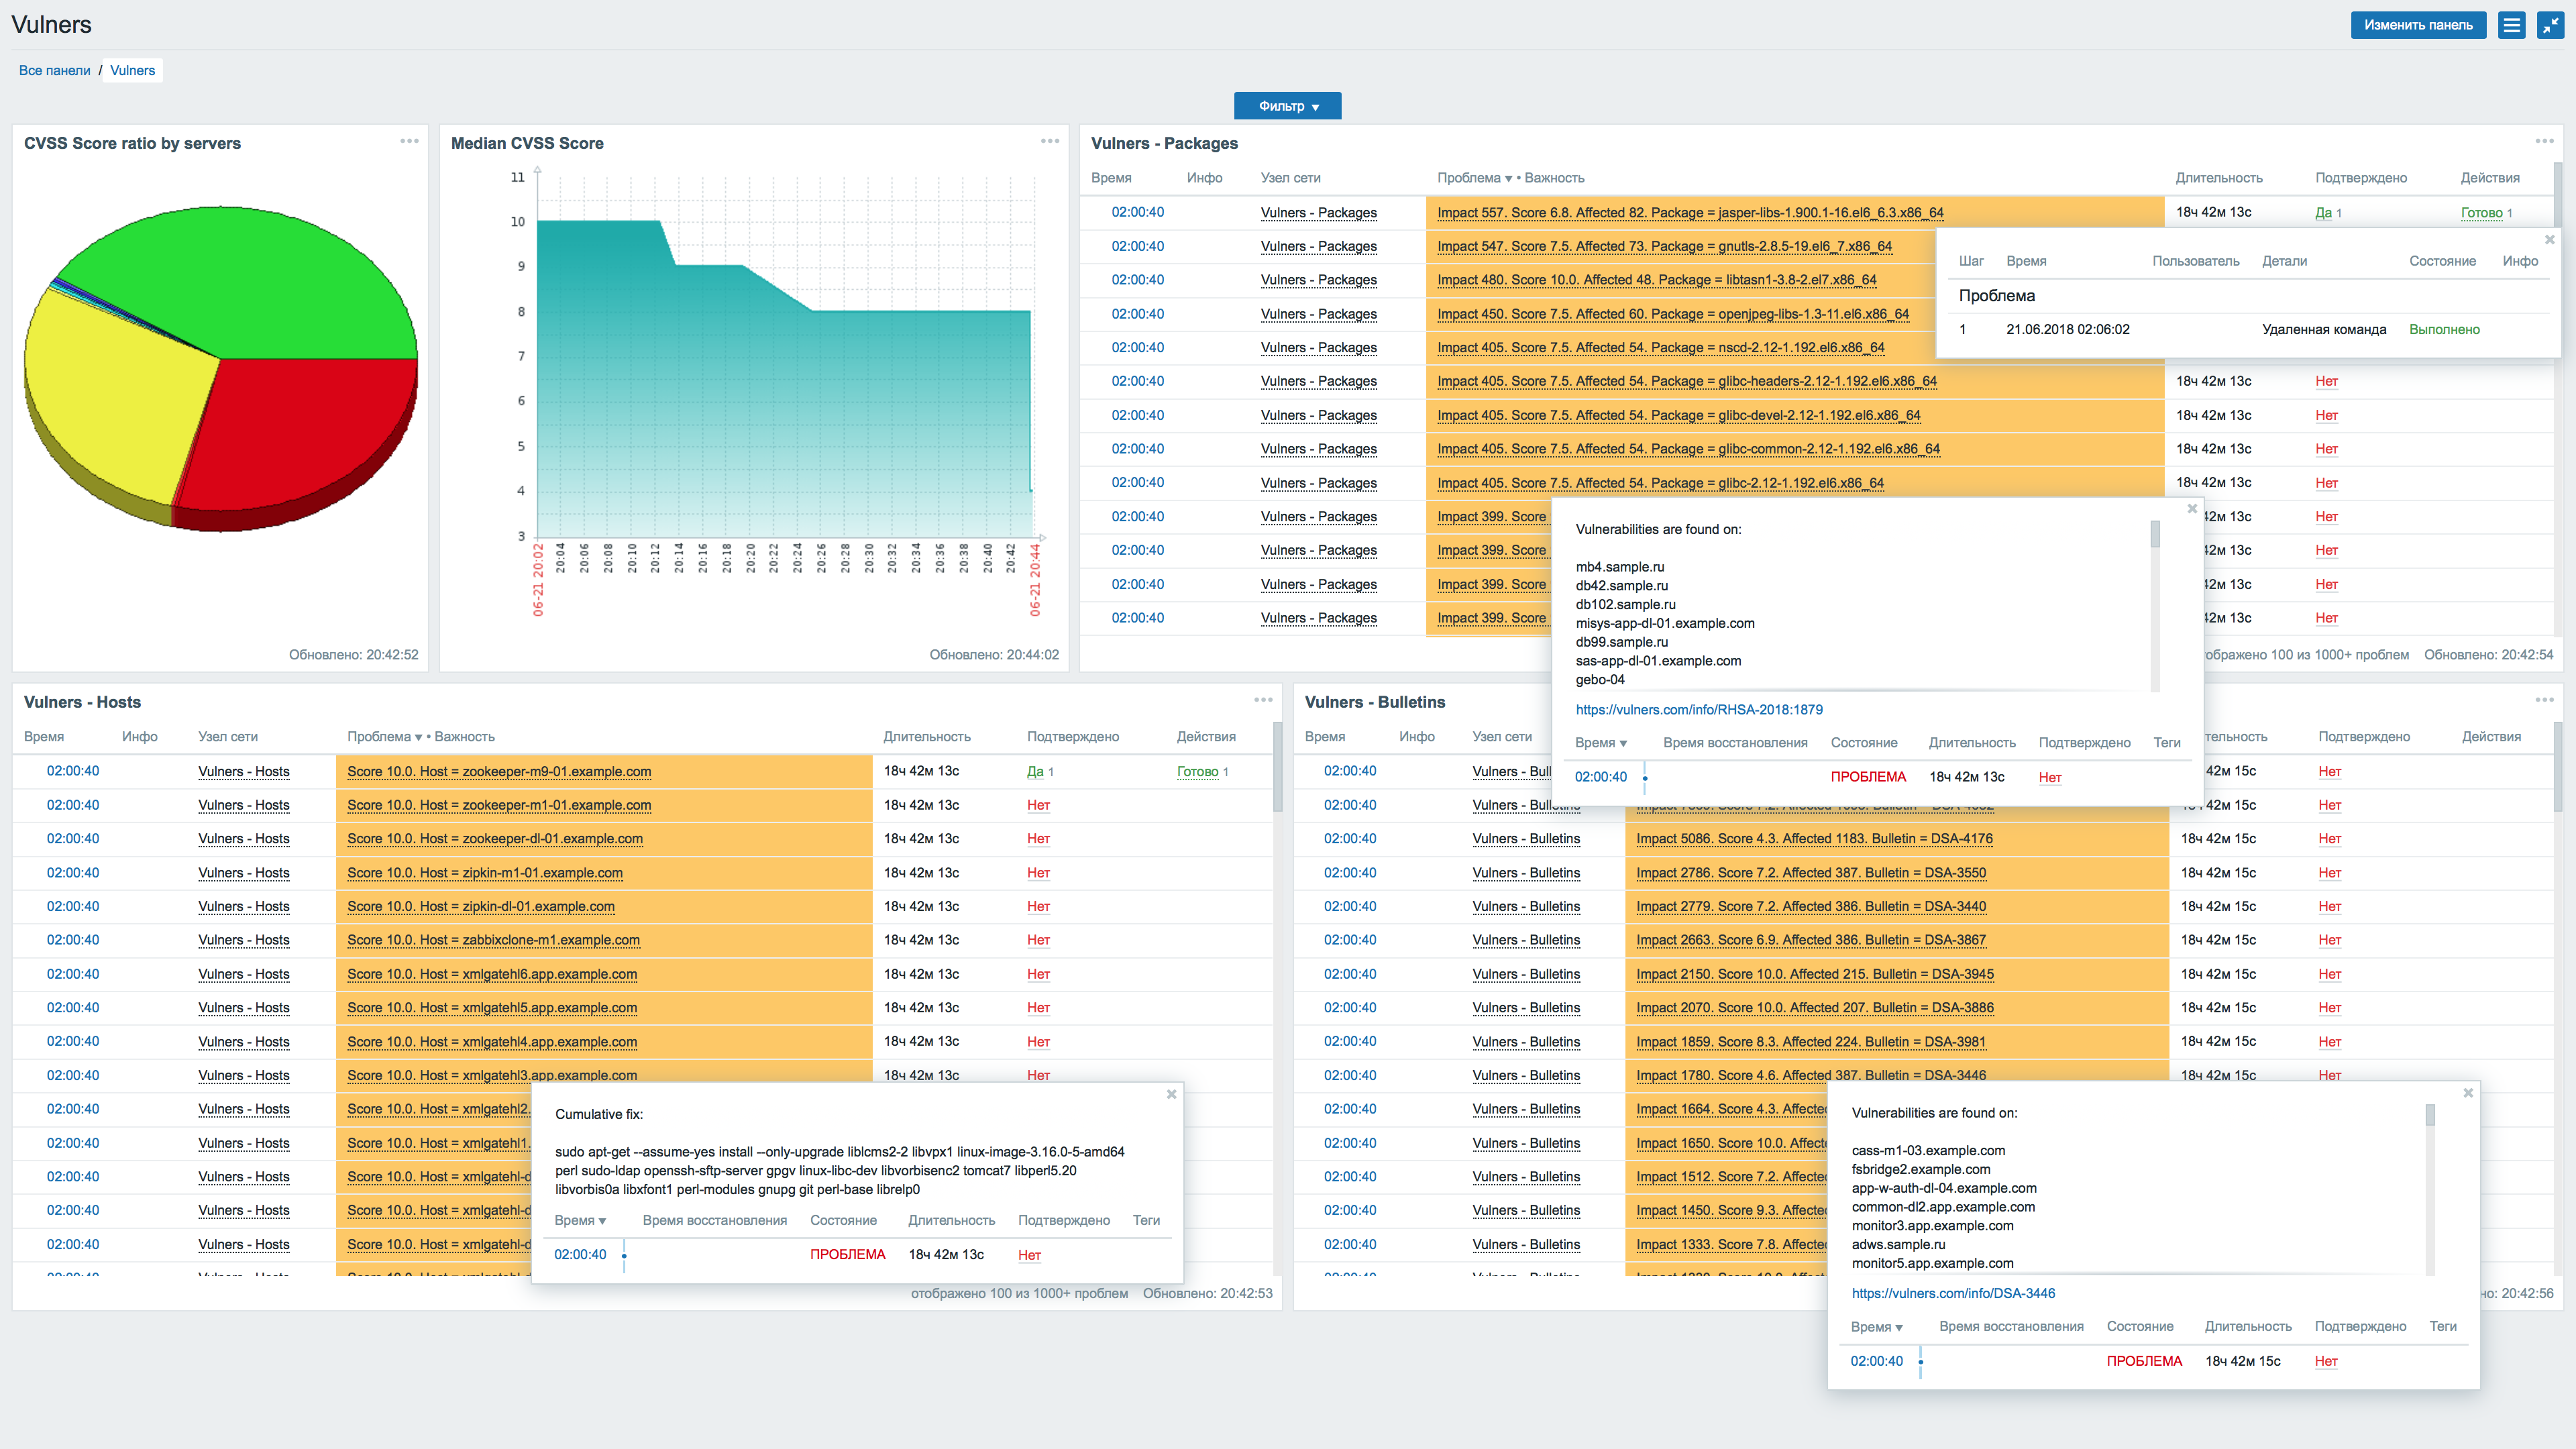 vulnerscom/zabbix-threat-control
Zabbix 漏洞评估插件
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 自动触发有效载荷与加密方法
 owasp/serverless-goat
OWASP ServerlessGoat:一个演示常见无服务器安全漏洞的无服务器应用。
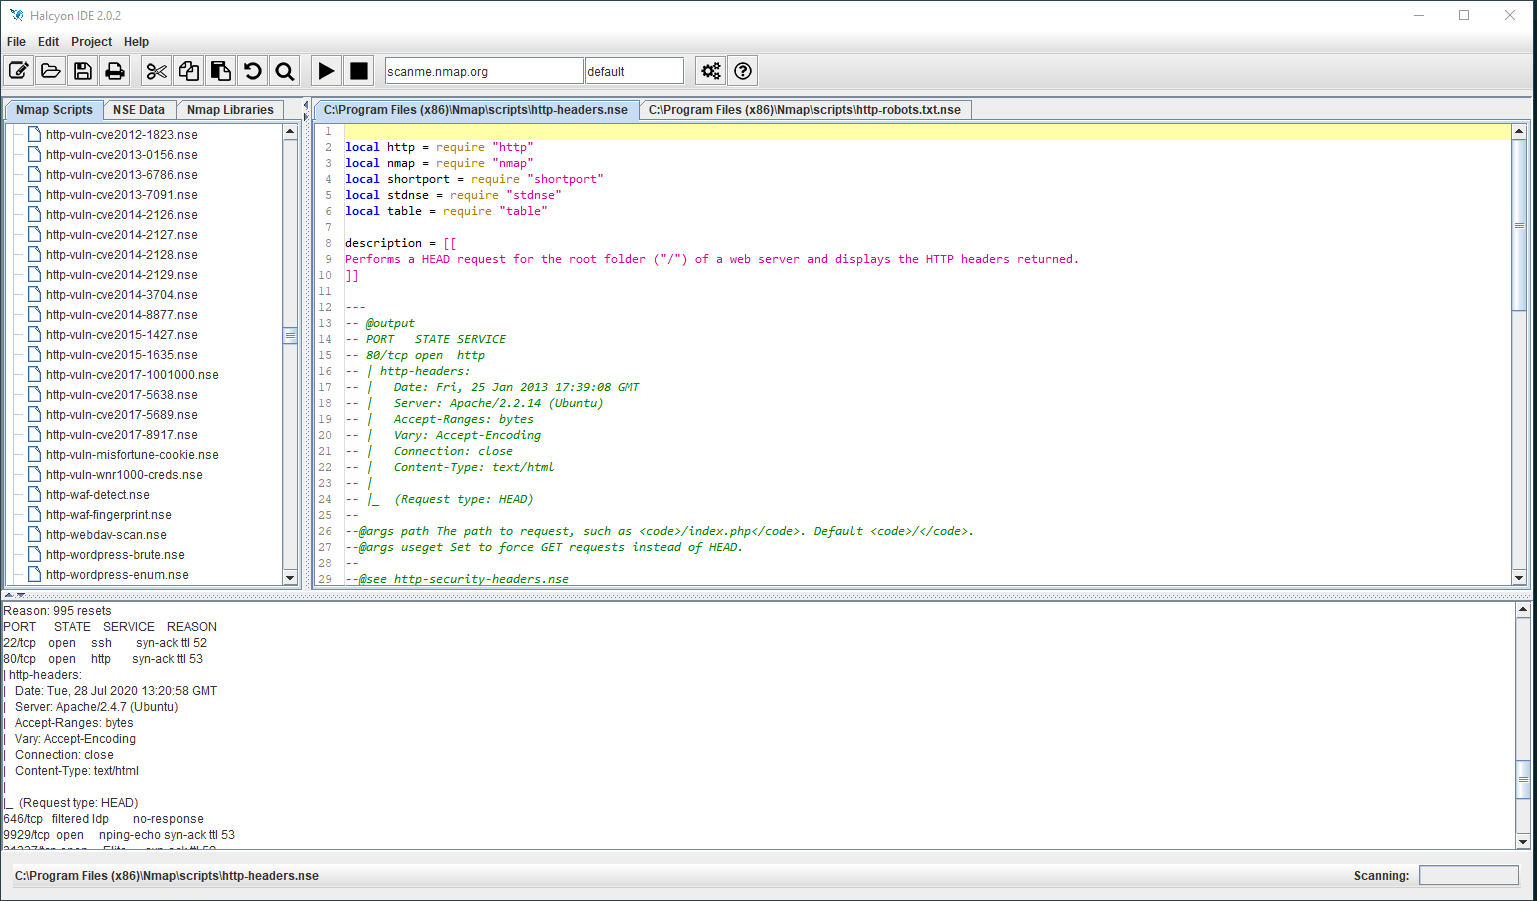 s4n7h0/halcyon-ide
首个用于 Nmap 脚本(NSE)开发的集成开发环境。
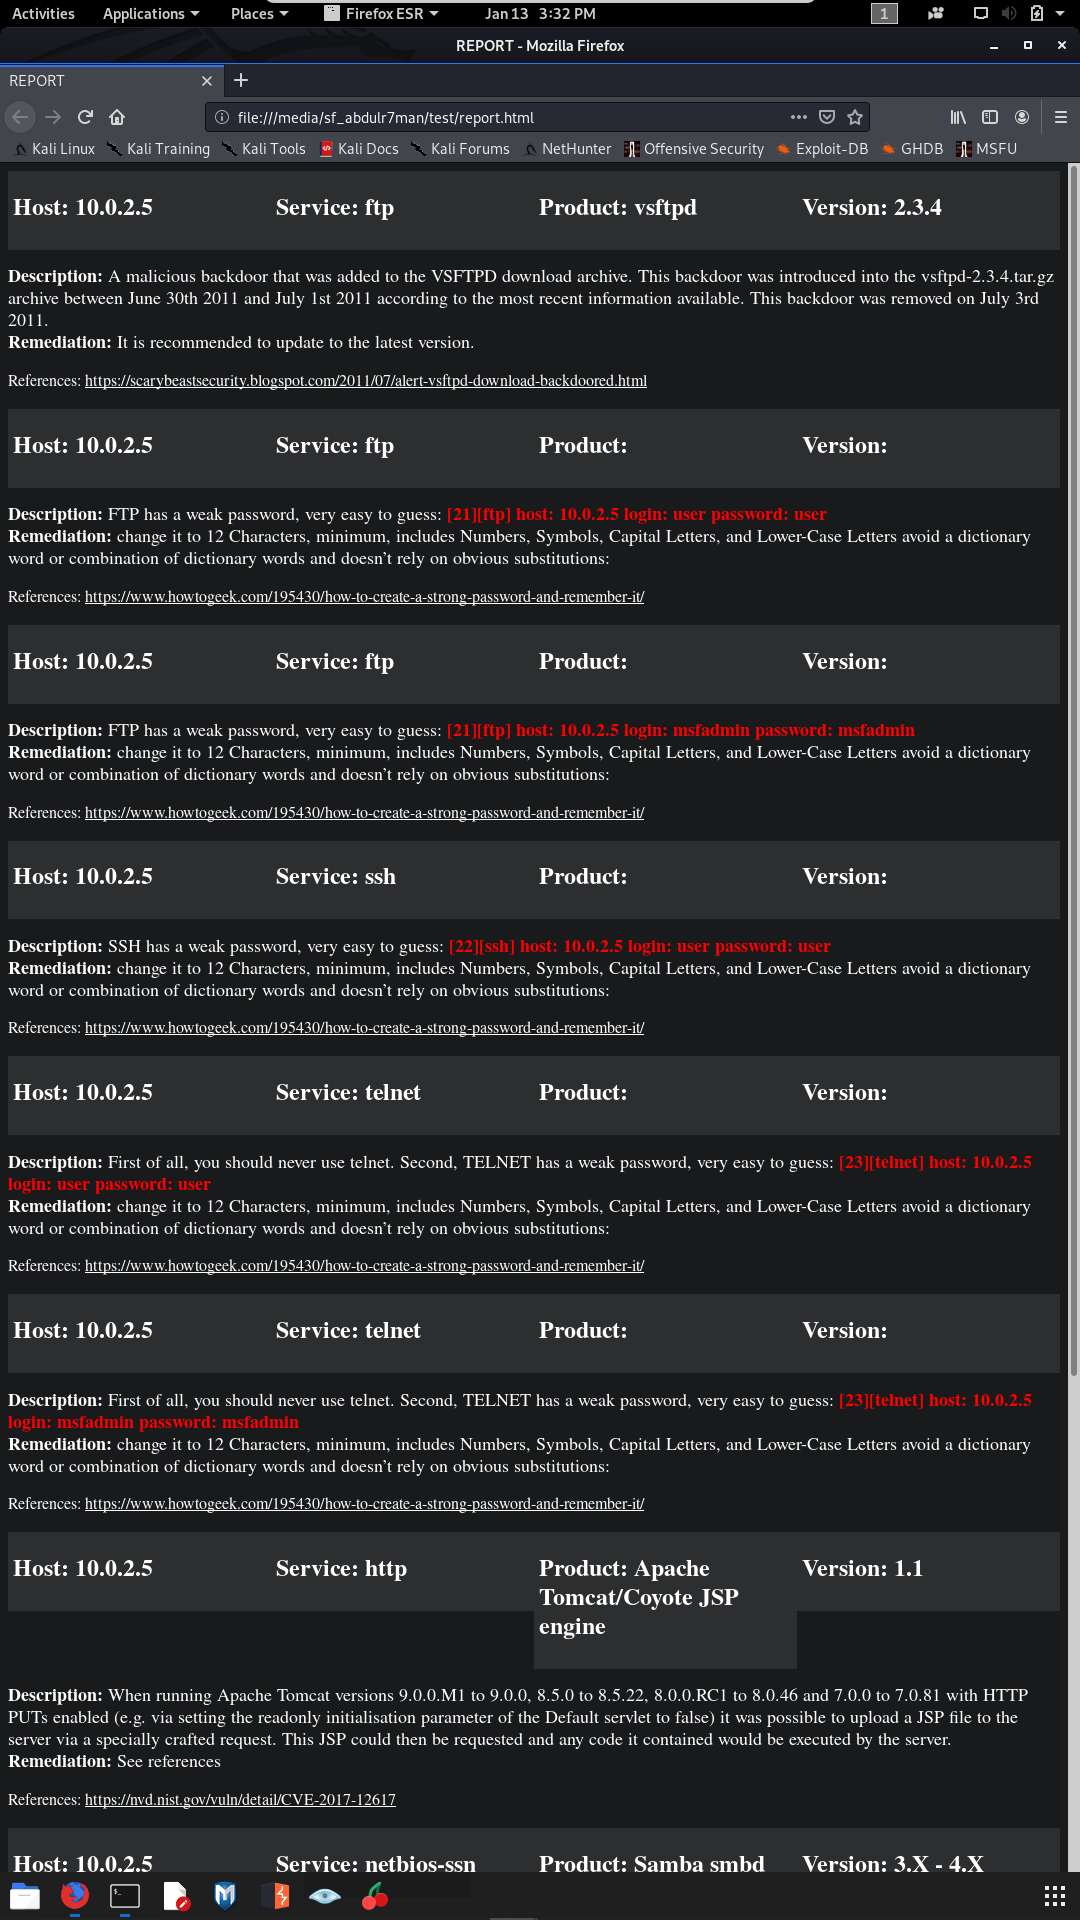 abdulr7mann/hackerenv
自动渗透测试工具,可扫描IP、端口和漏洞,执行漏洞利用,并提供交互式shell以及HTML/DOCX格式的报告。
 aws/http-desync-guardian
分析HTTP请求以降低HTTP解同步攻击的风险(HTTP请求走私/拆分的前兆)。
 k8scout/k8scout
将一个单一的二进制文件放入一个被攻破的Kubernetes pod中,立即映射出所有现实的攻击路径:集群管理员、节点逃逸、秘密窃取和云IAM接管。
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 是一个便捷的 Python 脚本,为渗透测试人员和安全研究人员提供了一种快速有效的方式来测试 Microsoft .NET Framework RCE。它可以生成恶意 RTF 文件,并在无需任何复杂配置的情况下向受害者投递…
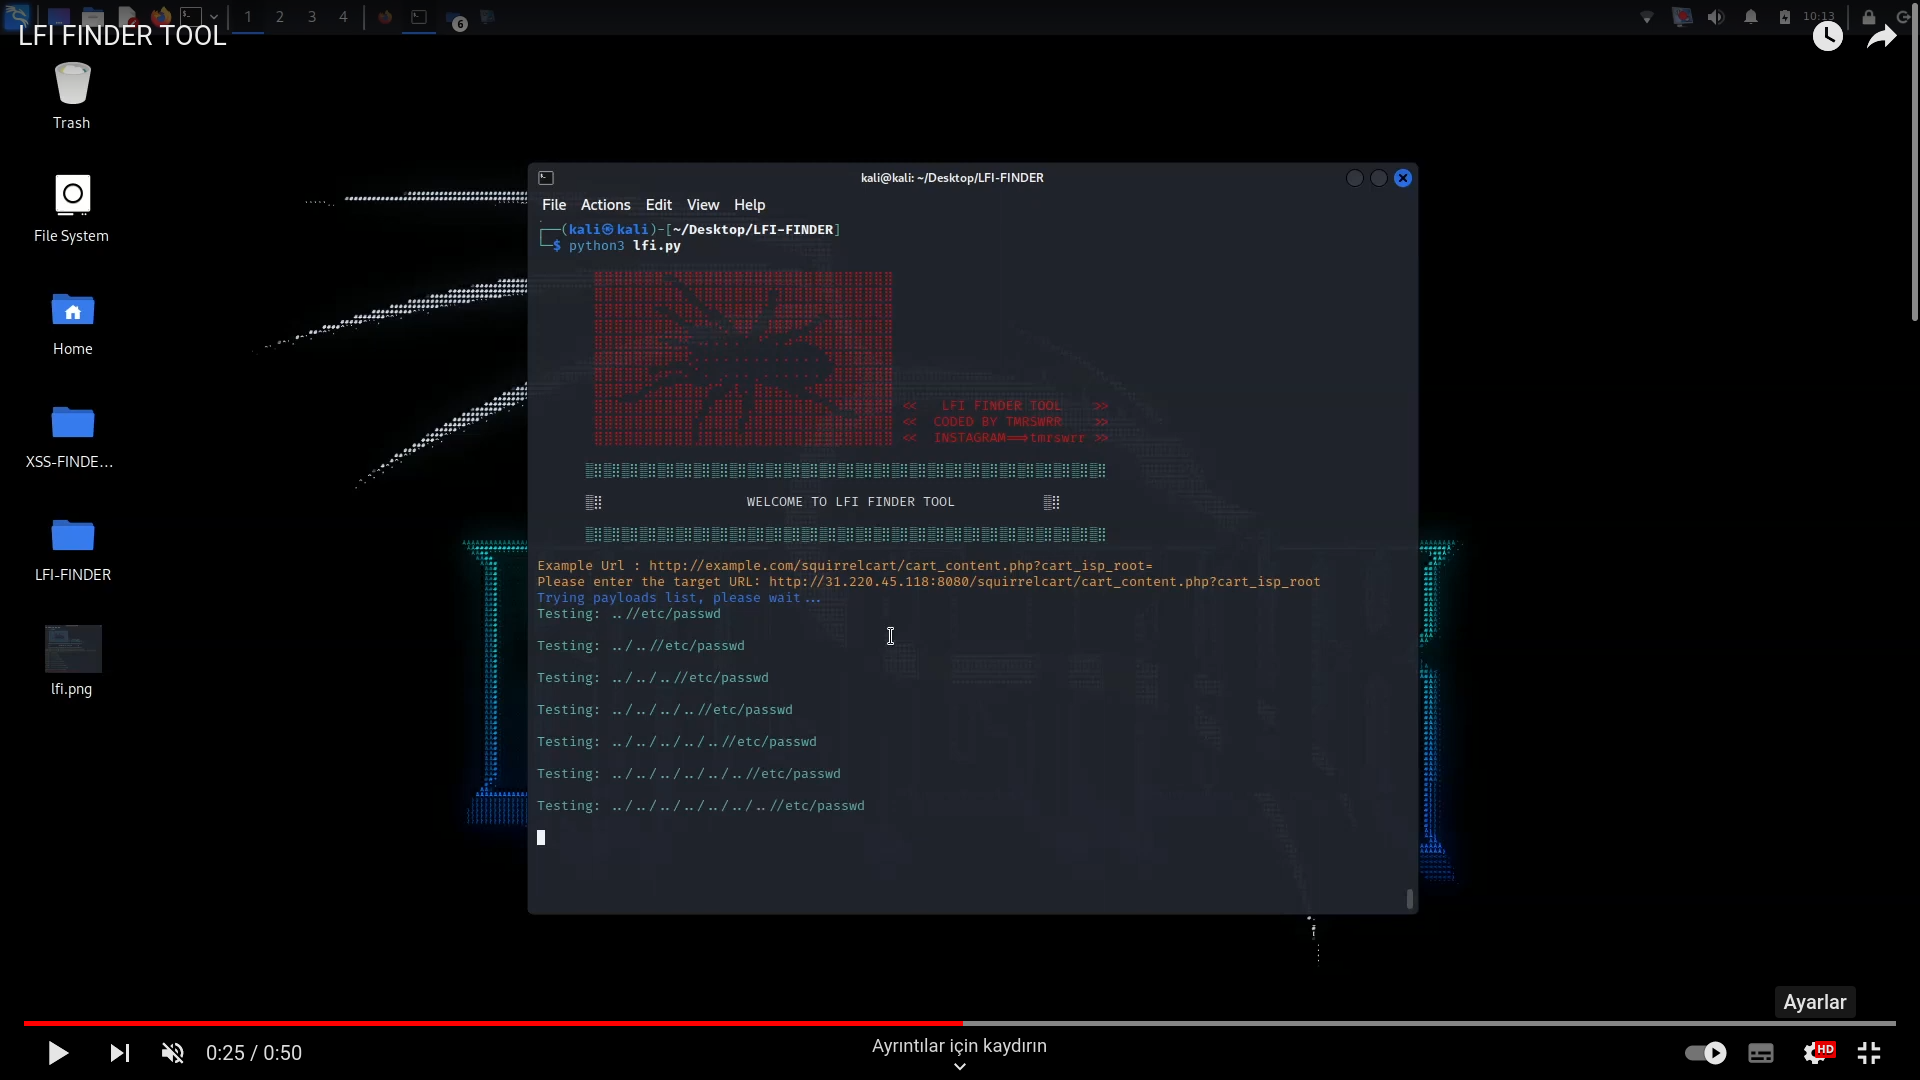 capture0x/lfi-finder
通过分析URL并使用geckodriver测试payload,自动扫描web应用程序中的本地文件包含(LFI)漏洞。