#1
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: 通过RAR/ZIP解压及.library-ms文件泄露NTLM哈希
 horizon3ai/cve-2022-40684
一个针对 CVE-2022-40684 的概念验证利用,影响 Fortinet FortiOS、FortiProxy 和 FortiSwitchManager。
 dzonerzy/gowapt
Go Web应用程序渗透测试
 its-arun/cve-2022-39197
针对 CVE-2022-39197 的概念验证漏洞利用,可通过经 HTTP 分发的恶意 SVG 载荷对 CobaltStrike <= 4.7.1 实现远程代码执行。
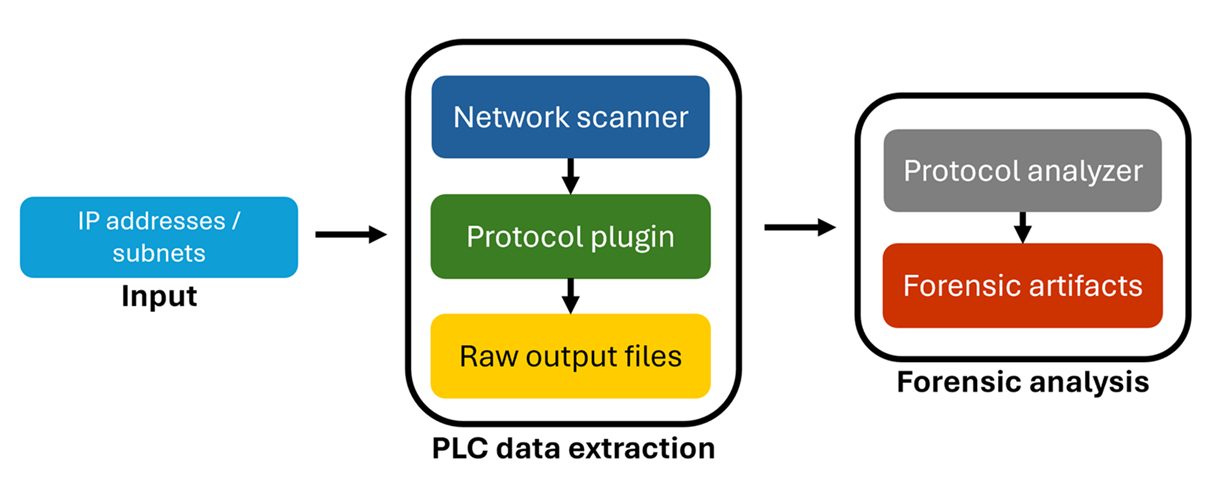 microsoft/ics-forensics-tools
开源取证框架,用于分析工业PLC元数据和项目文件。扫描ICS环境中的可疑工件,以支持事件响应和手动调查。
 trustedsec/spoonmap
用于大规模端口发现、主机发现、横幅抓取以及跨内部或外部网络的基于NSE的漏洞扫描的masscan和nmap的Python封装。
 teycir/burpapisecuritysuite
用于API安全测试的Burp Suite扩展,支持15种攻击类型、108+种payload、智能模糊测试、BOLA/IDOR检测、AI集成和自动化侦察。支持REST/GraphQL/SOAP API,可集成Nuclei、Turbo Intruder和外部工具。覆盖OWASP API Top 10。

 last-emo-boy/rikune
MCP 服务器,用于逆向工程 Windows 可执行文件和二进制格式。结合静态分类、Ghidra 辅助的功能恢复、插件驱动工具、工件管理以及可选的隔离 Windows 运行时执行。
 opaxial/cve-2026-9830
CVE-2026-9830 概念验证
 cisagov/kev-data
将 CISA 的已知被利用漏洞(KEV)目录镜像为 CSV 和 JSON 格式,并附带 JSON schema,从而支持对 KEV 更新进行程序化访问和提交历史跟踪。
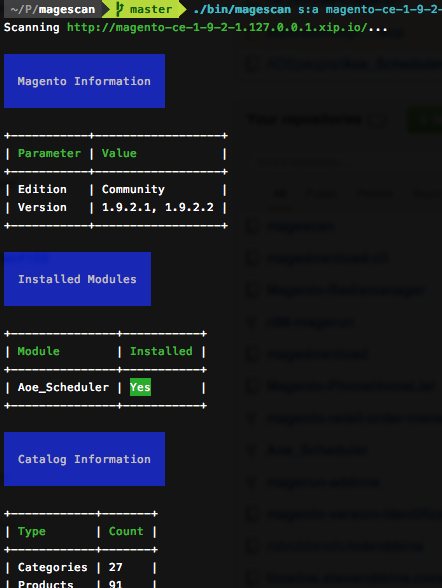 steverobbins/magescan
扫描 Magento 站点以获取信息
 johackim/docker-hacklab
我的个人黑客实验室,创建你自己的。

 liuk3r/cve-2023-32233
CVE-2023-32233:Linux内核中的安全漏洞
 garatc/bitunlocker
降级攻击 for CVE-2025-48804