
 #1

 neex/http2smugl
检测并利用通过HTTP/2到HTTP/1.1转换产生的HTTP请求走私漏洞,使用自动化头部走私技术识别后端解析差异。
 b1n4r1b01/n-days
精选的 iOS 内核与用户态漏洞利用 PoC 和 writeup 合集,涵盖在野利用及已研究的 CVE,包含基于二进制差异比对的漏洞分析。
 legit-labs/legitify
检测并修复所有 GitHub 和 GitLab 资产中的错误配置和安全风险
 imperva/automatic-api-attack-tool
Imperva 的可定制 API 攻击工具将 API 规范作为输入,生成并运行基于该规范的攻击作为输出。
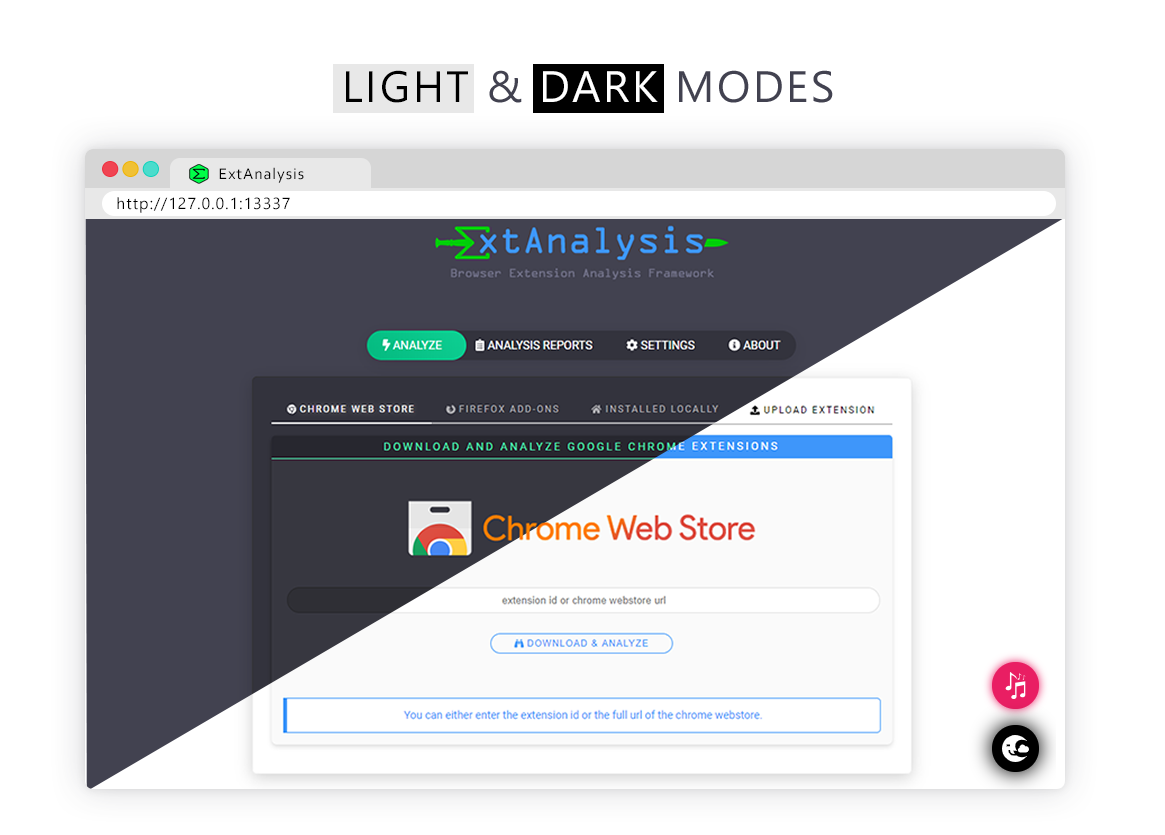 tuhinshubhra/extanalysis
浏览器扩展分析框架 - 扫描、分析 Chrome、firefox 和 Brave 扩展以发现漏洞和情报
 harbor-framework/terminal-bench-2
评估AI代理在真实世界任务中的基准,包括漏洞修复、代码调试以及在容器化环境中的蛋白质组装。被前沿实验室用于衡量代理能力。
 seekbytes/ipa
用于深入分析 PDF 文件的 GUI 分析器。检测恶意载荷、理解对象关系,并提取关键信息以进行威胁分析。

 exploit-database/exploitdb
exploitdb // 官方 Exploit-Database 仓库
 cckuailong/jndi-injection-exploit-plus
生成可用的JNDI注入链接和反序列化payload,包含80多个gadget,支持RMI、LDAP和HTTP服务器,用于自动化漏洞测试。

 caster0x00/above
被动网络安全嗅探器,分析28种协议(ARP、STP、OSPF、VLAN、SCADA),在不产生流量的情况下检测网络设备中的漏洞。
 guelfoweb/peframe
PEframe 是一款开源工具,用于对可移植可执行(PE)恶意软件和恶意的 MS Office 文档进行静态分析。
 group3r/group3r
在AD组策略中发现漏洞,但要比Grouper2做得更好。
 eilonh/s3crets_scanner
自动扫描器,用于查找意外上传到公共S3存储桶中的秘密(API密钥、凭证),使用truffleHog3进行检测,支持定时或按需扫描。

 mcgill-dmas/kam1n0-community
可扩展的汇编分析平台,用于索引、克隆搜索和可执行文件分类,跨多种架构采用静态、动态及机器学习技术。
 ghostvectoracademy/dllhijackhunter
自动化的DLL劫持发现、验证和确认。将本地错误配置转化为武器化的、已确认的攻击路径。









