
 #1


 chiefautism/privacy-parser
OpenAI 隐私过滤器的逆向版本。相同的 1.5b 模型,返回结构化的 PII 片段而非进行掩码处理

 dev-2null/adcollector
一款轻量级工具,可快速从 Active Directory 环境中提取有价值的信息,适用于攻击与防御场景。
 0xdea/ghidra-scripts
精选的 Ghidra 脚本,用于自动化逆向工程和漏洞分析:定位不安全函数、提取反编译器伪代码、修复 Objective-C 交叉引用以及解析 MIPS 系统调用。
 federicodotta/java-deserialization-scanner
用于检测和利用 Java 反序列化漏洞的 Burp Suite 一体化插件
 byt3bl33d3r/offensivedlr
包含研究笔记及武器化 .NET 的 DLR 的 PoC 代码的工具箱

 scumjr/dirtycow-vdso
Dirty COW(CVE-2016-5195)的PoC

 stamusnetworks/scirius
Suricata规则集管理、威胁狩猎和规则调优的Web界面,具备多源订阅聚合、转换和活动统计功能。
 0x4d31/burpa
Burp-Automator:一款集成 Slack 的 Burp Suite 自动化工具。可与 Jenkins 和 Selenium 结合使用,自动化动态应用程序安全测试(DAST)。
 intellabs/kafl
针对完整虚拟机内核/驱动目标的模糊测试器
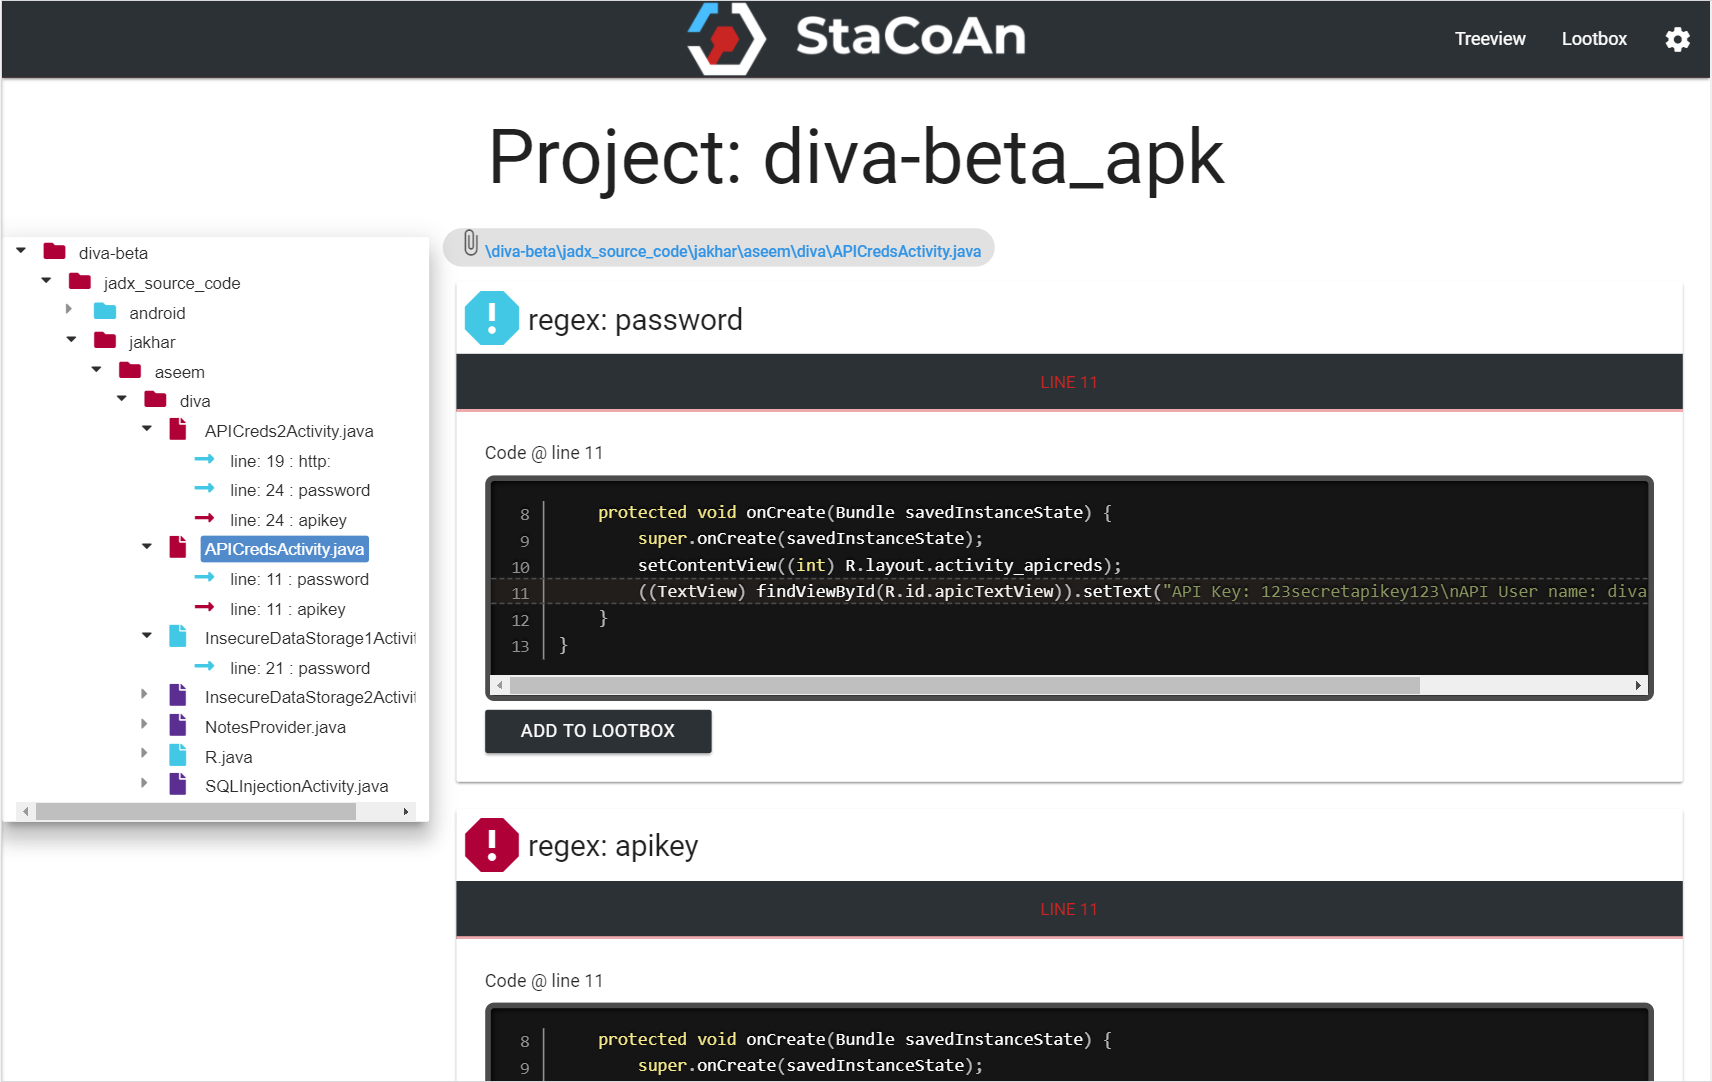 vincentcox/stacoan
StaCoAn 是一款跨平台工具,帮助开发者、漏洞赏金猎人和道德黑客对移动应用进行静态代码分析。
 nccgroup/nmap-nse-vulnerability-scripts
NMAP 漏洞扫描脚本
 dougburks/so-crates
SO-CRATES: Security Onion 容器化快速分析,用于处理威胁、恶意与可疑行为!
 owasp/iotgoat
基于 OpenWrt 的刻意不安全的固件,用于动手实践的物联网安全培训。提供映射到 OWASP IoT Top 10 的漏洞挑战,适用于静态和动态分析。









