
 #1

 dragokas/hijackthis
一款免费工具,用于查找恶意软件、广告软件及其他安全威胁。
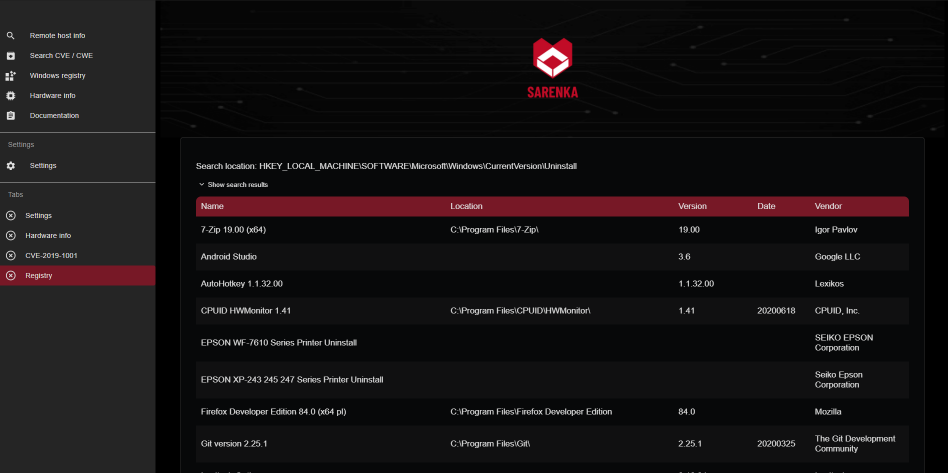 ktzgraph/sarenka
OSINT工具 - 在一个应用中从Shodan、Censys等服务获取数据
 leo4j/invoke-adenum
自动化的Active Directory审计和枚举工具,生成详细的HTML审计报告,支持CSV/XLSX导出,专为安全评估和合规审计设计。
 dwisiswant0/go-dork
用 Go 编写的最快 dork 扫描器。
 danigargu/heap-viewer
一个用于检查glibc堆的IDA Pro插件,专注于漏洞利用开发
 rhynorater/cve-2018-15473-exploit
利用Python编写的针对CVE-2018-15473的漏洞利用工具,支持多线程和导出格式。
 maaaaz/androwarn
又一个用于恶意Android应用的静态代码分析器
 holo-routing/holo
Rust-based routing protocol suite implementing BGP, OSPF, IS-IS, RIP, and VRRP with YANG-modeled configuration, gNMI/gRPC automation, and built-in…
 mondoohq/cnspec
一个开源、云原生安全工具,保护从构建到运行时的所有环节
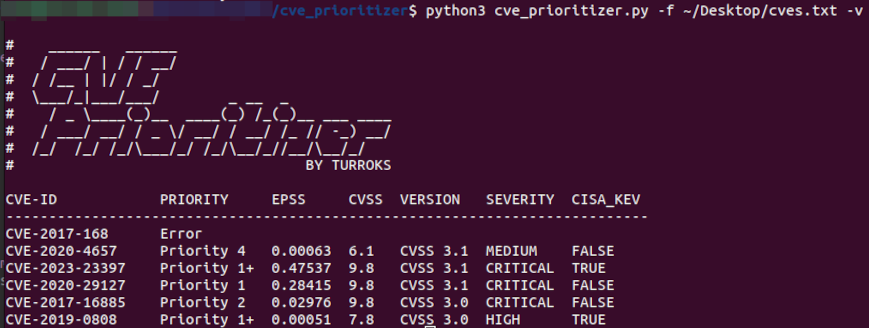 turroks/cve_prioritizer
利用 CVSS、EPSS 和 CISA 已知被利用漏洞简化漏洞修补。依据实时威胁情报确定行动优先级,获取竞争优势,并随时掌握最新趋势。
 dirtyfilthy/freshonions-torscraper
Fresh Onions 是一个开源的 TOR 爬虫 / 隐藏服务洋葱爬虫,托管在 zlal32teyptf4tvi.onion
 kagancapar/cve-2022-29072
7-Zip 21.07 及更早版本在 Windows 上存在漏洞,当带有 .7z 扩展名的文件被拖拽到“帮助>目录”区域时,可导致权限提升和命令执行。
 security-code-scan/security-code-scan
用于 C# 和 VB.NET 的漏洞模式检测器
 ridter/cve-2017-11882
CVE-2017-11882 来自 https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
精选的开放重定向载荷集合,来源于漏洞赏金报告,并附带一个 shell 脚本,用于替换目标白名单域名以进行渗透测试。
 radareorg/r2ai
Radare2 AI 插件,使用本地或远程 LLM 进行反编译、函数解释、漏洞检测、重命名和脚本化逆向工程。
 cisagov/scubagoggles
Google Workspace 的 SCuBA 安全配置基线与评估工具









