
 #1

 tmobile/pacbot
PacBot (策略即代码机器人)
 merill/awesome-entra
😎 与 Microsoft Entra 相关的所有精彩内容精选列表
 asamassekou10/ship-safe
面向 AI 编写软件的独立安全代理。发现问题,调查其是否真实存在,并向你展示证据。确定性核心,无需 API 密钥,支持 JSON 和 SARIF 输出。
 dev-sec/linux-baseline
基于InSpec的合规性配置文件,用于审计Linux系统加固是否符合安全基线,确保基础设施配置的一致性。
 nemesida-waf/waf-bypass
自动化的WAF安全测试工具,通过15+种载荷类别(包括SQLi、XSS、RCE和GraphQL注入)检测误报和漏报。支持Docker、JSON输出和自定义载荷。
 mcw0/poc
这些 PoC 的问题反馈已被禁用,因为它们仅仅是概念验证(PoC),属于公共领域且不受支持。
 0xdea/semgrep-rules
我收集的Semgrep规则,用于促进漏洞研究。
 ine-labs/azuregoat
AzureGoat : 一个易受攻击的Azure基础设施
 securitytemplates/sectemplates
开源模板,可用于启动您的安全项目
 d78ui98/apkdeeplens
Android 安全洞察全方位。
 requie/ai-red-teaming-guide
一份关于 AI 系统对抗性测试与安全评估的全面指南,帮助组织在攻击者利用漏洞之前识别这些漏洞。
 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。
 inquest/malware-samples
一个恶意软件样本及相关剖析信息集合,很可能参考自 http://blog.inquest.net
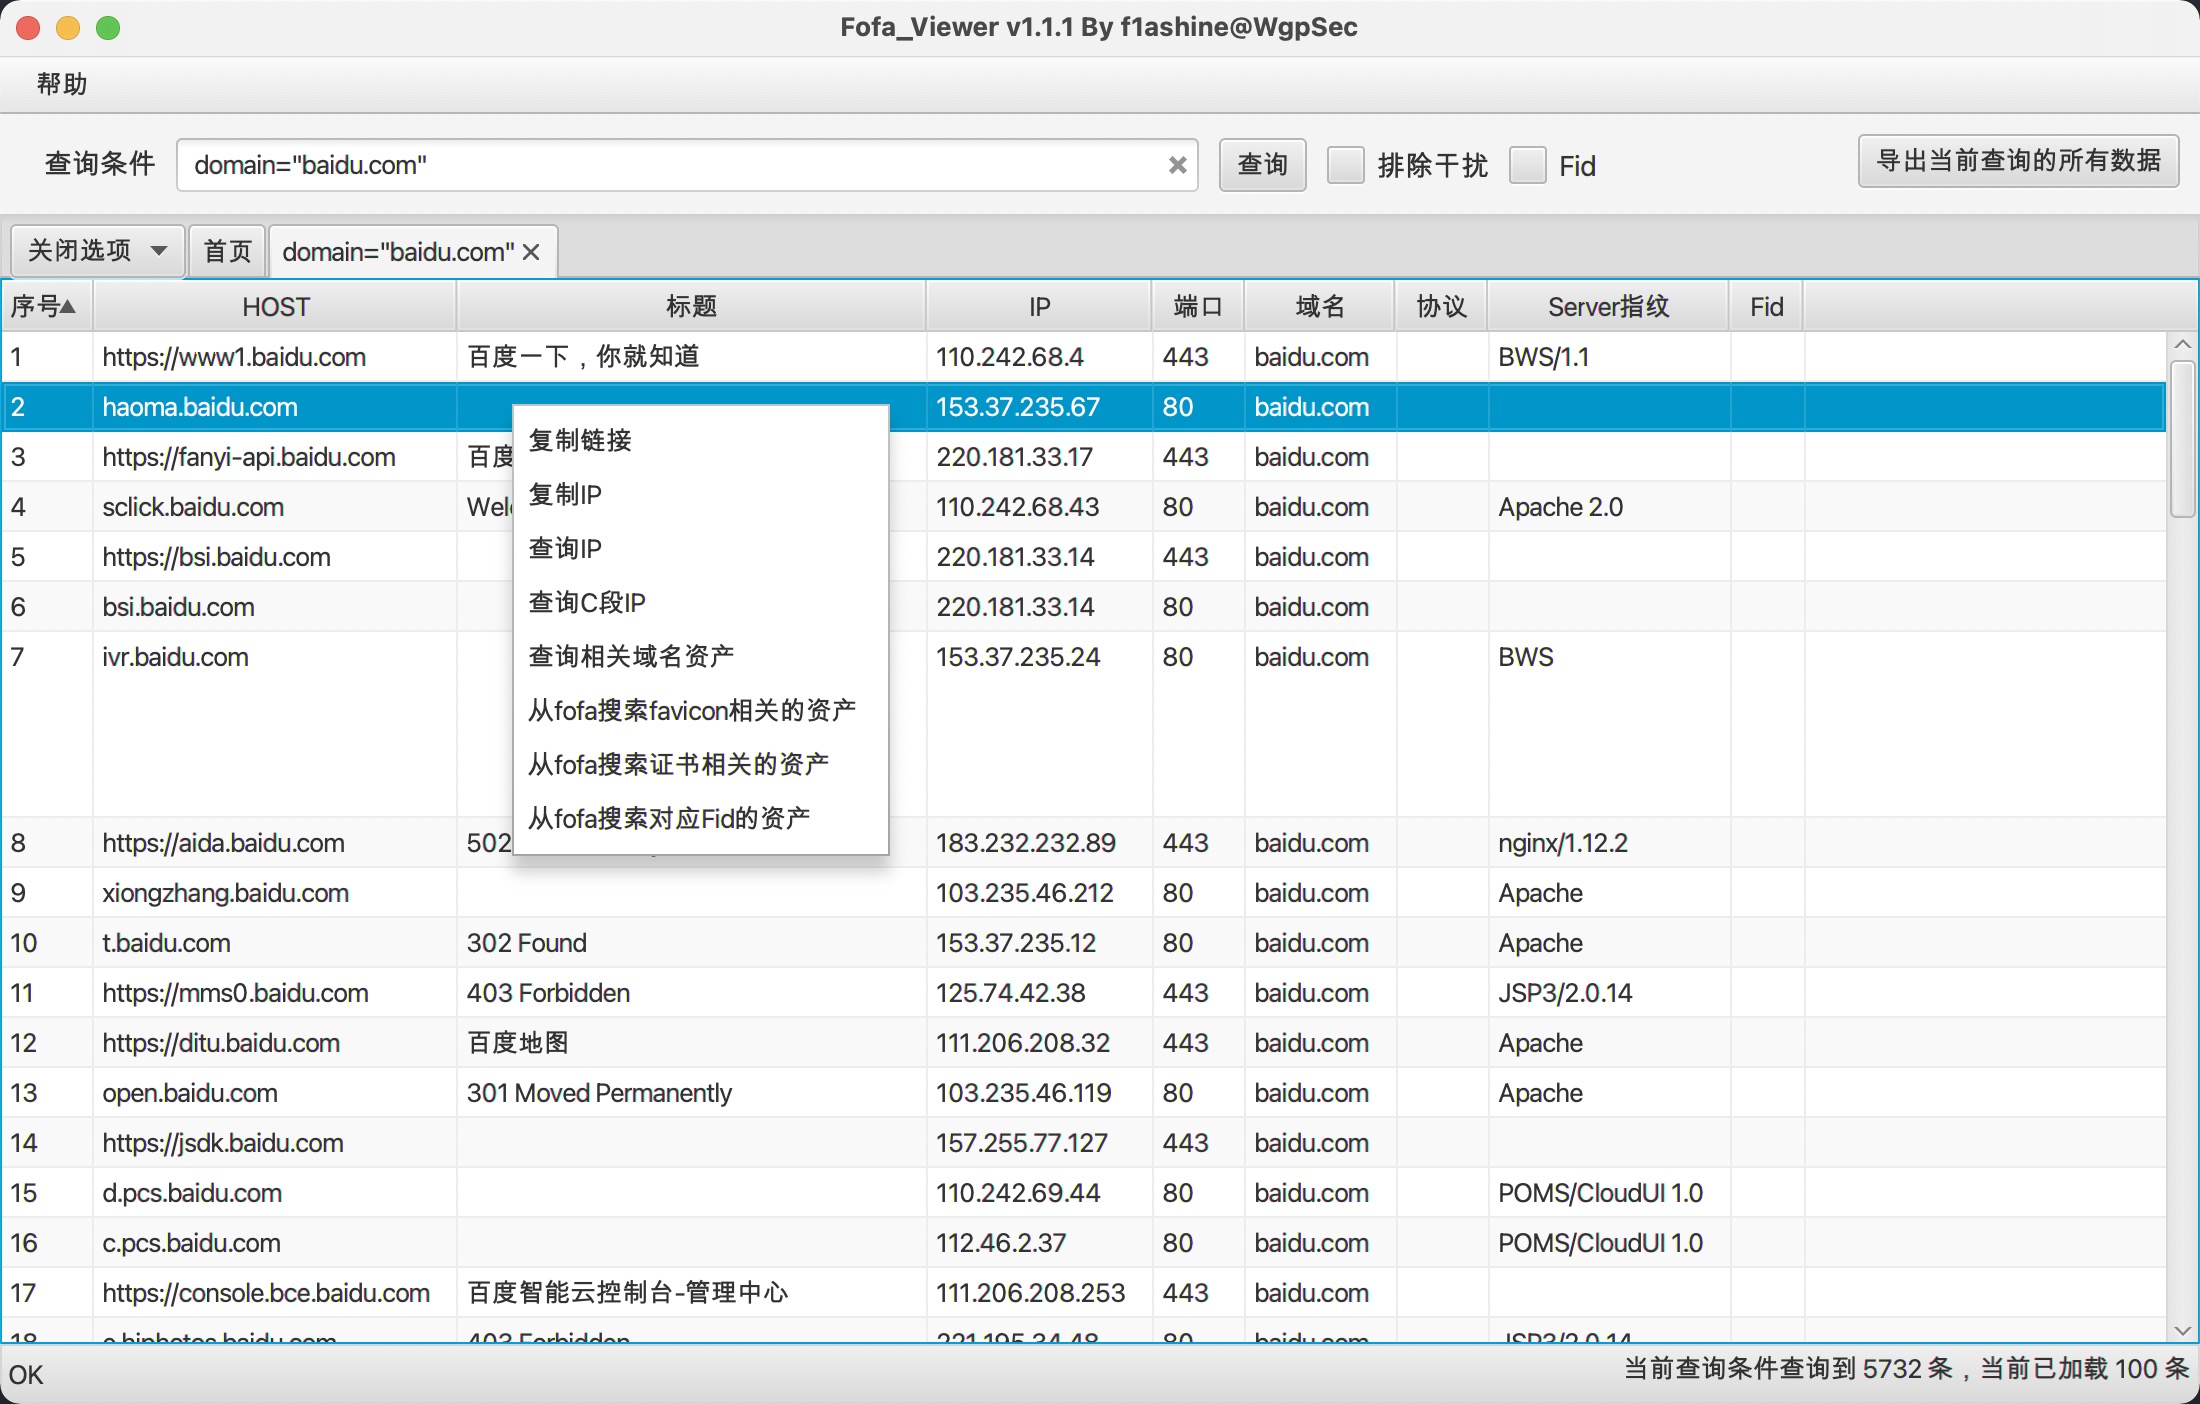 wgpsec/fofa_viewer
一个使用 JavaFX 编写的简单 FOFA 客户端。由 WgpSec 创建,f1ashine 维护。
 ajinabraham/cmsscan
CMS Scanner: 扫描 Wordpress、Drupal、Joomla、vBulletin 网站,查找安全问题。
 murphysecurity/murphysec
一个专注于软件供应链安全的开源工具。墨菲安全专注于软件供应链安全,具备专业的软件成分分析(SCA)、漏洞检测、专业漏洞库。
 kathanp19/jsfscan.sh
Bug Bounty 中的 JavaScript 侦察自动化。









