#1

 zaproxy/zaproxy
开源Web应用安全扫描器,支持自动化漏洞检测、手动渗透测试和API安全测试,并内置基于代理的拦截引擎。
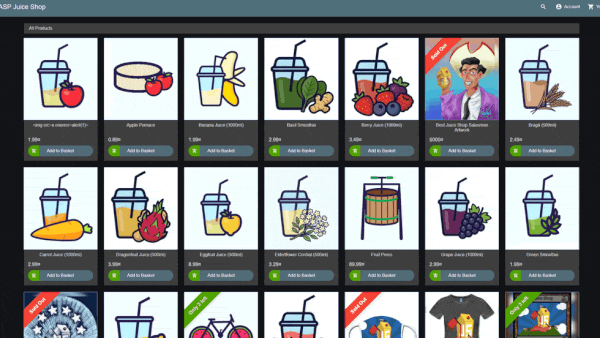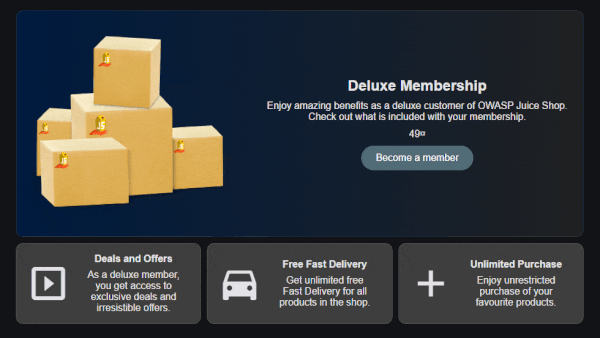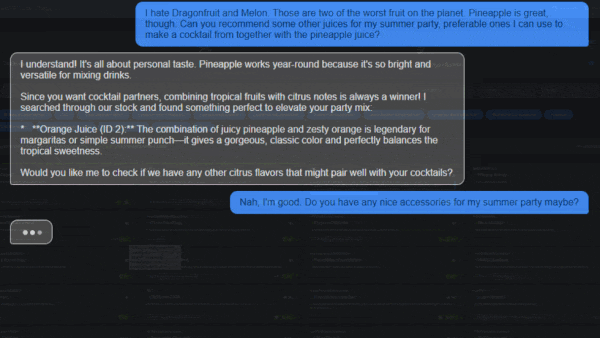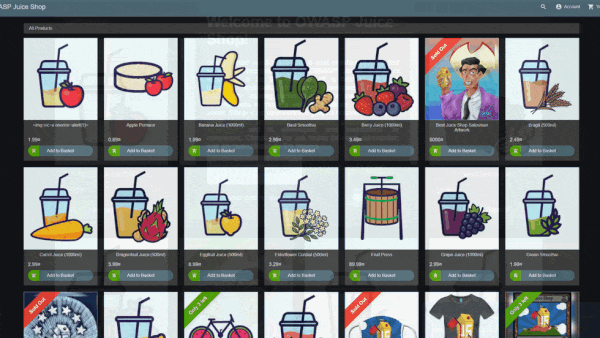 juice-shop/juice-shop
故意设计的易受攻击的Web应用程序,涵盖OWASP Top 10漏洞,用于安全培训、CTF竞赛和渗透测试练习,包含超过100个黑客挑战。
 peass-ng/peass-ng
PEASS - 权限提升 Awesome 脚本套件(带颜色)
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 go-delve/delve
Go 源码级调试器,支持 CLI、API 和无头模式;具备断点、变量检查与执行跟踪功能,以实现高效调试。
 chaitin/safeline
自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 getsops/sops
简单灵活的机密管理工具
 google/syzkaller
适用于 Linux 和主流操作系统内核的无监督覆盖引导内核模糊测试器;通过智能系统调用序列生成与覆盖反馈自动发现安全漏洞。
 prowler-cloud/prowler
Prowler 是全球使用最广泛的开源云安全平台,可在任何云环境中自动化安全与合规。立即连接你的代理,并基于 Agentic Cloud Defender 进行构建。
 openwall/john
John the Ripper jumbo - 高级离线密码破解器,支持数百种哈希和加密算法类型,可在许多操作系统、CPU、GPU甚至部分FPGA上运行
 kathanp19/howtohunt
针对各种 Web 漏洞的方法论与测试用例合集。
 facebook/infer
一个用于 Java、C、C++ 和 Objective-C 的静态分析器
 projectdiscovery/nuclei-templates
社区策划的用于 nuclei 引擎寻找安全漏洞的模板列表。
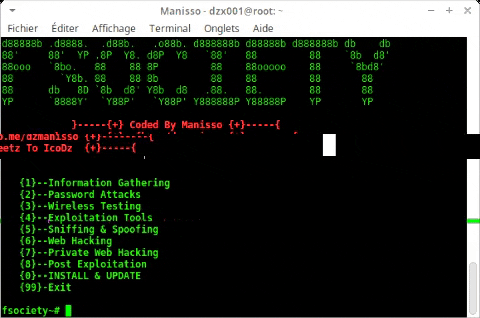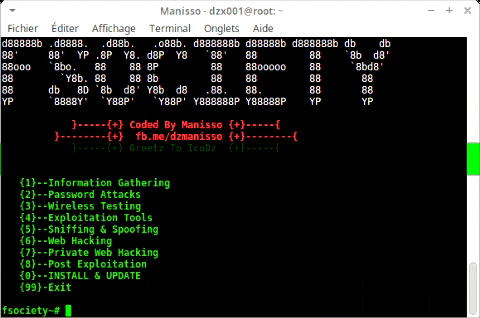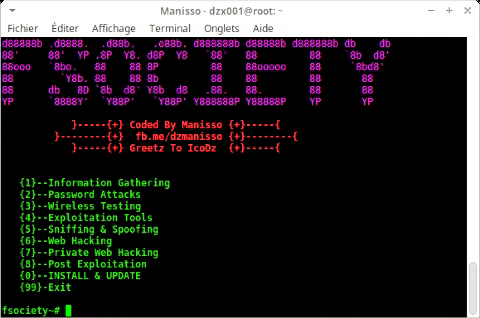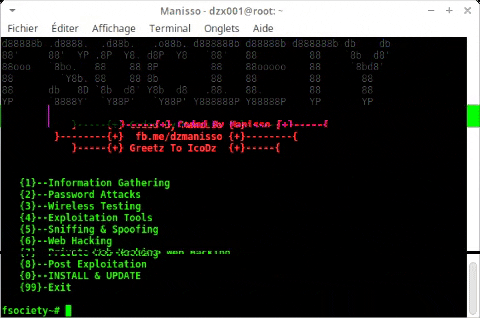 manisso/fsociety
fsociety 黑客工具包 – 渗透测试框架
 mr-xn/penetration_testing_poc
渗透测试有关的POC、EXP、脚本、提权、小工具等---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss csrf-webshell cobub-razor…