#1
 google/bughunters
Google 漏洞奖励计划的参考资源,包括域名层级、OSS 仓库层级列表以及面向安全研究人员的已奖励补丁示例。
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 intuitem/ciso-assistant-community
用于风险管理、合规和审计的GRC平台,具备200多个框架、自动控制映射、漏洞管理和事件响应工作流。
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 stackrox/stackrox
StackRox Kubernetes安全平台对容器环境进行风险分析,提供可见性和运行时警报,并提供建议以通过加固环境来主动提高安全性。
 agent-field/sec-af
基于AgentField的AI原生代码安全审计器,通过判定、追踪和可操作证据证明可利用性。
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 peass-ng/peass-ng
PEASS - 权限提升 Awesome 脚本套件(带颜色)
 trailofbits/trailmark
Build and query a graph database representation of source code
 aquasecurity/vuln-list-redhat
Red Hat 安全公告
 jumpserver/jumpserver
JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
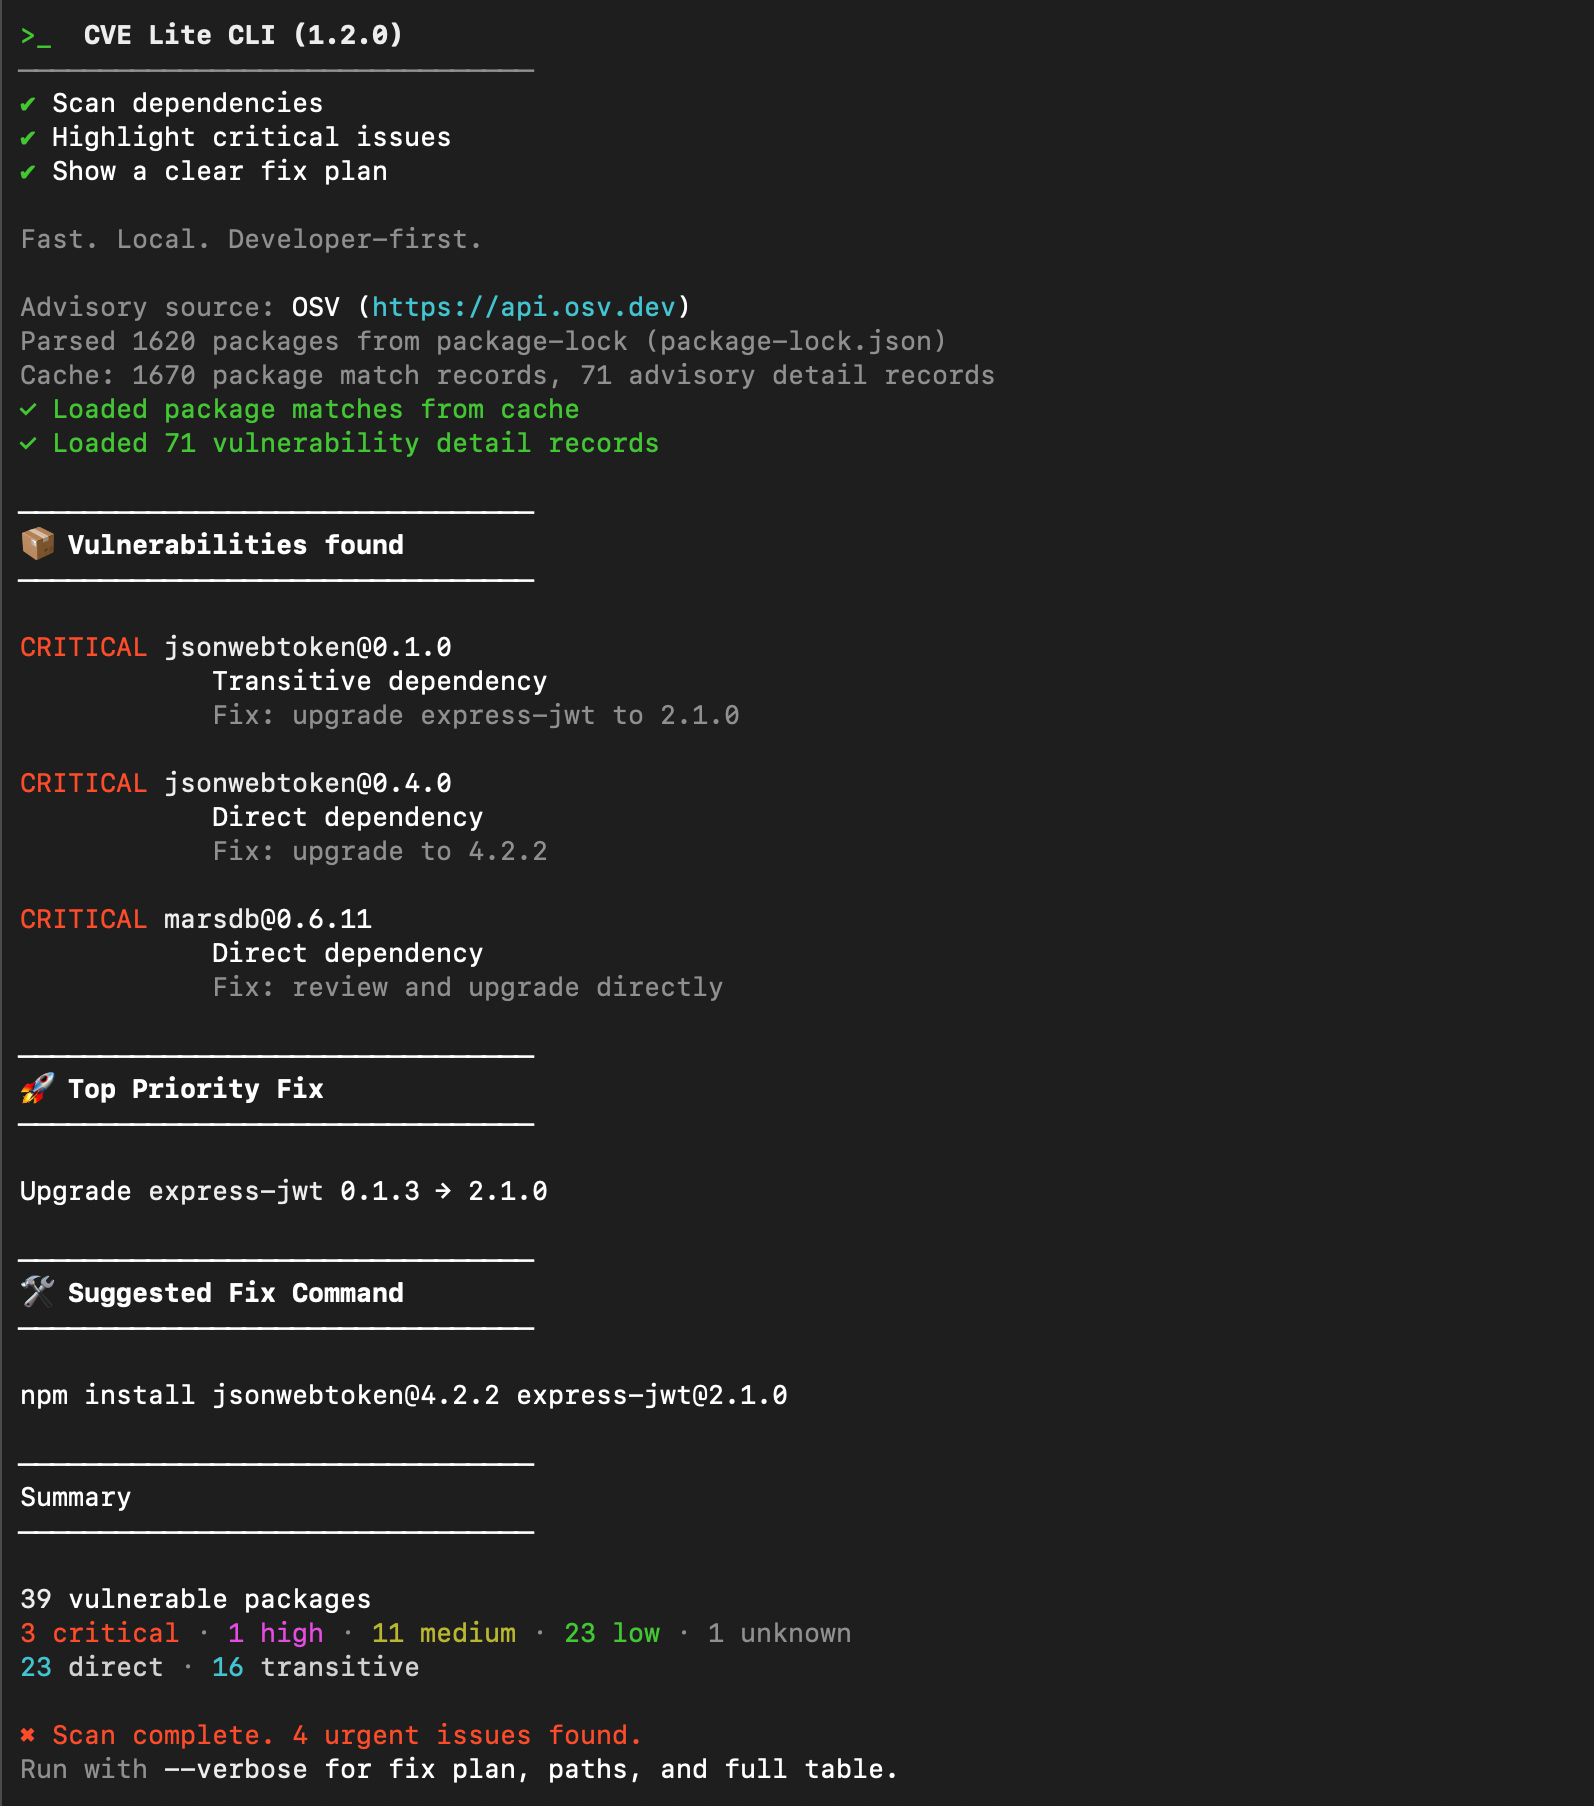 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 prowler-cloud/prowler
Prowler 是全球使用最广泛的开源云安全平台,可在任何云环境中自动化安全与合规。立即连接你的代理,并基于 Agentic Cloud Defender 进行构建。

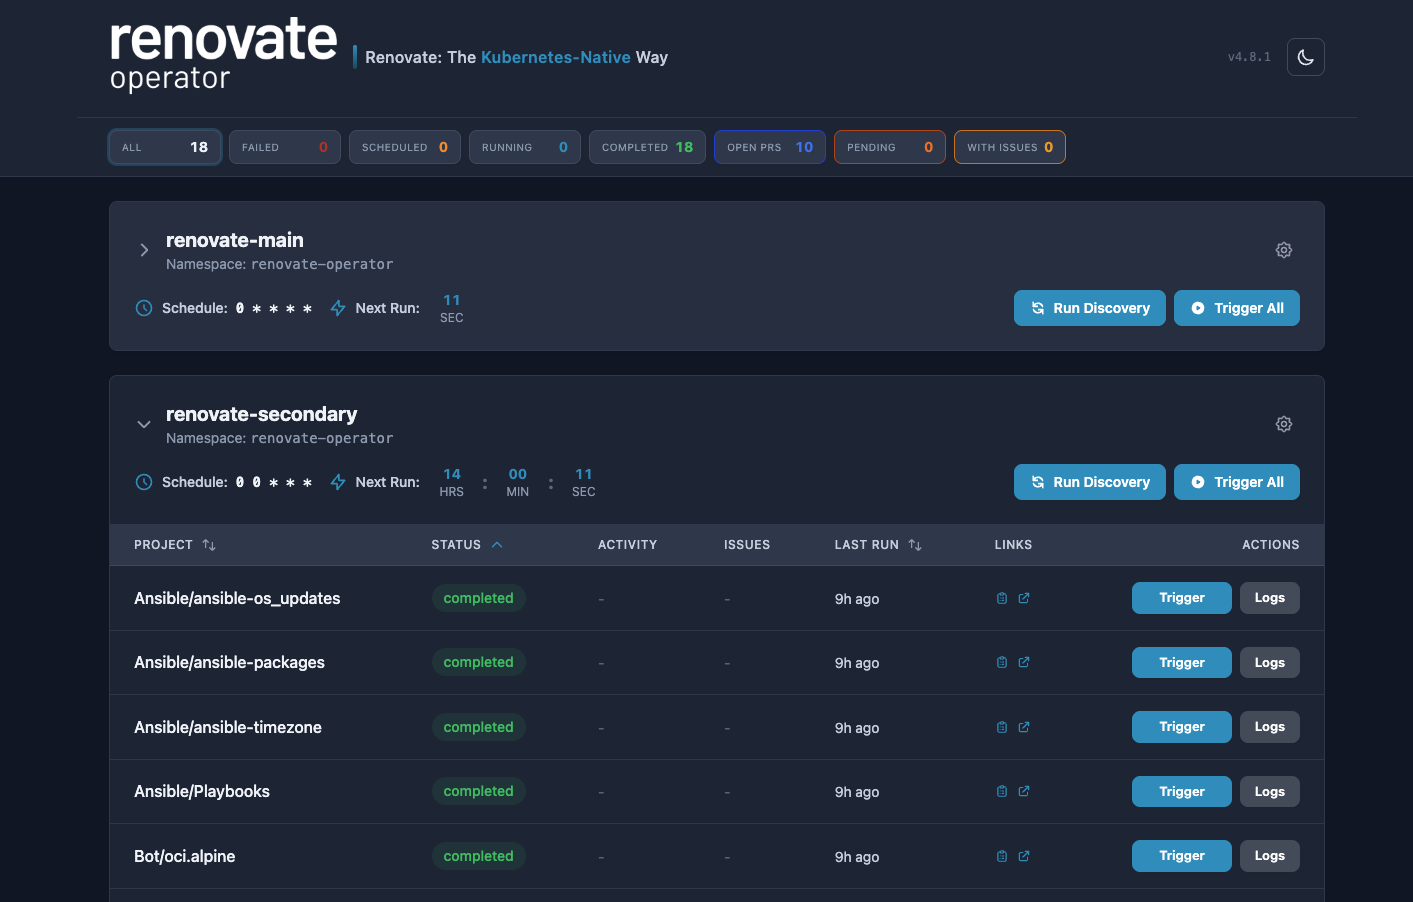 mogenius/renovate-operator
用于在 Kubernetes 中简化 renovate 执行的 Operator
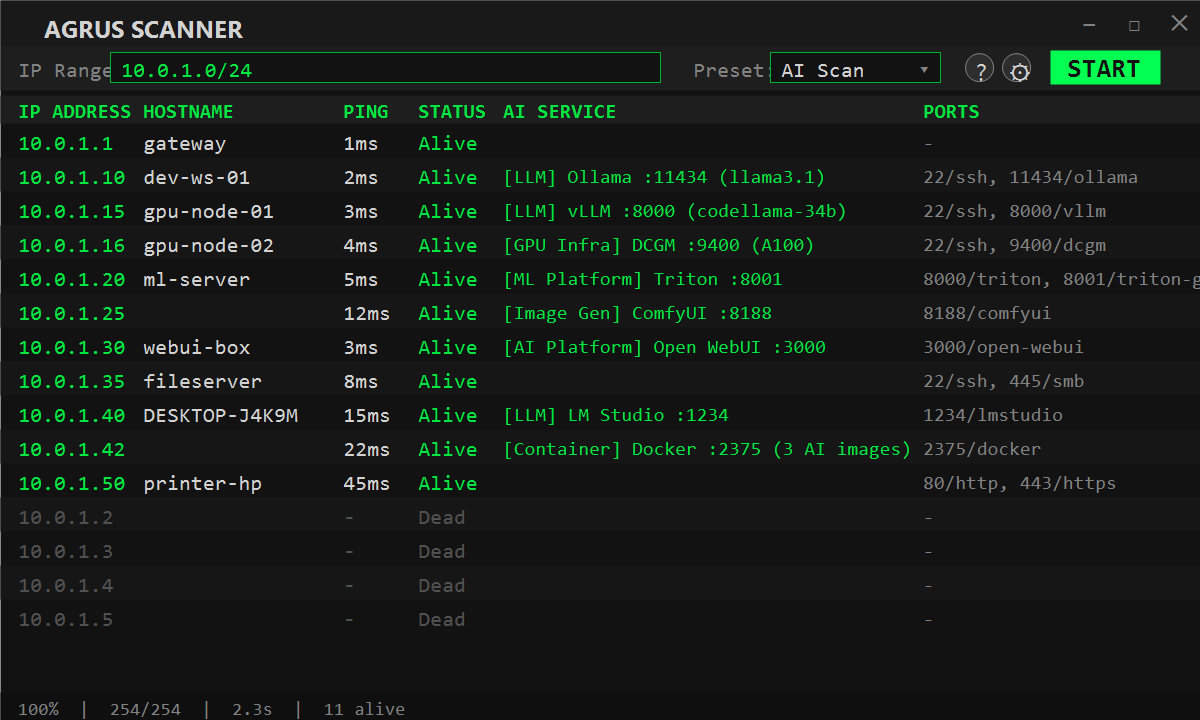 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…